Pozrite si
Ešte minulý týždeň ste mohli zaregistrovať správu ohľadom dátumu 1.1.1970 na smartfónoch Apple. Po nastavení tohto dátumu a následnom reštarte zariadenia, už system opäť nenabehol. Tentokrát Dánska bezpečnostná firma Heimdal objavila malware, ktorý dokáže len vďaka jednoduchej textovej správe kompletne vymazať váš telefón.
Tento malwer pod menom Mazar taktiež dokáže získať práva nie len na zmazanie obsahu zariadenia, no taktiež aj na rozposielanie SMS správ spôsobujúce ďalšie šírenie.
Princíp infikovania je jednoduchý, malwer vám doručí SMS správu obsahujúcu webový odkaz. Po kliknutí na odkaz sa stiahne do mobilu Tor a následne Mazar. Tým je zabezpečené, že práve Tor skryje zdroj odkiaľ sa malwer stiahol do smartfónu.
Počet odoslaných SMS správ s infikovaným odkazom presahuje viac než 100 000. Nie je však potvrdené ďalšie rozširovanie do susedných krajín.
Zaujímavosťou je, že práve zariadenia s ruským systémovým jazykom, nemôžu byť infikované. Práve toto riešenie sa zdá byť ako najúčinnejšie no pre mnohých aj veľmi extrémne.
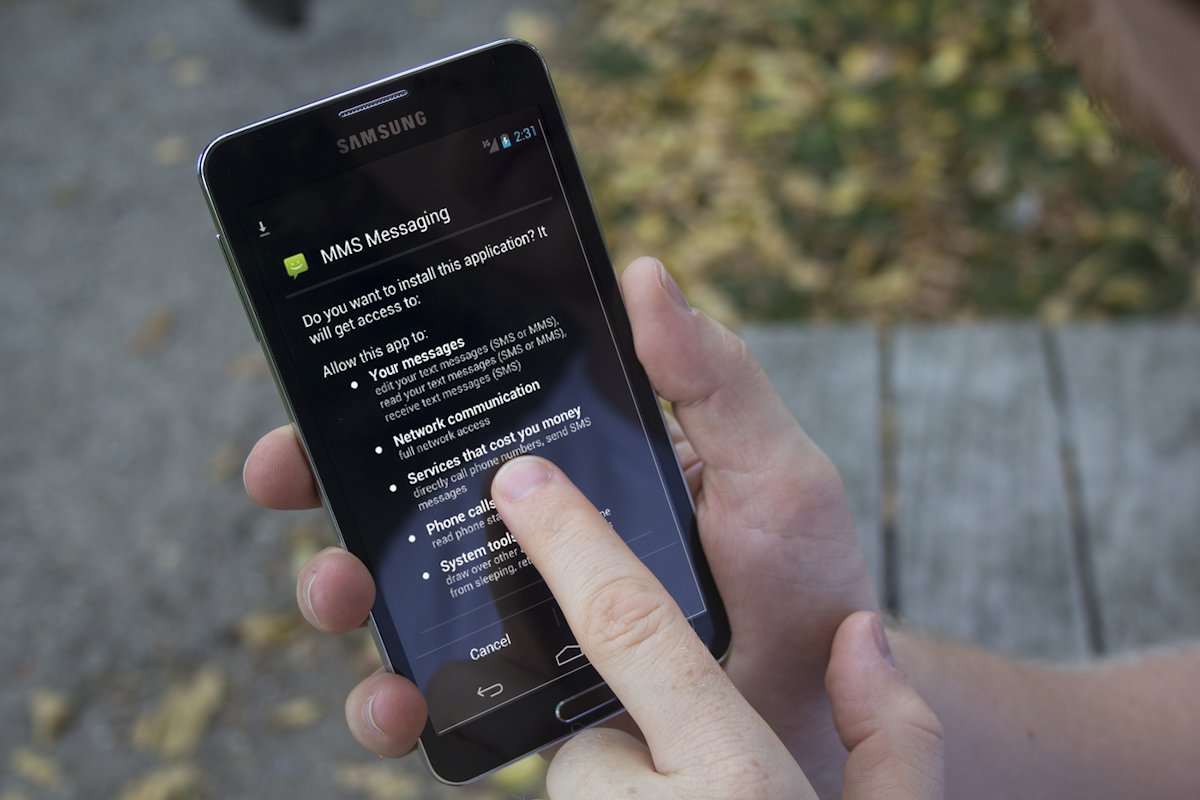
Chrániť sa dá aj jednoduchšie, stačí nemať povolenú inštaláciu z neznámych zdrojov a hlavne sa vyvarovať klikaniu na podivné odkazy v SMS spravách.
Hovorkyňa za Google povedala:
„Viac než jedna miliarda zariadení je chránená službou Google Play, ktorá zahŕňa 200 miliónov kontrol zariadení za deň“ dopĺňa ešte „Menej než 1 % Android zariadení malo v roku 2014 nainštalovanú potencionálne škodlivú aplikáciu a menej než 0,15 % zariadení využívajúcich jedine Google Play malo škodlivú aplikáciu nainštalovanú „.