Pozrite si
- #Bezpečnosť na internete
- 5 min.
- 9.9.2026
Falošná CAPTCHA môže byť pasca. Takto vás prinúti spustiť útok!
Bezpečnosť na internete sa veľmi rýchlo presunula z technickej témy do úplne bežného života. Dnes už nejde len o ochranu počítača či smartfónu, ale o ochranu účtov, peňazí, identity, súkromia a často aj rodiny.
Zároveň sa zmenil aj spôsob útokov. Už to nie sú len technické pokusy o prelomenie systémov, ale najmä zneužívanie ľudskej dôvery. Podvody na bazároch, falošné správy na sociálnych sieťach, napodobňovanie známych osôb či deepfake hovory robia z každého bežného používateľa cieľ.
Aj preto sa bezpečnosti venujeme v tomto seriáli. Nie ako téme pre odborníkov, ale ako praktickému návodu na situácie, ktoré riešime každý deň. Postupne sme sa venovali heslám, dvojfaktorovej autentifikácii, prístupovým kľúčom, správcom hesiel, podvodom na bazároch, verejnému Wi-Fi, zneužívaniu Wi-Fi routerov, mikroplatbám na Bazoši, nabúraným účtom, psychologickým praktikám útočníkov, deepfake hovorom, deepfake videu, prihlasovaniu sa cez Google alebo Facebook, oversharingu, stratenom či ukradnutom smartfóne, zdieľaniu fotografií na internete, falošným SMS, povoleniam aplikácií, histórii polohy, quishingu, AI četbotom, aktualizáciám, spoofingu, četovacím aplikáciám, zbieraniu informácií, nájdenému USB kľúču, falošným e-shopom, falošným aplikáciám a vymazaniu smartfónu. Dnes budú hlavnou témou falošná CAPTCHA.
Obsah pokračuje pod reklamou
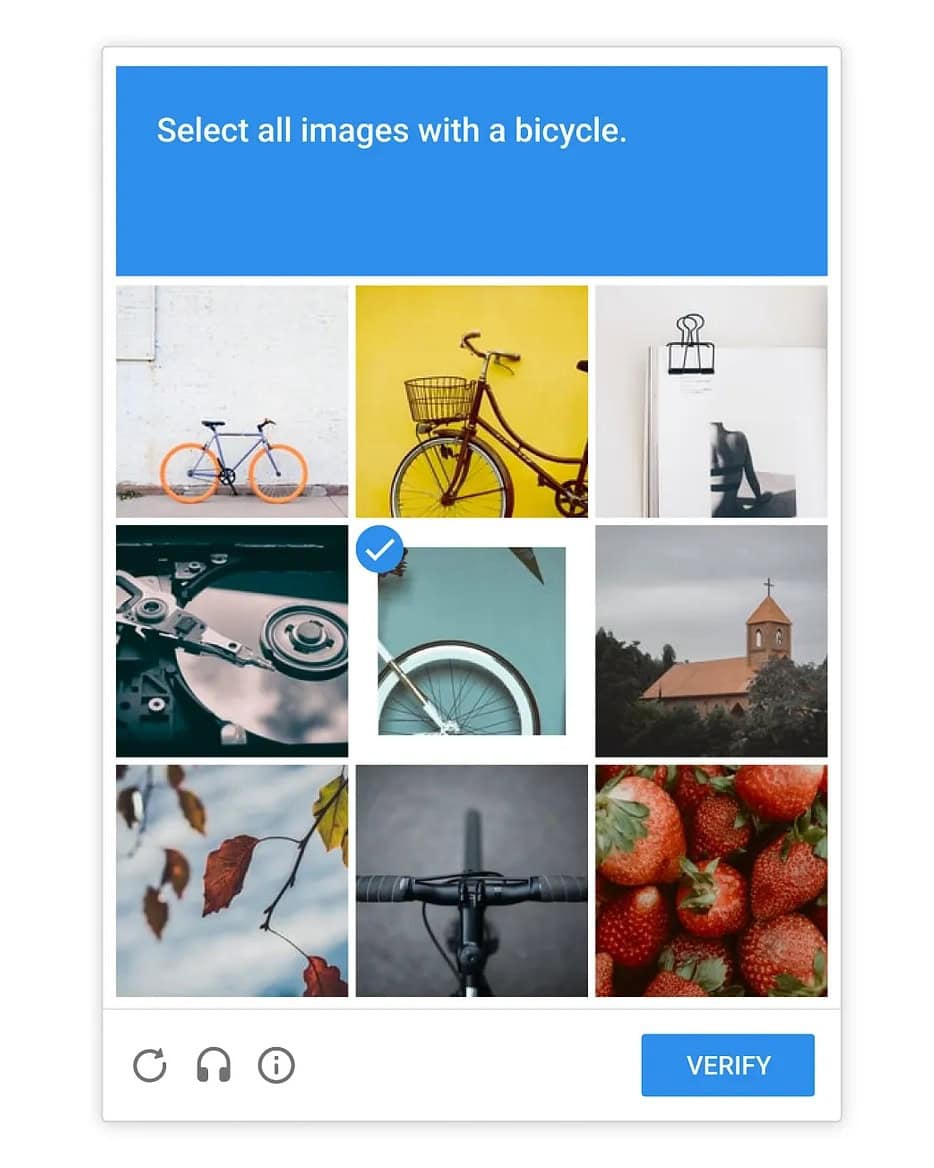
Klasické overenie môže od používateľa požadovať označenie obrázkov, zaškrtnutie políčka alebo vykonanie inej jednoduchej úlohy. Falošná CAPTCHA však môže vyzerať podobne, pričom jej skutočným cieľom je presvedčiť vás, aby ste na svojom počítači sami vykonali nebezpečný príkaz.
S takýmto spôsobom útoku sa spája technika označovaná ako ClickFix. Namiesto toho, aby sa útočník snažil škodlivý kód spustiť bez vášho vedomia, vytvorí presvedčivý návod a prinúti vás urobiť kritické kroky za neho.
Scenár môže byť veľmi jednoduchý. Otvoríte webovú stránku a zobrazí sa vám overenie, že nie ste robot. Stránka následne tvrdí, že musíte vykonať ešte jeden krok. Môže vás vyzvať, aby ste v systéme Windows stlačili kombináciu klávesov Win + R, následne použili Ctrl + V a nakoniec stlačili Enter. Tu treba okamžite prestať.
Kombinácia Win + R totiž v systéme Windows otvorí okno Spustiť. Do neho možno zadávať príkazy a spúšťať programy. Ak vás stránka predtým prinútila skopírovať pripravený obsah do schránky, pomocou Ctrl + V môžete bez toho, aby ste si text poriadne všimli, vložiť práve príkaz pripravený útočníkom.
Podobný trik môže používateľa navádzať na otvorenie PowerShellu, terminálu alebo iného systémového nástroja. Presné pokyny sa môžu meniť, no princíp zostáva rovnaký. Webová stránka vás presvedčí, že vykonávate technický krok potrebný na overenie, opravu chyby alebo zobrazenie obsahu. V skutočnosti však robíte niečo úplne iné.
Spustený príkaz môže napríklad stiahnuť ďalší škodlivý softvér. Ten sa následne môže pokúsiť kradnúť heslá, prihlasovacie údaje, súbory, informácie uložené v prehliadači alebo ďalšie citlivé dáta. Na tomto útoku je zaujímavé, že sa nespolieha iba na technickú zraniteľnosť počítača. Jeho najdôležitejšou súčasťou je samotný používateľ.
Útok môže fungovať práve preto, že sme si na CAPTCHA zvykli. Keď stránka požaduje ďalší krok, veľa používateľov sa chce čo najrýchlejšie dostať k obsahu a pokyny vykonáva automaticky bez toho, aby rozmýšľali, prečo ich webová stránka vlastne žiada.

Pravidlo na ochranu je pritom mimoriadne jednoduché. Bežná CAPTCHA nepotrebuje, aby ste otvárali okno Spustiť, PowerShell, príkazový riadok alebo terminál. Rovnako nepotrebuje, aby ste do týchto nástrojov kopírovali príkazy. Ak od vás údajné overenie človeka niečo podobné požaduje, stránku zatvorte.
Falošná CAPTCHA je ďalším príkladom toho, ako sa mení digitálna bezpečnosť. Útočníci nemusia vždy hľadať komplikovanú cestu cez technické zabezpečenie systému. Niekedy je jednoduchšie presvedčiť používateľa, aby im pomohol sám.
Čo spraviť dnes? Zapamätajte si jednoduché pravidlo. CAPTCHA sa rieši na webovej stránke a ak vás údajné overenie požiada o otvorenie okna Spustiť, PowerShellu, príkazového riadka či terminálu alebo o vloženie neznámeho príkazu, nič nevykonávajte a stránku zatvorte.