Pozrite si
- #Bezpečnosť na internete
- 4 min.
- 13.8.2026
Našli ste USB kľúč? Toto je najväčšia chyba, ktorú môžete spraviť!
Bezpečnosť na internete sa veľmi rýchlo presunula z technickej témy do úplne bežného života. Dnes už nejde len o ochranu počítača či smartfónu, ale o ochranu účtov, peňazí, identity, súkromia a často aj rodiny.
Zároveň sa zmenil aj spôsob útokov. Už to nie sú len technické pokusy o prelomenie systémov, ale najmä zneužívanie ľudskej dôvery. Podvody na bazároch, falošné správy na sociálnych sieťach, napodobňovanie známych osôb či deepfake hovory robia z každého bežného používateľa cieľ.
Aj preto sa bezpečnosti venujeme v tomto seriáli. Nie ako téme pre odborníkov, ale ako praktickému návodu na situácie, ktoré riešime každý deň. Postupne sme sa venovali heslám, dvojfaktorovej autentifikácii, prístupovým kľúčom, správcom hesiel, podvodom na bazároch, verejnému Wi-Fi, zneužívaniu Wi-Fi routerov, mikroplatbám na Bazoši, nabúraným účtom, psychologickým praktikám útočníkov, deepfake hovorom, deepfake videu, prihlasovanue sa cez Google alebo Facebook, oversharingu, stratenom či ukradnutom smartfóne, zdieľaniu fotografií na internete, falošným SMS, povoleniam aplikácií, histórii polohy, quishingu, AI četbotom, aktualizáciám, spoofingu, četovacím aplikáciám a zbieraniu informácií. Dnes budú hlavnou témou údaje o vás.
Obsah pokračuje pod reklamou
Predstavte si, že idete domov a na zemi si všimnete USB kľúč. Vyzerá úplne obyčajne. Možno je nový, možno na ňom dokonca nájdete nálepku s nápisom. Mnohých ľudí okamžite napadne jediné. Čo na ňom asi je? A práve na tejto prirodzenej zvedavosti podvodníci stavajú.
Tento spôsob útoku patrí medzi najznámejšie príklady sociálneho inžinierstva. Útočník zámerne nechá USB kľúč na mieste, kde ho niekto určite nájde. Nespolieha sa na technické zraniteľnosti, ale na ľudskú zvedavosť. Stačí, aby si niekto povedal, že sa na obsah pozrie len na chvíľu.
V lepšom prípade sa na USB kľúči nachádza škodlivý program, ktorý sa po otvorení pokúsi infikovať počítač. V horšom prípade však môže ísť o zariadenie typu BadUSB.
Na prvý pohľad vyzerá úplne rovnako ako bežný USB kľúč. V skutočnosti však nejde len o úložisko, ale vo vnútri môže byť upravený mikrokontrolér, ktorý sa po pripojení začne počítaču predstavovať napríklad ako klávesnica. A práve to je nebezpečné.
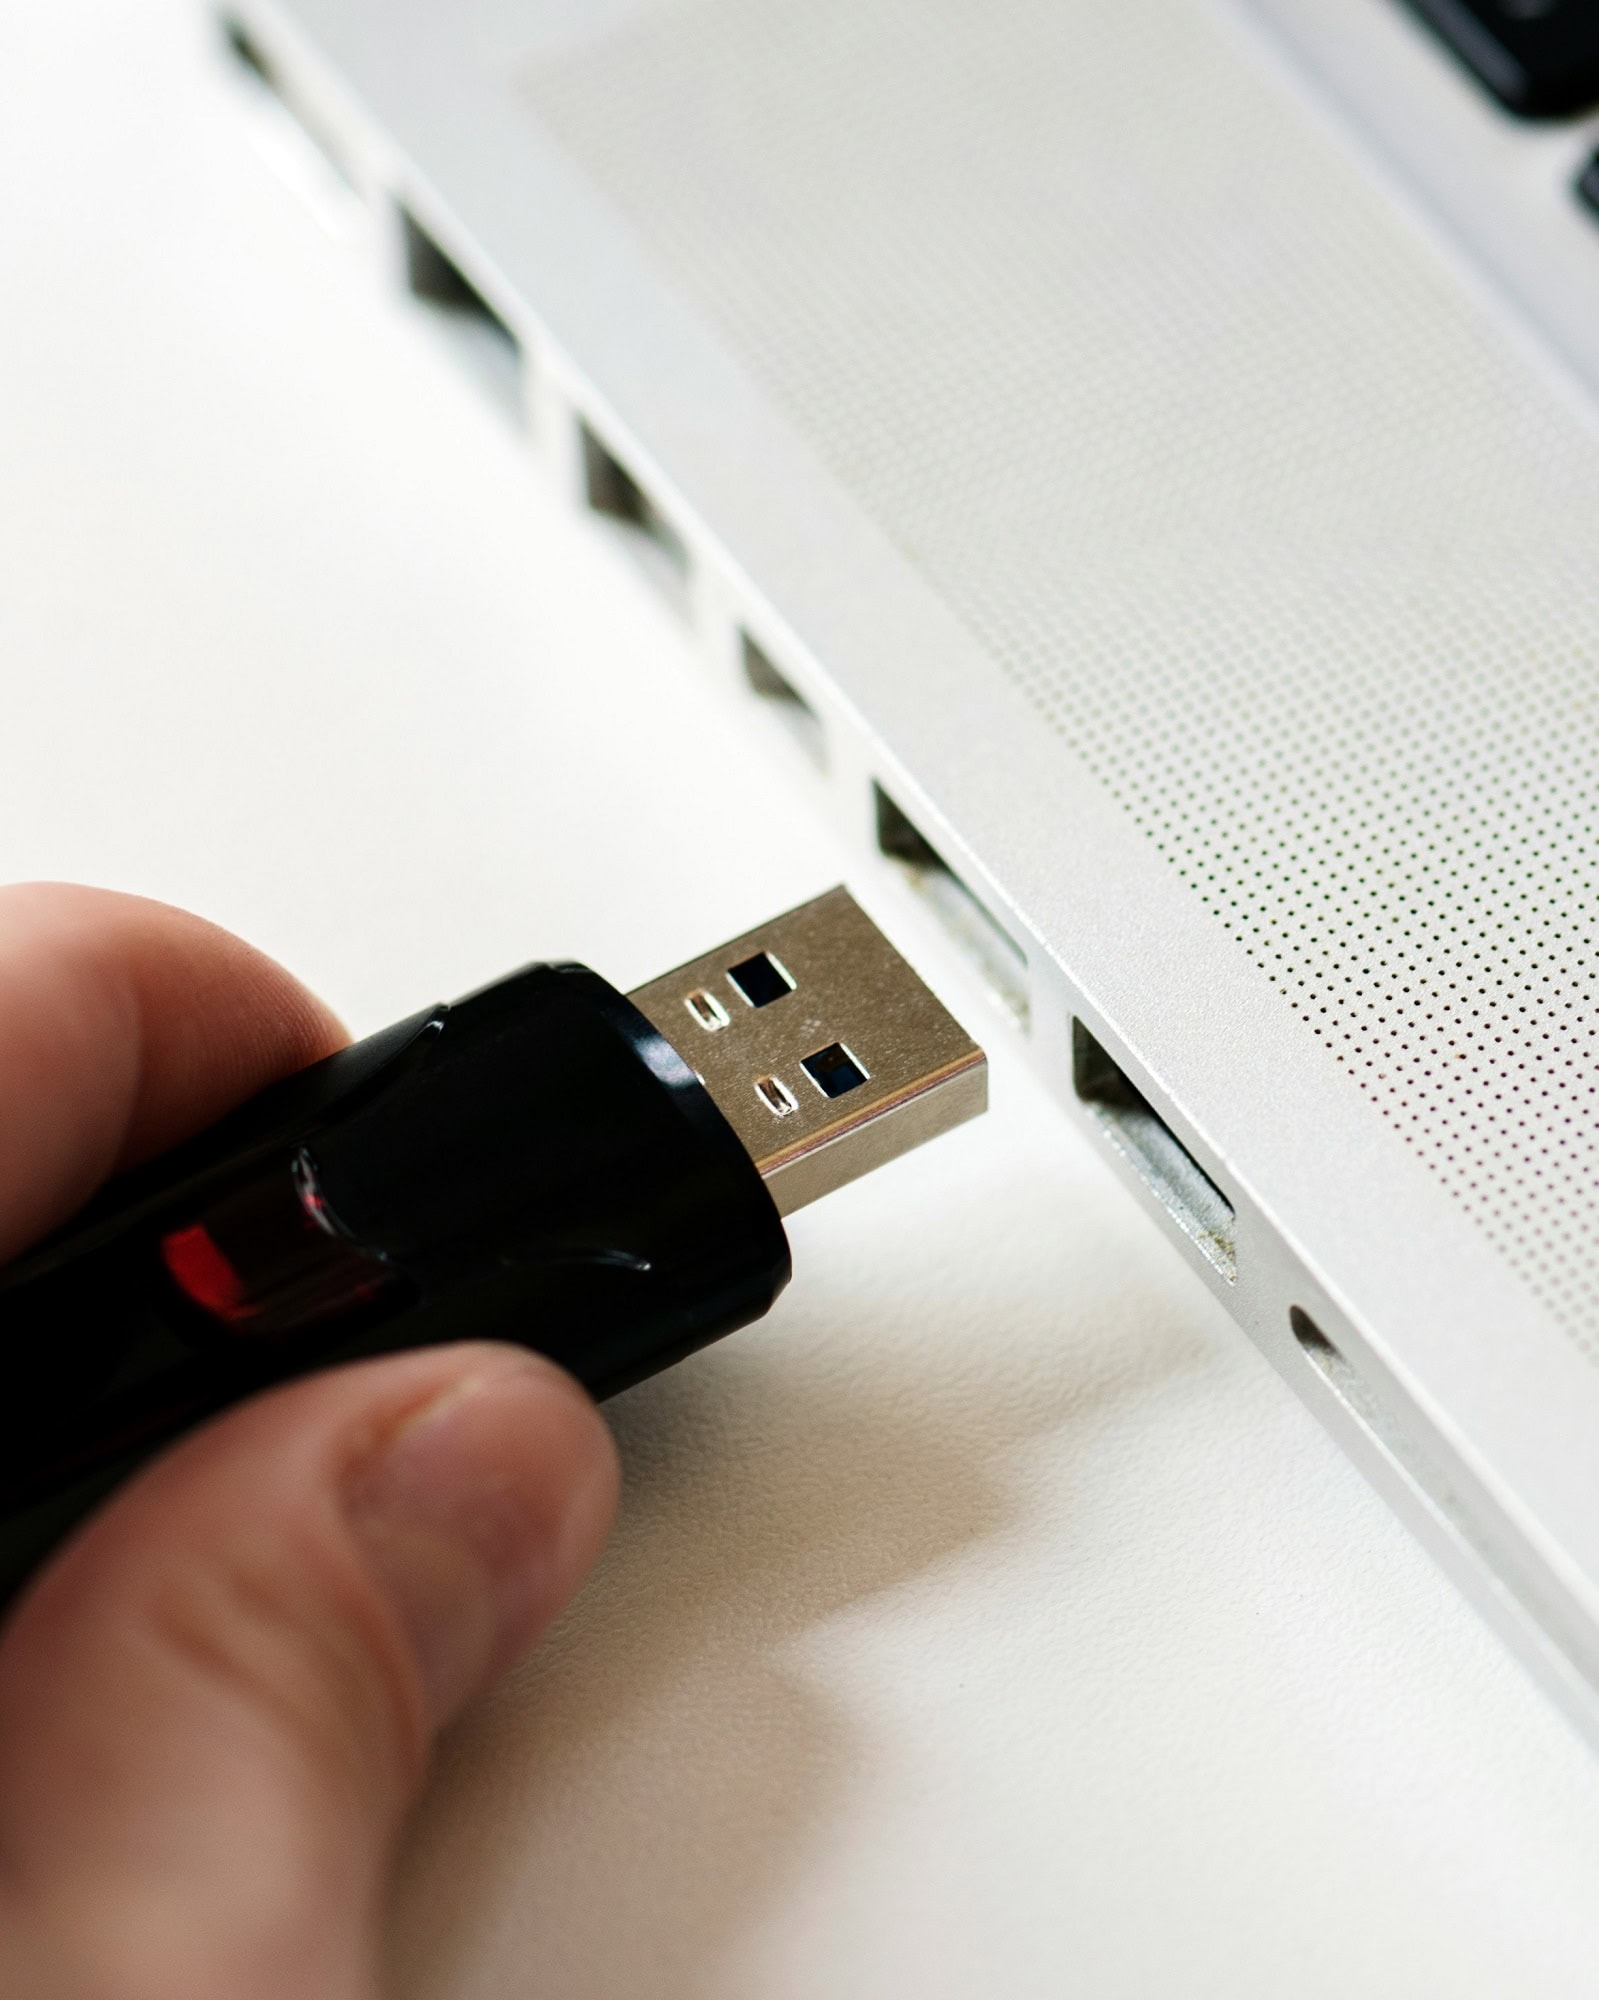
BadUSB preto môže automaticky začať písať príkazy rýchlosťou, ktorú človek ani nestihne postrehnúť. Môže otvoriť príkazový riadok, stiahnuť škodlivý program, vytvoriť nové používateľské konto alebo zmeniť nastavenia systému. Používateľ pritom často ani netuší, čo sa práve deje.
Existujú aj USB zariadenia, ktoré sa správajú ako sieťová karta. Po pripojení dokážu presmerovať internetovú komunikáciu alebo vykonať ďalšie útoky bez toho, aby ste otvorili jediný súbor.
Dobrou správou je, že takéto útoky nie sú každodennou realitou pre bežného používateľa. To však neznamená, že neexistujú. Práve preto by ste nikdy nemali pripájať USB kľúč, ktorého pôvod nepoznáte.
Ak potrebujete zistiť, komu patrí, je bezpečnejšie odovzdať ho na recepciu, do kancelárie správy budovy alebo na oddelenie strát a nálezov. Nie skúmať jeho obsah na vlastnom počítači.
Rovnako opatrný buďte aj pri USB kľúčoch, ktoré dostanete ako reklamný predmet alebo od neznámej osoby. Ak ich naozaj potrebujete použiť, robte to len v prostredí, ktorému dôverujete, ideálne na zariadení, ktoré neobsahuje citlivé údaje.
Celý tento typ útoku ukazuje, že digitálna bezpečnosť nie je len o antivírusoch alebo silných heslách. Často ide o obyčajné rozhodnutia, ktoré robíme zo zvedavosti. Útočníci totiž veľmi dobre vedia, že človeka oveľa jednoduchšie oklamú, než prelomia kvalitne zabezpečený systém.
Čo spraviť dnes? Ak niekedy nájdete cudzí USB kľúč, nepripájajte ho k svojmu počítaču zo zvedavosti. Radšej ho odovzdajte na miesto, kde ho môže nájsť jeho majiteľ. Jedno zdanlivo nevinné kliknutie môže mať oveľa vážnejšie následky, než si uvedomujeme.