Pozrite si
- #Bezpečnosť na internete
- 10 min.
- 24.5.2026
Chatboty boli len začiatok. ESET rieši ďalší problém: AI agentov
Videohovor, životopis a profil na LinkedIne ešte donedávna stačili na to, aby firma získala aspoň základnú istotu, že sa rozpráva so skutočným človekom. Dnes to už nemusí platiť.
Umelá inteligencia dokáže vytvoriť falošnú identitu, pripraviť jej pracovnú históriu, vygenerovať dokumenty a cez deepfake technológiu posadiť pred personalistu človeka, ktorý v skutočnosti neexistuje.
Na konferencii ESET World v Berlíne sa preto o AI nehovorilo iba ako o nástroji na písanie textov alebo generovanie obrázkov. Hlavnou témou bol jej presun do prostredia, kde začína vykonávať úlohy, prepájať sa s firemnými systémami a rozhodovať o ďalších krokoch. Práve tam sa podľa ESETu otvára nová bezpečnostná vrstva, ktorá bude potrebovať podobnú ochranu, akú dnes firmy riešia pri endpointoch, cloude, identitách alebo e-mailovej komunikácii.
Obsah pokračuje pod reklamou
ESET na konferencii oznámil investíciu 40 miliónov eur do vývoja AI v kyberbezpečnosti. Investícia má smerovať do vlastných AI modelov trénovaných na bezpečnostných dátach, do systémov, ktoré dokážu spájať signály z rôznych častí firemnej infraštruktúry, a do nástrojov na rýchlejšie vyhodnocovanie incidentov. Richard Marko zdôraznil, že budúcnosť kyberbezpečnosti podľa ESETu nemôže stáť výlučne na modeloch kontrolovaných veľkými technologickými firmami. ESET preto chce posilniť vlastné AI základy a modely určené priamo pre bezpečnostné použitie.
Dôvod je jednoduchý, AI už nepomáha iba obrancom. Ako v prednáške Generative AI in the Kill Chain vysvetľovala Allie Mellen z Forresteru, útočníkom odstraňuje viaceré obmedzenia, ktoré predtým spomaľovali prípravu a realizáciu útokov. Dokáže im pomáhať pri prieskume cieľa, dopĺňať doménové znalosti, upravovať exploit pre konkrétne prostredie alebo automatizovať časti útoku, ktoré si kedysi vyžadovali viac času a skúseností. Podstatné pritom nie je len to, že AI vie napísať phishingový e-mail. Oveľa väčší dopad môže mať vtedy, keď sa stane súčasťou viackrokového útoku.
Mellen zároveň upozornila, že ani obranné použitie AI nie je automaticky prínosom. V bezpečnostných tímoch môže pomôcť skrátiť analýzu, vysvetliť incident alebo odporučiť ďalší krok, no zle navrhnutý systém môže vytvoriť nové falošné pozitíva, spomaliť reakciu alebo frustrovať analytikov natoľko, že ho prestanú používať. V praxi teda nejde o to, či AI nasadiť, ale kde má reálne hodnotu a kde len pridáva ďalšiu vrstvu hluku.
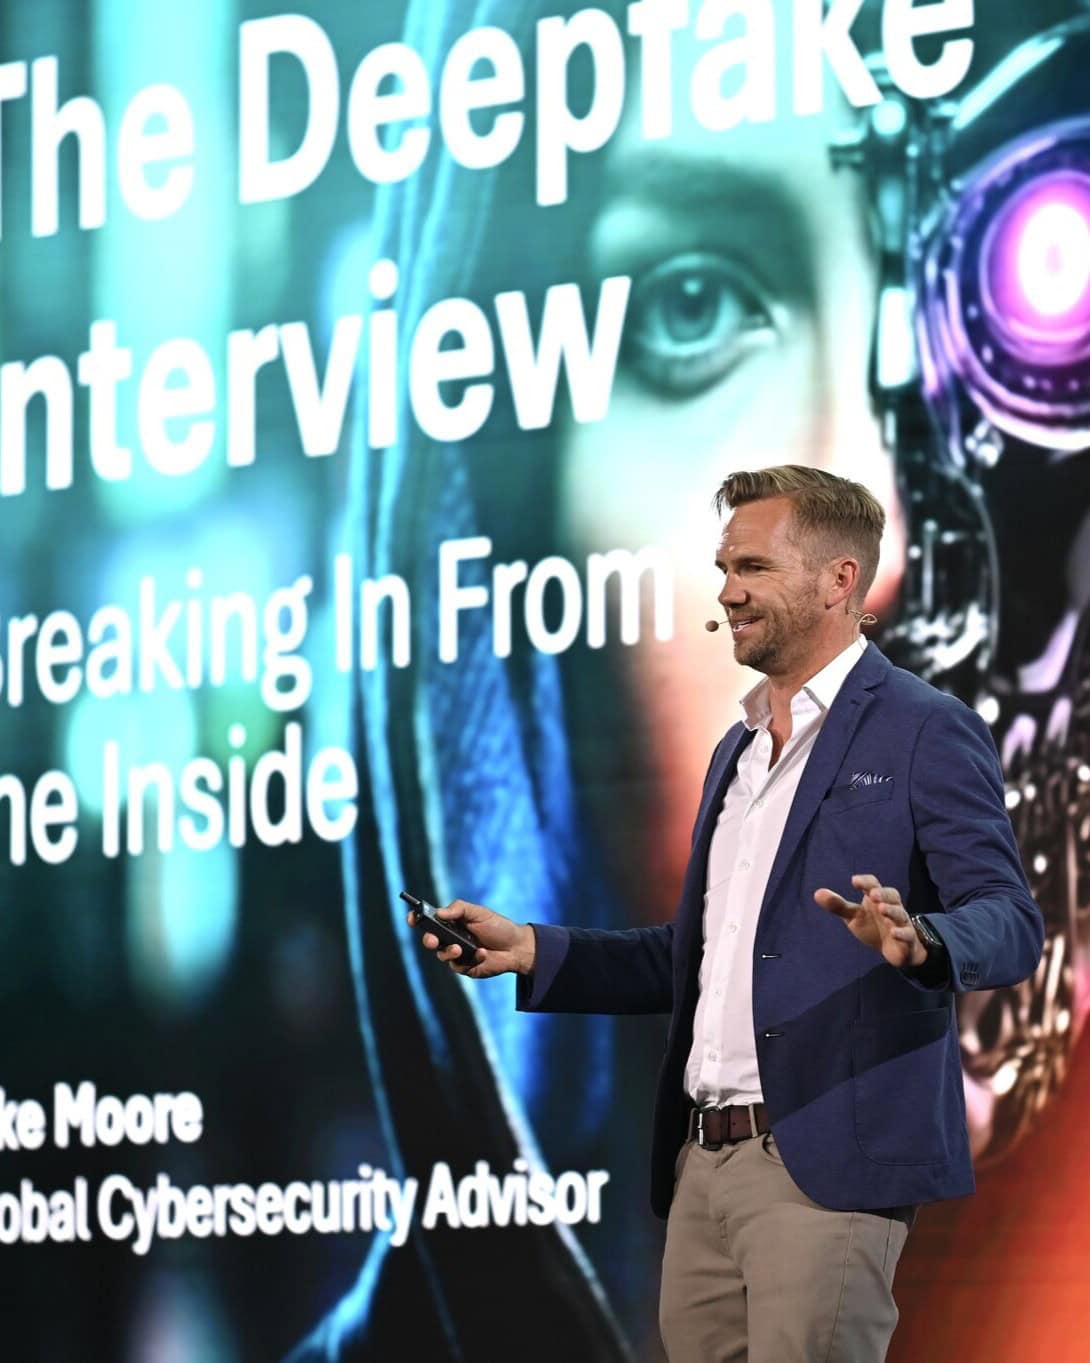
Najľahšie pochopiteľný príklad rizika priniesol Jake Moore z ESETu. V prezentácii The Deepfake Interview ukázal experiment, v ktorom si vytvoril fiktívnu identitu, doplnil jej životopis, LinkedIn profil a cez real-time face swap sa zúčastnil pracovného pohovoru ako človek, ktorý neexistuje. Experiment prebehol s povolením vedenia vybranej firmy, no ľudia zapojení do pohovoru o ňom nevedeli. Moore napokon pracovnú ponuku získal.
Pre firmy je dôležitejšie, že vzdialený nábor, onboarding, overovanie identity a prideľovanie prístupov už nemôžu stáť iba na tom, čo vidno na obrazovke. Ak sa falošná identita dostane do firmy ako zamestnanec alebo dodávateľ, bezpečnostný problém sa nezačína malvérom, ale dôverou.
ESET preto na konferencii posúval tému AI aj do produktovej roviny. V prezentácii Building the Autonomous Security Platform of Tomorrow Jakub Debski predstavil ESET Live Cortex, systém, ktorý má zhromažďovať dáta z XDR, obohacovať ich o threat intelligence a pomáhať automatizovať reakcie na incidenty. V príklade útoku cez USB kľúč a škodlivý súbor ukázal rozdiel medzi firmou, kde incident prehliadne vyťažený IT tím, a prostredím, kde MDR analytici prevezmú prípad do jednej minúty, izolujú zariadenie a uzavrú incident v priebehu niekoľkých minút. Podľa Debskeho je priemerný čas vyriešenia takéhoto prípadu v ESET MDR približne šesť minút.
Otázka však znie, či budú minúty stačiť v prostredí, kde útočníci používajú AI na rýchlejšie útoky. ESET Live Cortex má preto posunúť reakciu zo škály minút, hodín alebo dní bližšie k sekundám. Nie je určený iba pre MDR služby, ale má pomáhať aj IT tímom, SOC tímom, MSP partnerom a organizáciám používajúcim produkty ESETu. Z pohľadu zákazníka to môže znamenať, že časť reakcie na incident nebude čakať na manuálne preklikávanie v konzole, ale prebehne automatizovane na základe vyhodnoteného kontextu.
ESET zároveň chystá aj mobilnú aplikáciu ESET Protect, ktorá má slúžiť ako centrum upozornení pre bezpečnostné incidenty, AI agentov vyžadujúcich interakciu či dlhšie bežiace úlohy v produktoch. Zaujímavá je aj funkcia ESET Remote Access, plánovaná na druhý polrok. Má umožniť vzdialený prístup k zariadeniam bez ďalšieho agenta, keďže bude súčasťou endpointového riešenia. Správca sa tak má vedieť pripojiť aj k izolovanému endpointu a vykonať potrebné kroky počas incidentu.
Rozširovať sa má aj ochrana cloudu a identity. ESET hovorí o container security, storage security a neskôr Kubernetes security. V oblasti identity pripravuje identity threat detection and response najskôr pre Microsoft Entra a Active Directory, neskôr aj pre ďalšie systémy. Súčasťou plánov je aj cloud security posture management a identity security posture management, teda nástroje na znižovanie útokovej plochy ešte predtým, než príde samotný incident.
Technicky najzaujímavejšia časť konferenčnej línie sa týkala toho, ako ESET zapája LLM priamo do bezpečnostných workflowov. V prezentácii Invisible Intelligence Filip Mazan a Jozef Duc vysvetľovali, že jazyk sa v ére AI mení na rozhranie, ktorým sa nielen komunikuje, ale aj spúšťajú akcie. Ak stačí napísať pokyn a agent vykoná úlohu, potom sa bezpečnostným problémom môže stať aj obyčajný textový návod, skript alebo takzvaný AI skill.
ESET pri analýze skriptov používa LLM na pochopenie nielen samotného kódu, ale aj jeho zámeru. Denne podľa prezentácie analyzuje približne 200-tisíc skriptov, vrátane JavaScriptu, PowerShellu, VBA a ďalších formátov. Približne tri percentá z nich vyhodnocuje ako škodlivé. Dôležité je, že táto pipeline podľa ESETu beží na jeho vlastnom hardvéri v Európskej únii, pričom časť infraštruktúry sa nachádza aj v Nemecku. Firma tým chce zabrániť tomu, aby sa zákaznícke dáta pri analýze posielali externým poskytovateľom modelov.
Zaujímavý je aj spôsob práce s AI skills. Ide o návody alebo pracovné postupy, ktoré môžu agentom umožniť vykonávať úlohy, volať externé služby alebo automatizovať komplexné workflowy. Rovnaký mechanizmus však môžu zneužiť útočníci. Škodlivý skill sa môže tváriť ako užitočná automatizácia, no v skutočnosti môže ukladať citlivé údaje v čitateľnej podobe, sťahovať neoverený kód, vkladať útočníkov verejný SSH kľúč alebo spúšťať kryptominer.
Podľa údajov z prezentácie ESET zatiaľ vykonal približne 800-tisíc skenov AI skills. Z nich zhruba 25-tisíc označil ako podozrivých a približne 2 500 ako škodlivých. Medzi nálezmi spomína downloadery, backdoory, spyware aj kryptominery ukryté v AI skills. ESET tieto prvky analyzuje aj v sandboxovanom prostredí s GPU, sleduje, čo sa pokúšajú robiť, čo sťahujú a aké zmeny vykonávajú v systéme.
Toto je možno najdôležitejšia zmena oproti doterajšej debate o AI bezpečnosti. Firmy už nebudú riešiť iba to, či zamestnanci používajú ChatGPT alebo či si do verejného nástroja nevkladajú citlivé dáta. Budú musieť riešiť aj to, aké AI nástroje, agenti, pluginy a skills sa dostávajú do pracovných postupov a čo presne robia po spustení. V prostredí, kde sa softvér skladá z čoraz väčšieho počtu externých komponentov, sa AI stáva ďalšou vrstvou dodávateľského reťazca.
ESET sa pritom snažil vyhnúť dojmu, že AI všetko vyrieši sama. V prezentáciách opakovane zaznievalo, že modely potrebujú kontrolu, skórovanie istoty a spätnú väzbu od ľudí. Pri analýze skriptov napríklad výsledky s nižšou mierou istoty kontroluje človek a tieto prípady sa následne používajú ako nové tréningové dáta. V bezpečnosti totiž nestačí, aby AI odpovedala presvedčivo. Musí byť použiteľná v prostredí, kde falošné pozitíva stoja čas a falošné negatíva môžu znamenať incident.
Konferencia ESET World priniesla jasný obraz o celkovom posune útokovej plochy, ktorý spôsobuje gradácia aplikácie umelej inteligencie a jej schopností. Útočníci získavajú nástroje na rýchlejšiu prípravu útokov, realistickejšie sociálne inžinierstvo a automatizáciu krokov, ktoré predtým vyžadovali viac znalostí. Obrancovia zároveň potrebujú systémy, ktoré dokážu rýchlejšie spájať dáta, znižovať počet zbytočných upozornení a reagovať skôr, než sa incident rozrastie.
Pre ESET je investícia do AI zároveň produktovým aj strategickým krokom. Firma chce chrániť klasické endpointy, cloud a identitu, no zároveň sa pripravuje na prostredie, v ktorom bude bezpečnostným objektom aj samotná AI vrstva: agenti, skills, skripty, automatizované workflowy a rozhodnutia vytvorené modelmi. To je menej efektné než predstava kybernetickej vojny medzi dvoma autonómnymi systémami, ale pre firmy podstatne praktickejšie. Najbližší problém nemusí byť superinteligentný útočník, ale neoverený AI nástroj, ktorému niekto vo firme dovolil konať.