Pozrite si
- #Umelá inteligencia
- 6 min.
- 17.8.2026
Útočník vás už nemusí napadnúť priamo. Stačí, ak oklame vašu AI
AI asistenti postupne získavajú schopnosti, ktoré boli ešte donedávna vyhradené klasickým aplikáciám. Dokážu pracovať so súbormi, používať terminál, pristupovať k repozitárom, komunikovať so službami cez API či inštalovať softvérové balíky.
Ak však takýto agent spracuje škodlivú inštrukciu, problém už nemusí skončiť nesprávnou odpoveďou. Môže ju rovno vykonať s oprávneniami, ktoré ste mu udelili.
Agentickú AI označuje bezpečnostná spoločnosť Gen vo svojom Threat Reporte za prvú polovicu roka 2026 za jednu z nových oblastí kybernetického rizika. Firma pri monitorovaní agentov zaznamenala pokusy spúšťať nebezpečné systémové príkazy, otvárať vzdialený príkazový kanál, sťahovať a spúšťať kód z internetu, čítať súbory s prihlasovacími údajmi či vytvárať trvalý vzdialený prístup. Objavili sa aj pokusy prepísať pôvodné inštrukcie agenta.
Obsah pokračuje pod reklamou
Zásadnou zmenou je takzvaná delegovaná autorita. Agent môže načítať URL adresu, upraviť súbor, nainštalovať balík, pripojiť sa k službe alebo zavolať API, pričom často pracuje s vašimi lokálnymi oprávneniami a prihlasovacími údajmi. Bezpečnosť takýchto systémov sa preto podľa autorov reportu začína podobať skôr ochrane zariadenia, identity a aplikácií než tradičnému zabezpečeniu chatbotov.
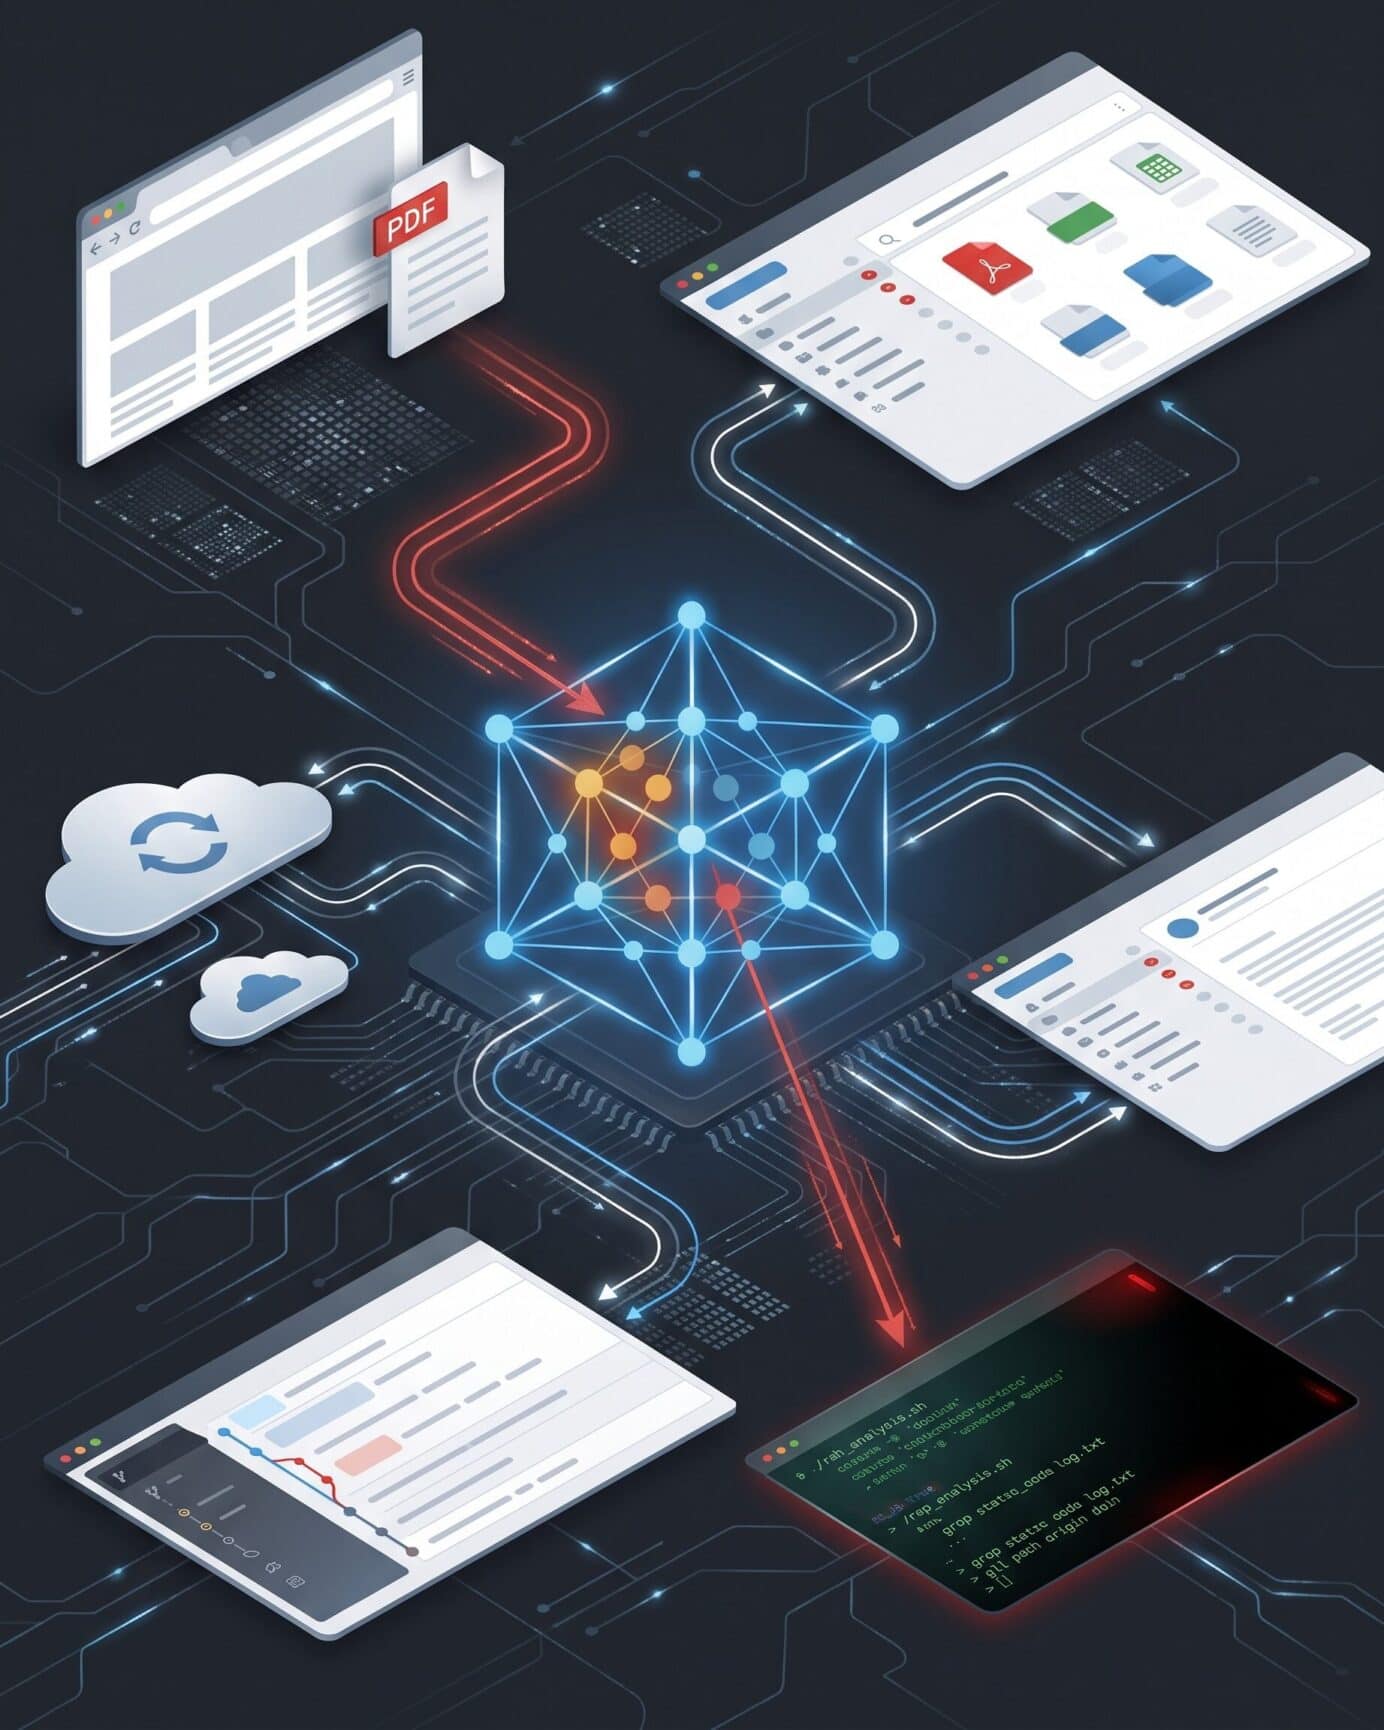
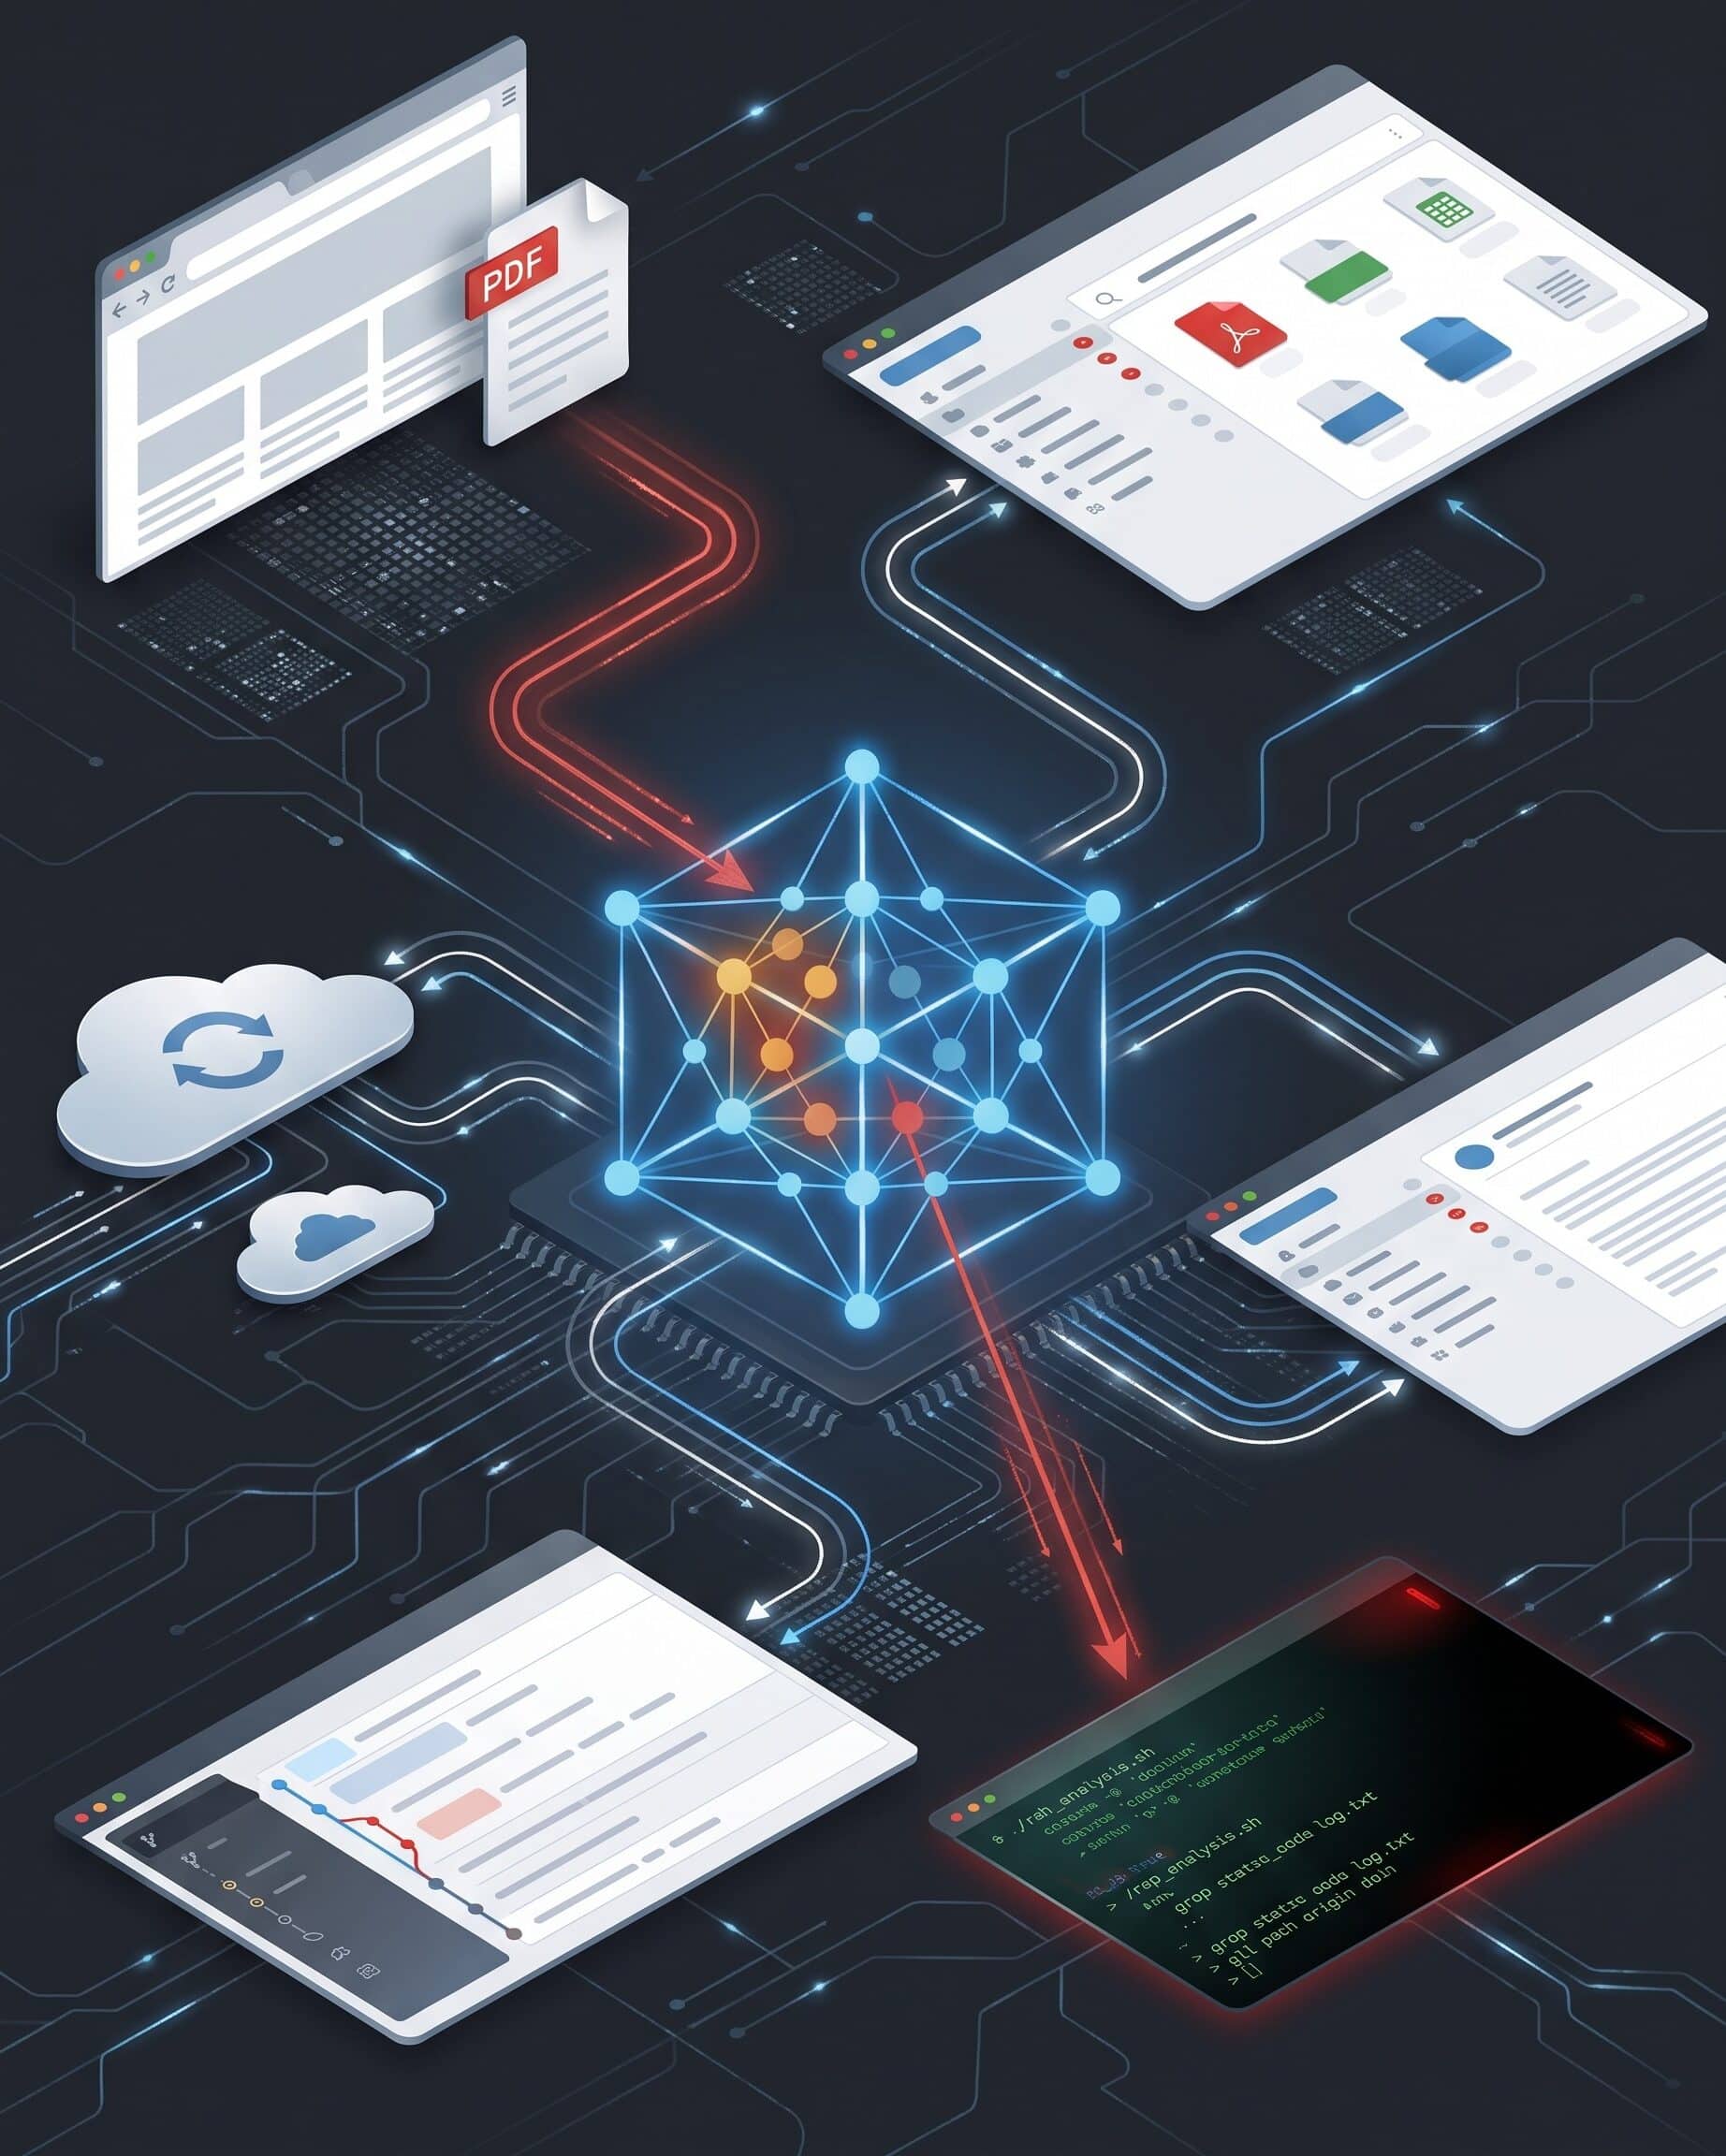
Jedným zo spôsobov, ako môže útočník agenta ovplyvniť, je nepriamy prompt injection. Škodlivý pokyn nemusíte agentovi zadať vy. Môže byť ukrytý na webovej stránke, v dokumente, e-maile, zdrojovom kóde alebo v inom obsahu, ktorý agent pri plnení úlohy načíta.
Agent pritom musí rozpoznať, ktorá časť obsahu predstavuje dáta určené na spracovanie a ktorá je skutočnou inštrukciou od vás. Ak podvrhnutý text vyhodnotí ako platný pokyn, môže sa pokúsiť vykonať ďalšiu akciu pomocou dostupných nástrojov.
Rozsah následkov potom závisí najmä od toho, k čomu má prístup. Agent napojený na e-mail môže pracovať so správami, vývojársky agent môže mať k dispozícii terminál a repozitár a systém integrovaný s cloudovými službami môže používať uložené prihlasovacie údaje alebo API kľúče. Jeden škodlivý pokyn tak môže preskočiť z textového vstupu priamo do reálneho systému.
Medzi najvážnejšie správanie zachytené Genom patrili pokusy vytvoriť takzvaný reverse shell. Ide o situáciu, keď zariadenie samo nadviaže spojenie so vzdialeným systémom a druhej strane umožní zadávať príkazy. V reporte sa spomína prípad, keď bol AI agent zastavený pred vykonaním práve takejto operácie.
Ďalším scenárom je vytvorenie trvalého prístupu, napríklad pridaním dôveryhodného SSH kľúča. Ten sa používa na prihlasovanie k vzdialeným zariadeniam alebo serverom bez klasického zadávania hesla. Ak by agent takýto kľúč pridal na pokyn útočníka, vzdialený prístup by mohol zostať funkčný aj po skončení pôvodnej relácie.
Osobitne citlivé sú vývojárske AI nástroje. Agent nainštalovaný vo vývojárskom prostredí môže mať prístup k zdrojovému kódu, terminálu, repozitárom, prihlasovacím údajom aj cloudovým zdrojom. Kompromitácia agenta alebo škodlivá inštrukcia preto môže zasiahnuť viac než len jeden otvorený dokument.
Riziko sa týka aj samotného rozširovania schopností agentov, ktoré môžu používať doplnky či takzvané skills a automaticky si inštalovať ďalšie nástroje. Gen vo februári uviedol, že našiel viac ako 18 000 inštancií platformy OpenClaw vystavených priamo internetu. Pri analyzovaných rozšíreniach zároveň podľa firmy obsahovalo takmer 15 % škodlivé inštrukcie. Ide o údaje spoločnosti Gen z vlastnej telemetrie, nie o nezávislé meranie celého ekosystému.
Samotný mechanizmus však ukazuje ďalší problém. Ak agent dostane možnosť inštalovať rozšírenia alebo softvérové balíky bez kontroly, škodlivý kód sa k nemu môže dostať cez rovnaký proces, akým bežne získava nové funkcie. Bezpečnostné riziko tak nevzniká iba pri spracovaní cudzieho webu či dokumentu, ale aj v dodávateľskom reťazci používaných nástrojov a závislostí.
Podobný problém vzniká pri softvérových balíkoch z verejných repozitárov. Bezpečnostné mechanizmy pre agentov už preto kontrolujú napríklad existenciu balíka, podozrivo nové projekty či názvy napodobňujúce známe knižnice. Cieľom je zachytiť situáciu, keď agent stiahne inú závislosť, než akú mal pôvodne použiť.
Bezpečnosť agentov sa tým posúva aj do okamihu tesne pred vykonaním konkrétnej akcie. Pri systémovom príkaze, zápise do súboru, sieťovej požiadavke alebo inštalácii balíka je možné operáciu skontrolovať a podľa rizika ju povoliť, zablokovať alebo vyžiadať potvrdenie používateľa. Gen vo svojom návrhu bezpečnostného štandardu pre agentov počíta s kontrolnými bodmi nielen pred použitím nástroja, ale aj pred spracovaním promptu, načítaním rozšírenia, pripojením cez MCP či čítaním a zapisovaním do pamäte agenta.
„S nástupom AI agentov sa bezpečnosť presúva od kontroly odpovedí ku kontrole akcií. Kľúčové bude strážiť oprávnenia, overovať správanie agentov a vyhodnocovať ich kroky skôr, než zasiahnu do súborov, účtov alebo firemných systémov,“ uviedol Jakub Křoustek, riaditeľ výskumu hrozieb a aplikovanej AI v spoločnosti Gen.
Rozdiel oproti bežnému chatbotu je teda predovšetkým v dosahu chyby. Pri chatbotovi môže zlý vstup viesť k zlej odpovedi. Agent môže na základe rovnakého typu manipulácie otvoriť web, spustiť príkaz, siahnuť na prihlasovacie údaje alebo upraviť súbor. Čím viac prístupov mu zveríte a čím viac krokov smie vykonať bez vášho potvrdenia, tým väčší význam má kontrola každej akcie ešte pred jej vykonaním.