- #Bezpečnosť na internete
- 16 min.
- 11.9.2026
Podvodníci už hackujú ľudí, nie banky. AI im v tom brutálne pomáha


Kedysi ste podvodný e-mail často spoznali podľa lámanej slovenčiny, podivnej grafiky a adresy odosielateľa, ktorá mala s bankou spoločné asi toľko ako podvodník s bankovým poradcom.
Dnes to už neplatí. Útočníci používajú profesionálne weby, platenú reklamu, deepfake videá, napodobnené hlasy, falošné dokumenty a čoraz častejšie aj umelú inteligenciu.
Z dát VÚB vychádza dôležitý posun. Podvodník už nemusí kradnúť vaše prihlasovacie údaje a bojovať s bezpečnostnými systémami banky. Oveľa jednoduchšie je presvedčiť vás, aby ste mu peniaze poslali sami. Banka potom vidí platbu, ktorú ste zadali, potvrdili a často pred ňou dokonca obhajujete.
Europol označil online podvody v júli 2026 za najrýchlejšie rastúcu oblasť organizovaného zločinu a upozornil, že generatívna AI umožňuje podvodníkom sociálne inžinierstvo lepšie prispôsobovať konkrétnym obetiam.
Namiesto hackovania banky hackujú človeka
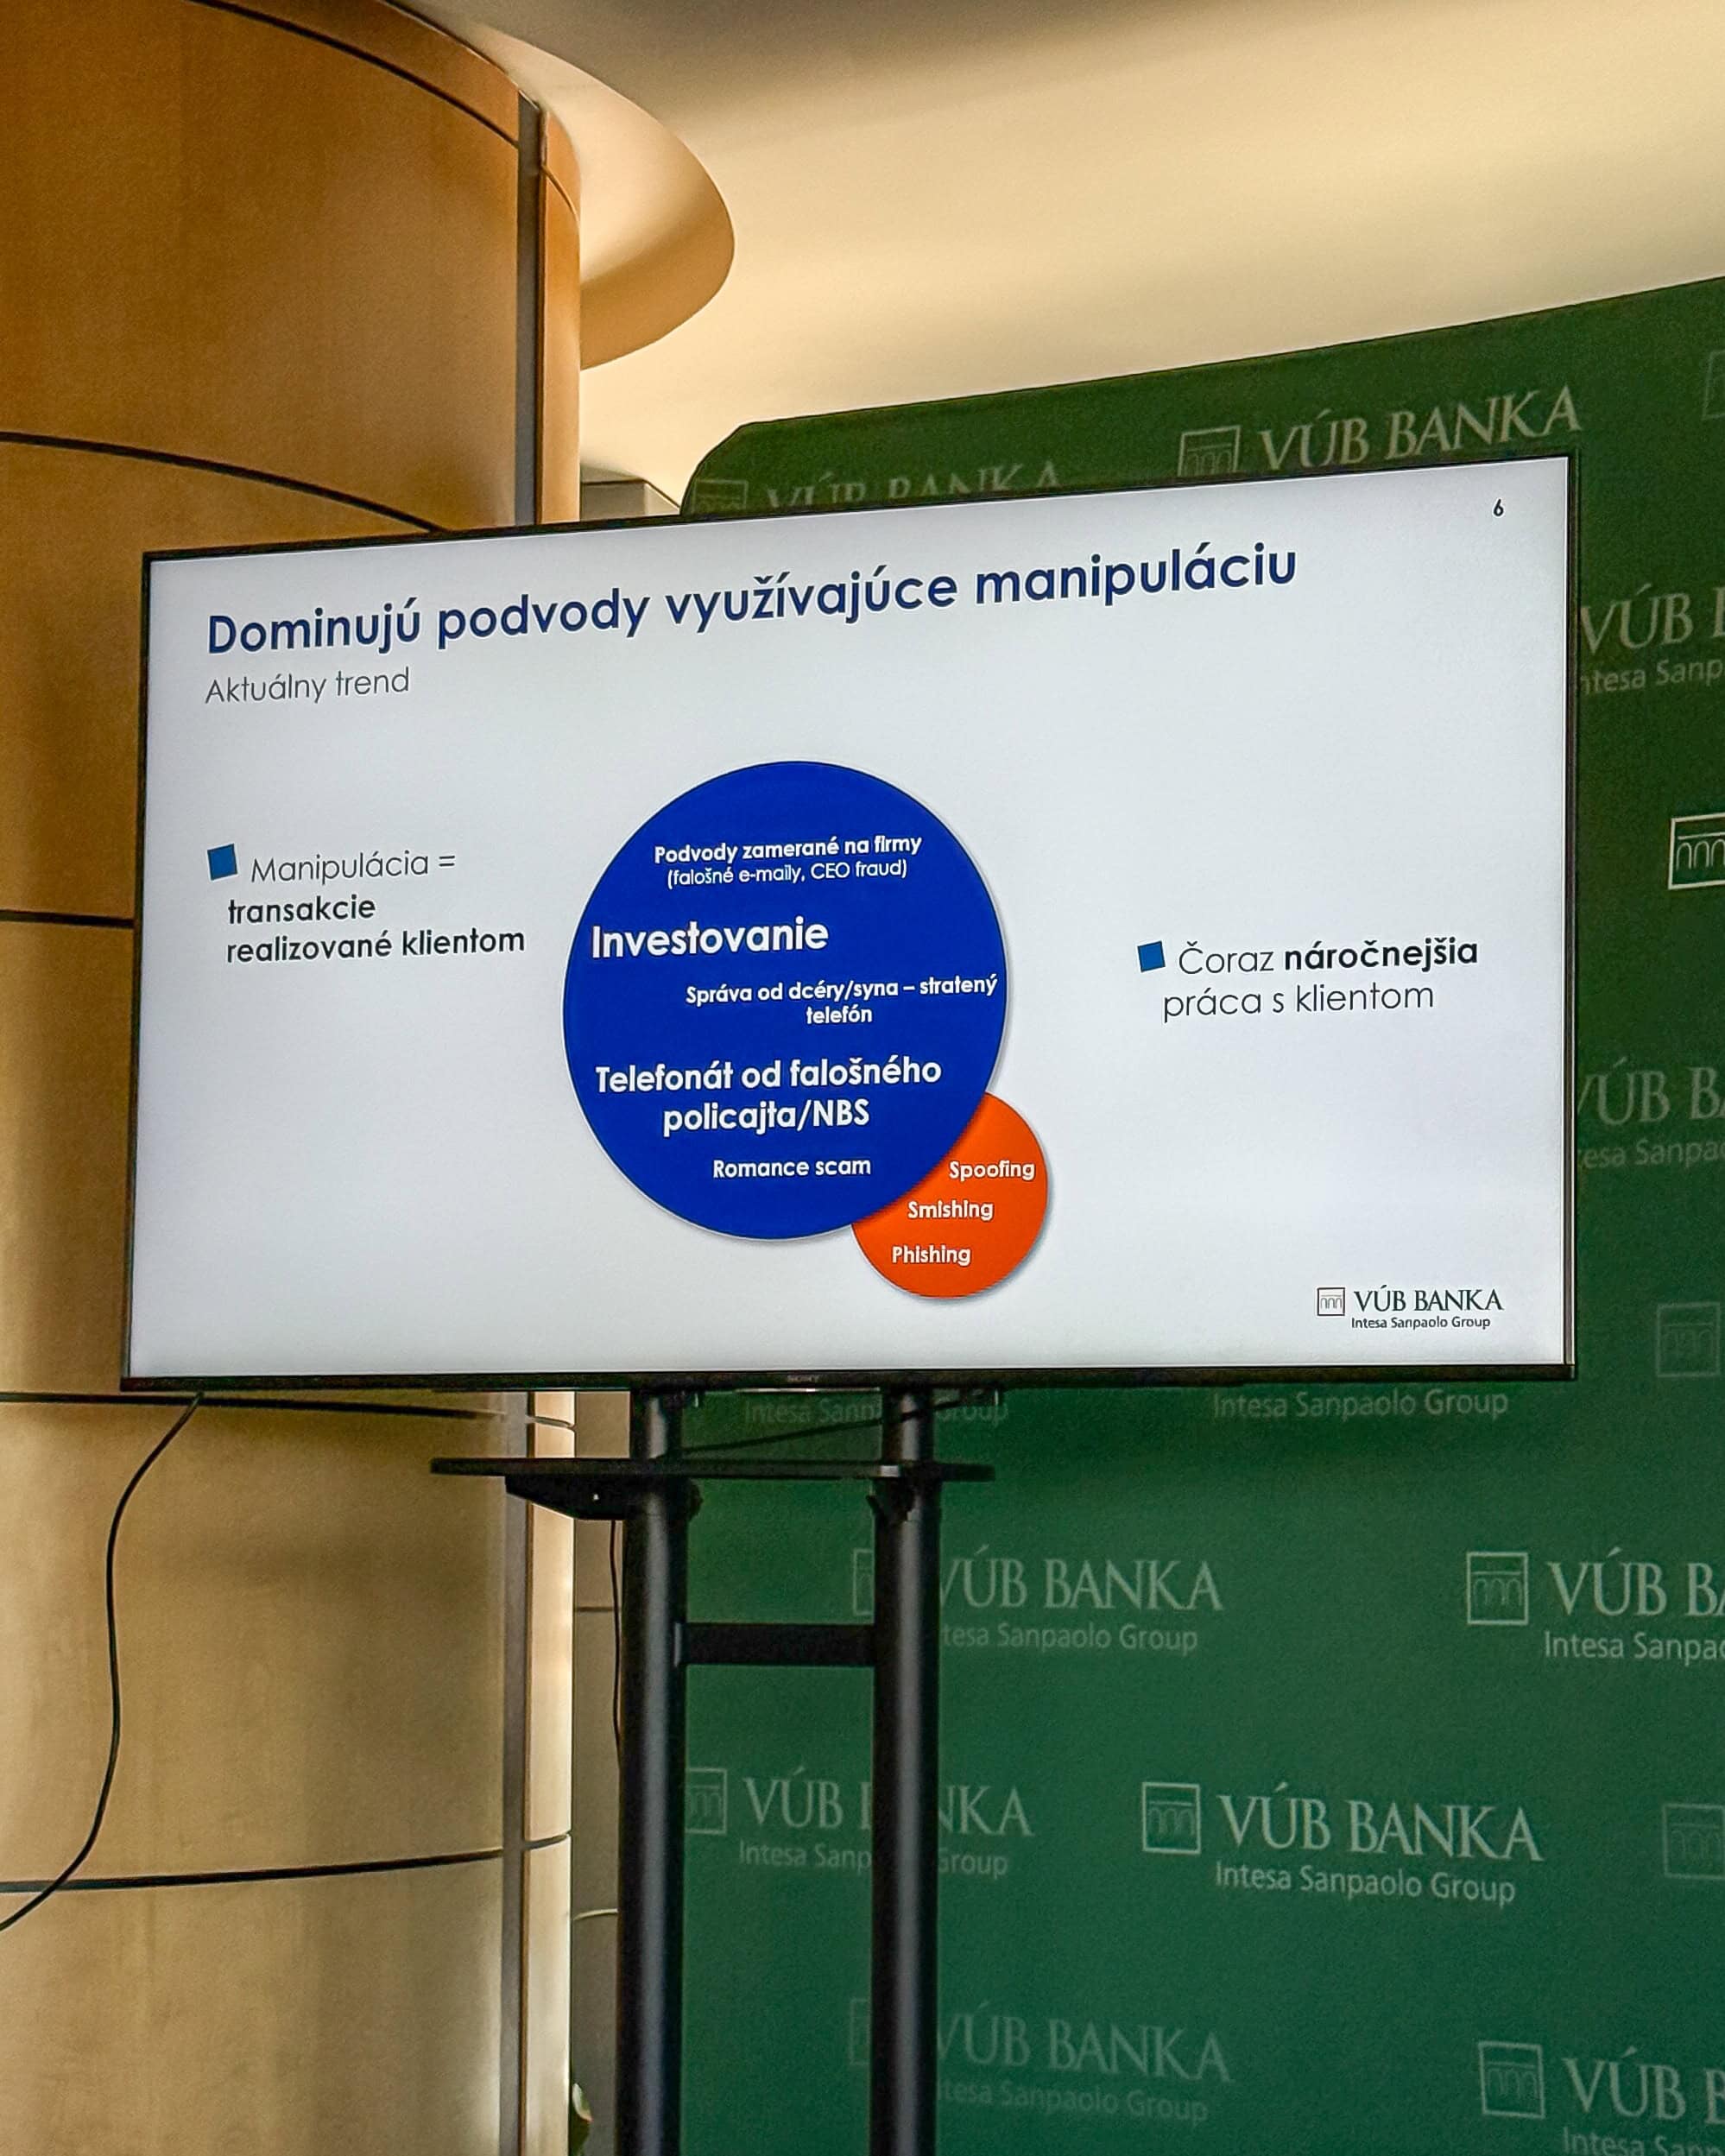
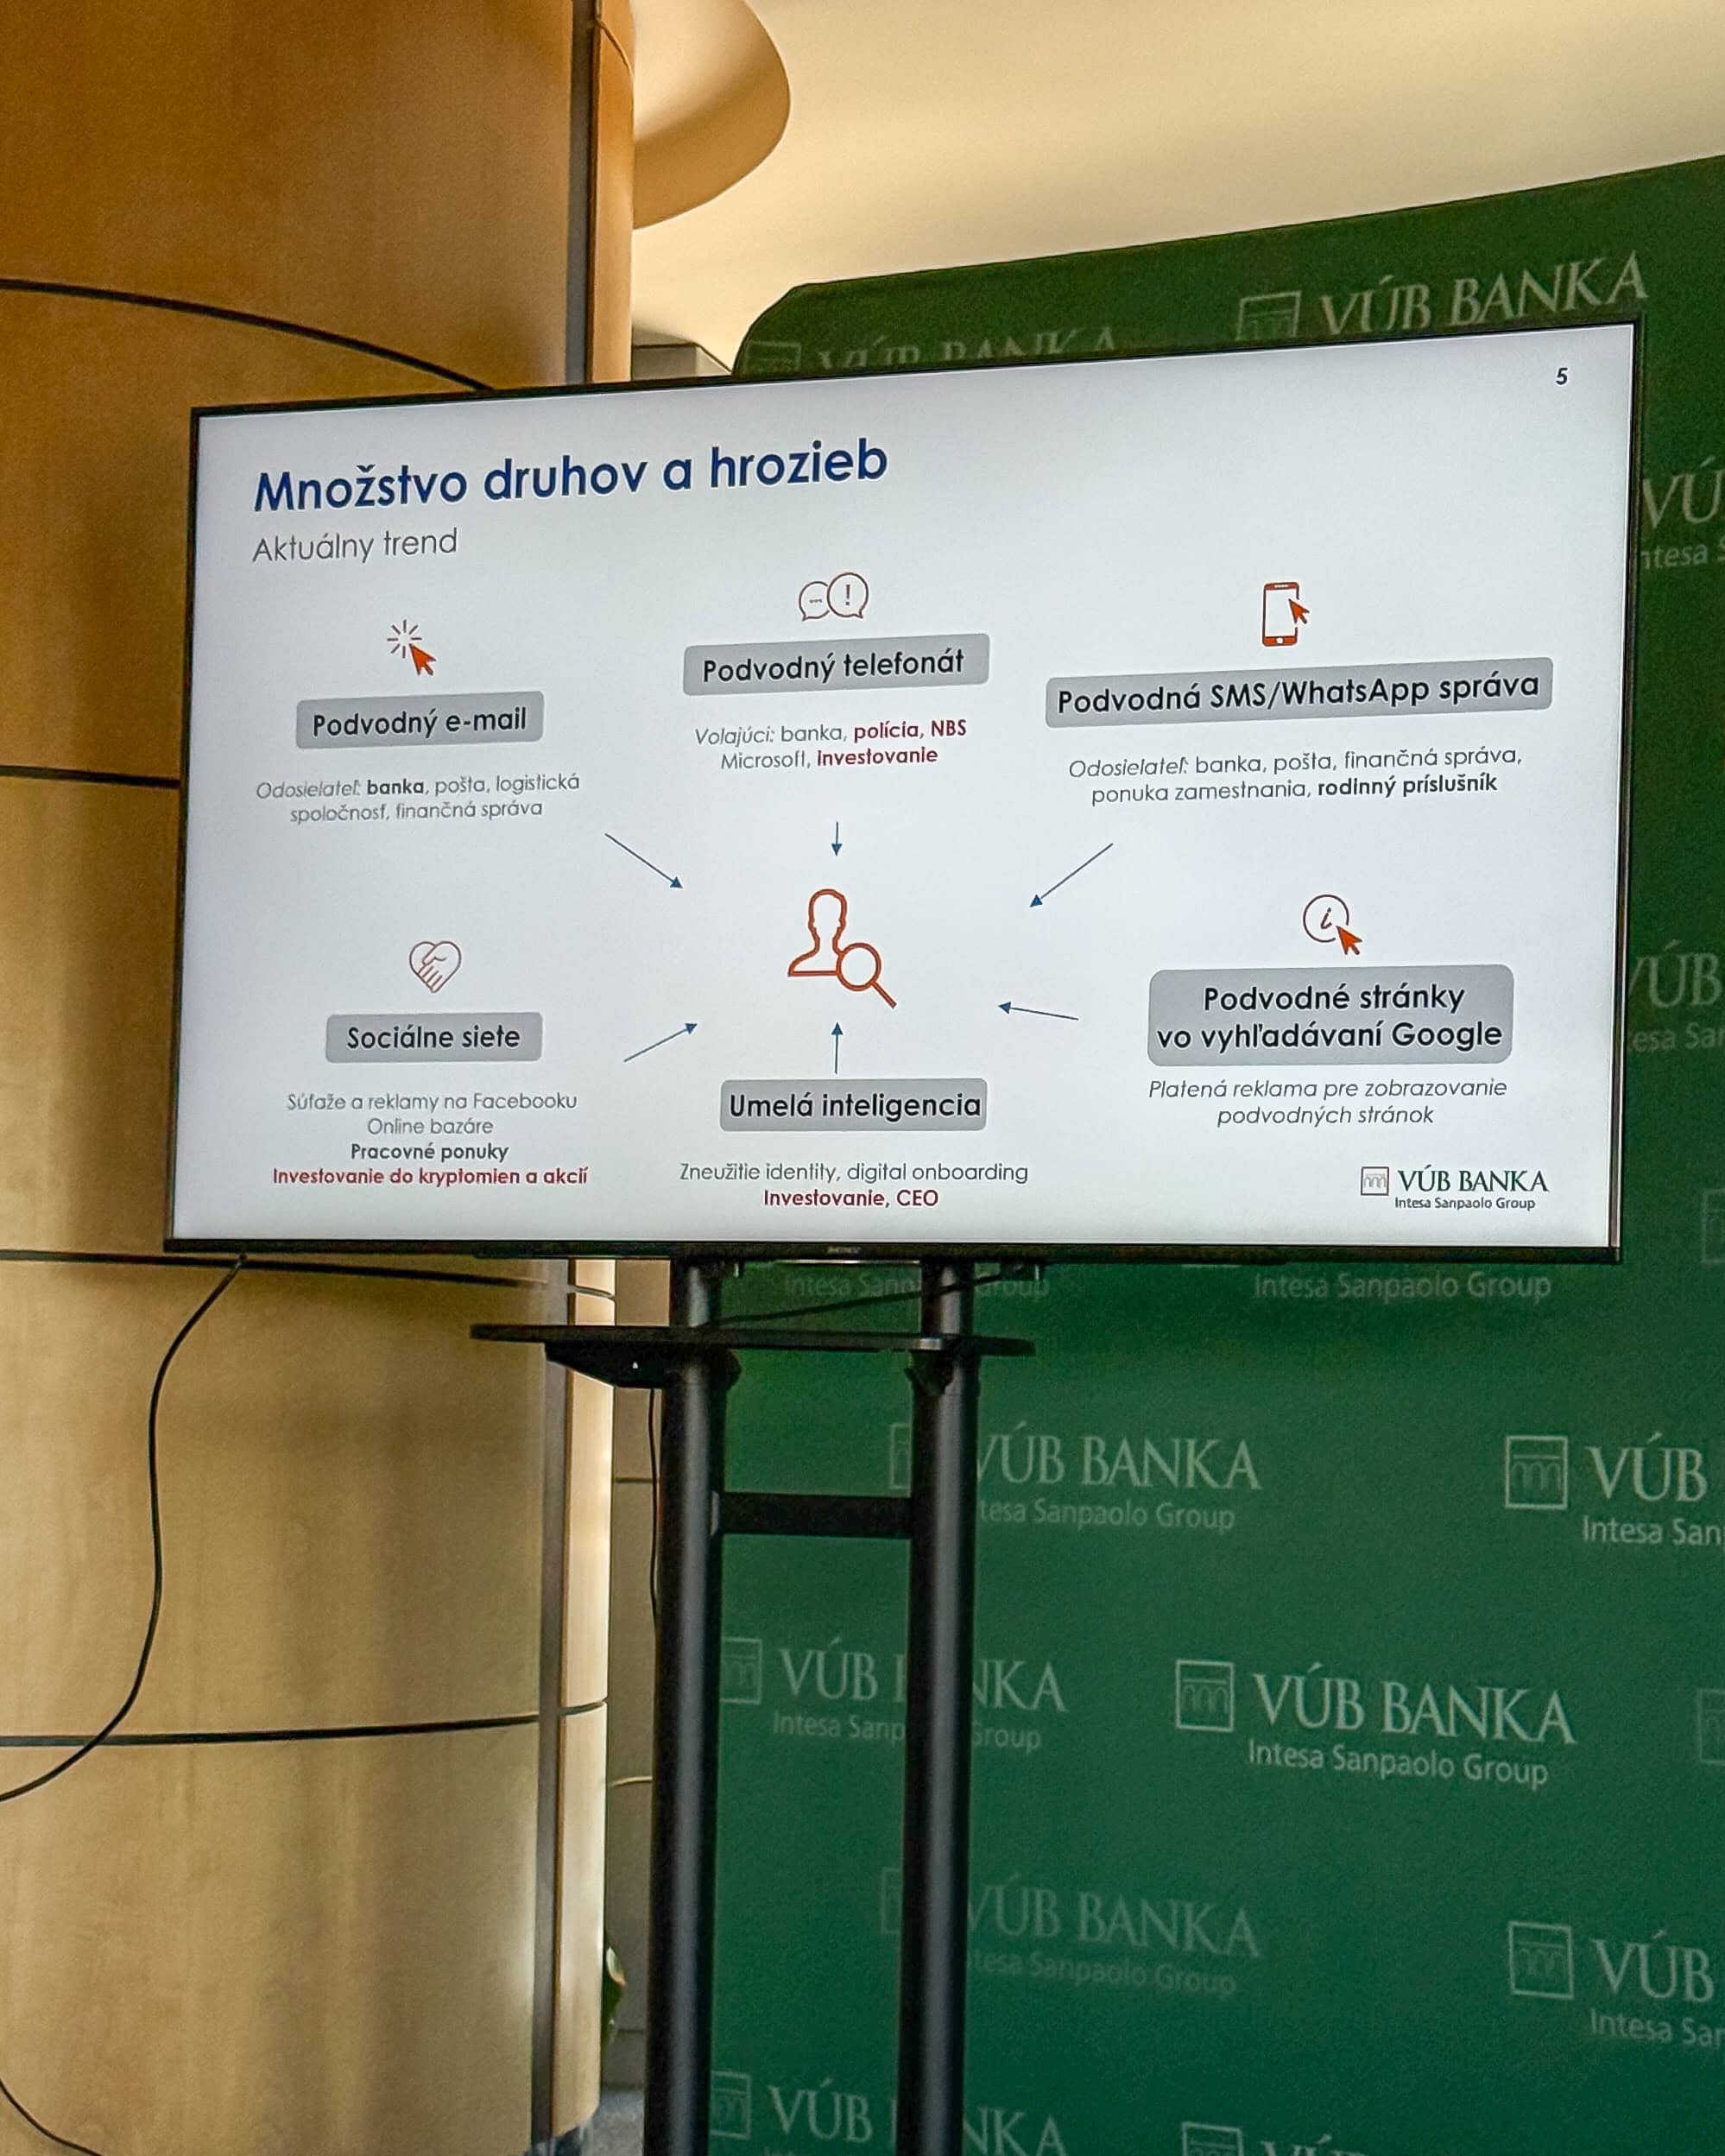
Aktuálne podvody majú množstvo podôb, ale spoločný základ zostáva rovnaký. Podvodník potrebuje vyvolať dôveru, strach, chamtivosť, zvedavosť alebo pocit časovej tiesne. Potom vás prinúti urobiť niečo, čo by ste za normálnych okolností azda nikdy neurobili.
V SMS alebo cez WhatsApp sa vydáva za banku, poštu, finančnú správu, zamestnávateľa alebo syna či dcéru s „novým telefónnym číslom“. V e-maile napodobní banku, kuriérsku spoločnosť či dodávateľa energií.
Telefonicky hrá policajta, pracovníka NBS, bankára, technika Microsoftu alebo investičného poradcu. Na sociálnych sieťach používa súťaže, bazáre, pracovné ponuky a reklamy na údajné investovanie do kryptomien či akcií. VÚB upozorňuje aj na podvodné stránky zobrazované cez platenú reklamu vo vyhľadávači.
Pri online bazároch zostáva rozšíreným trikom falošný kupujúci. Tvrdí, že zaplatí cez kuriérsku službu a pošle vám odkaz, na ktorom máte údajne „prijať peniaze“. Stránka si však vypýta údaje platobnej karty alebo internet bankingu. Na prijatie obyčajnej platby pritom číslo karty, CVV kód ani heslo do banky nikto nepotrebuje. Aktuálne príklady podvodov zverejňuje VÚB aj na svojej stránke venovanej bezpečnosti.
Falošná investícia pripraví obeť v priemere o viac ako 2 000 eur
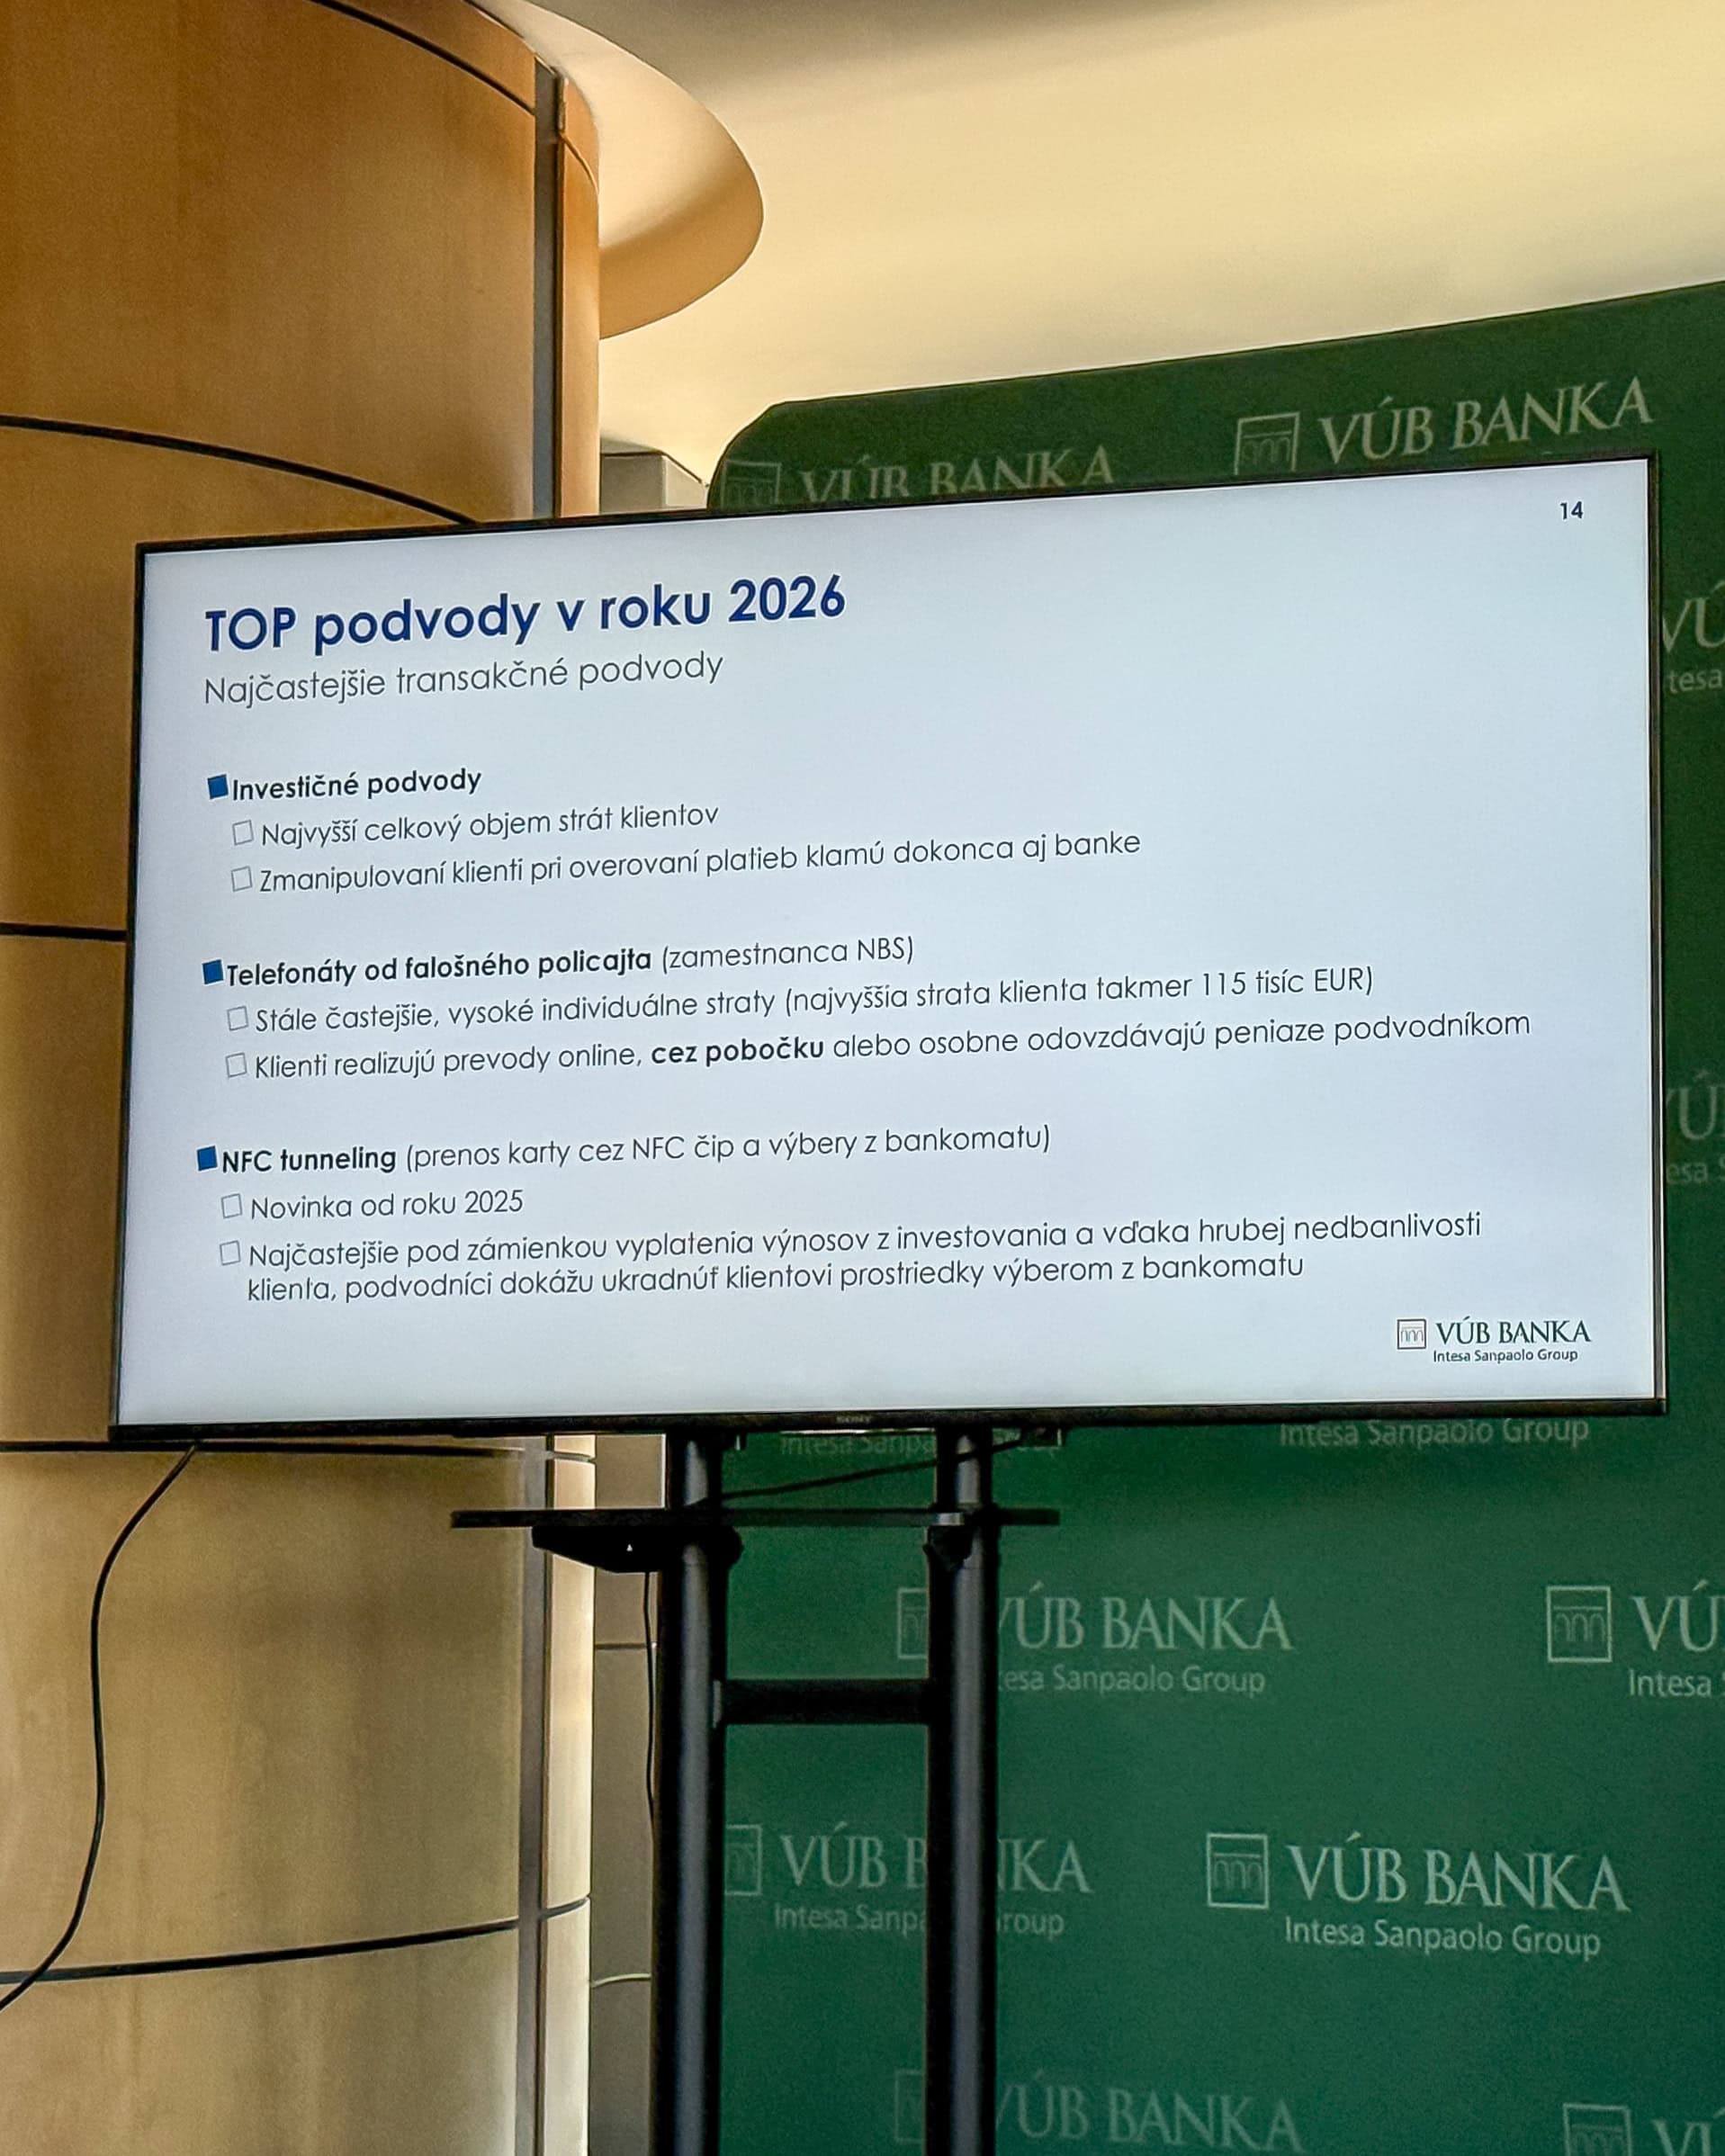
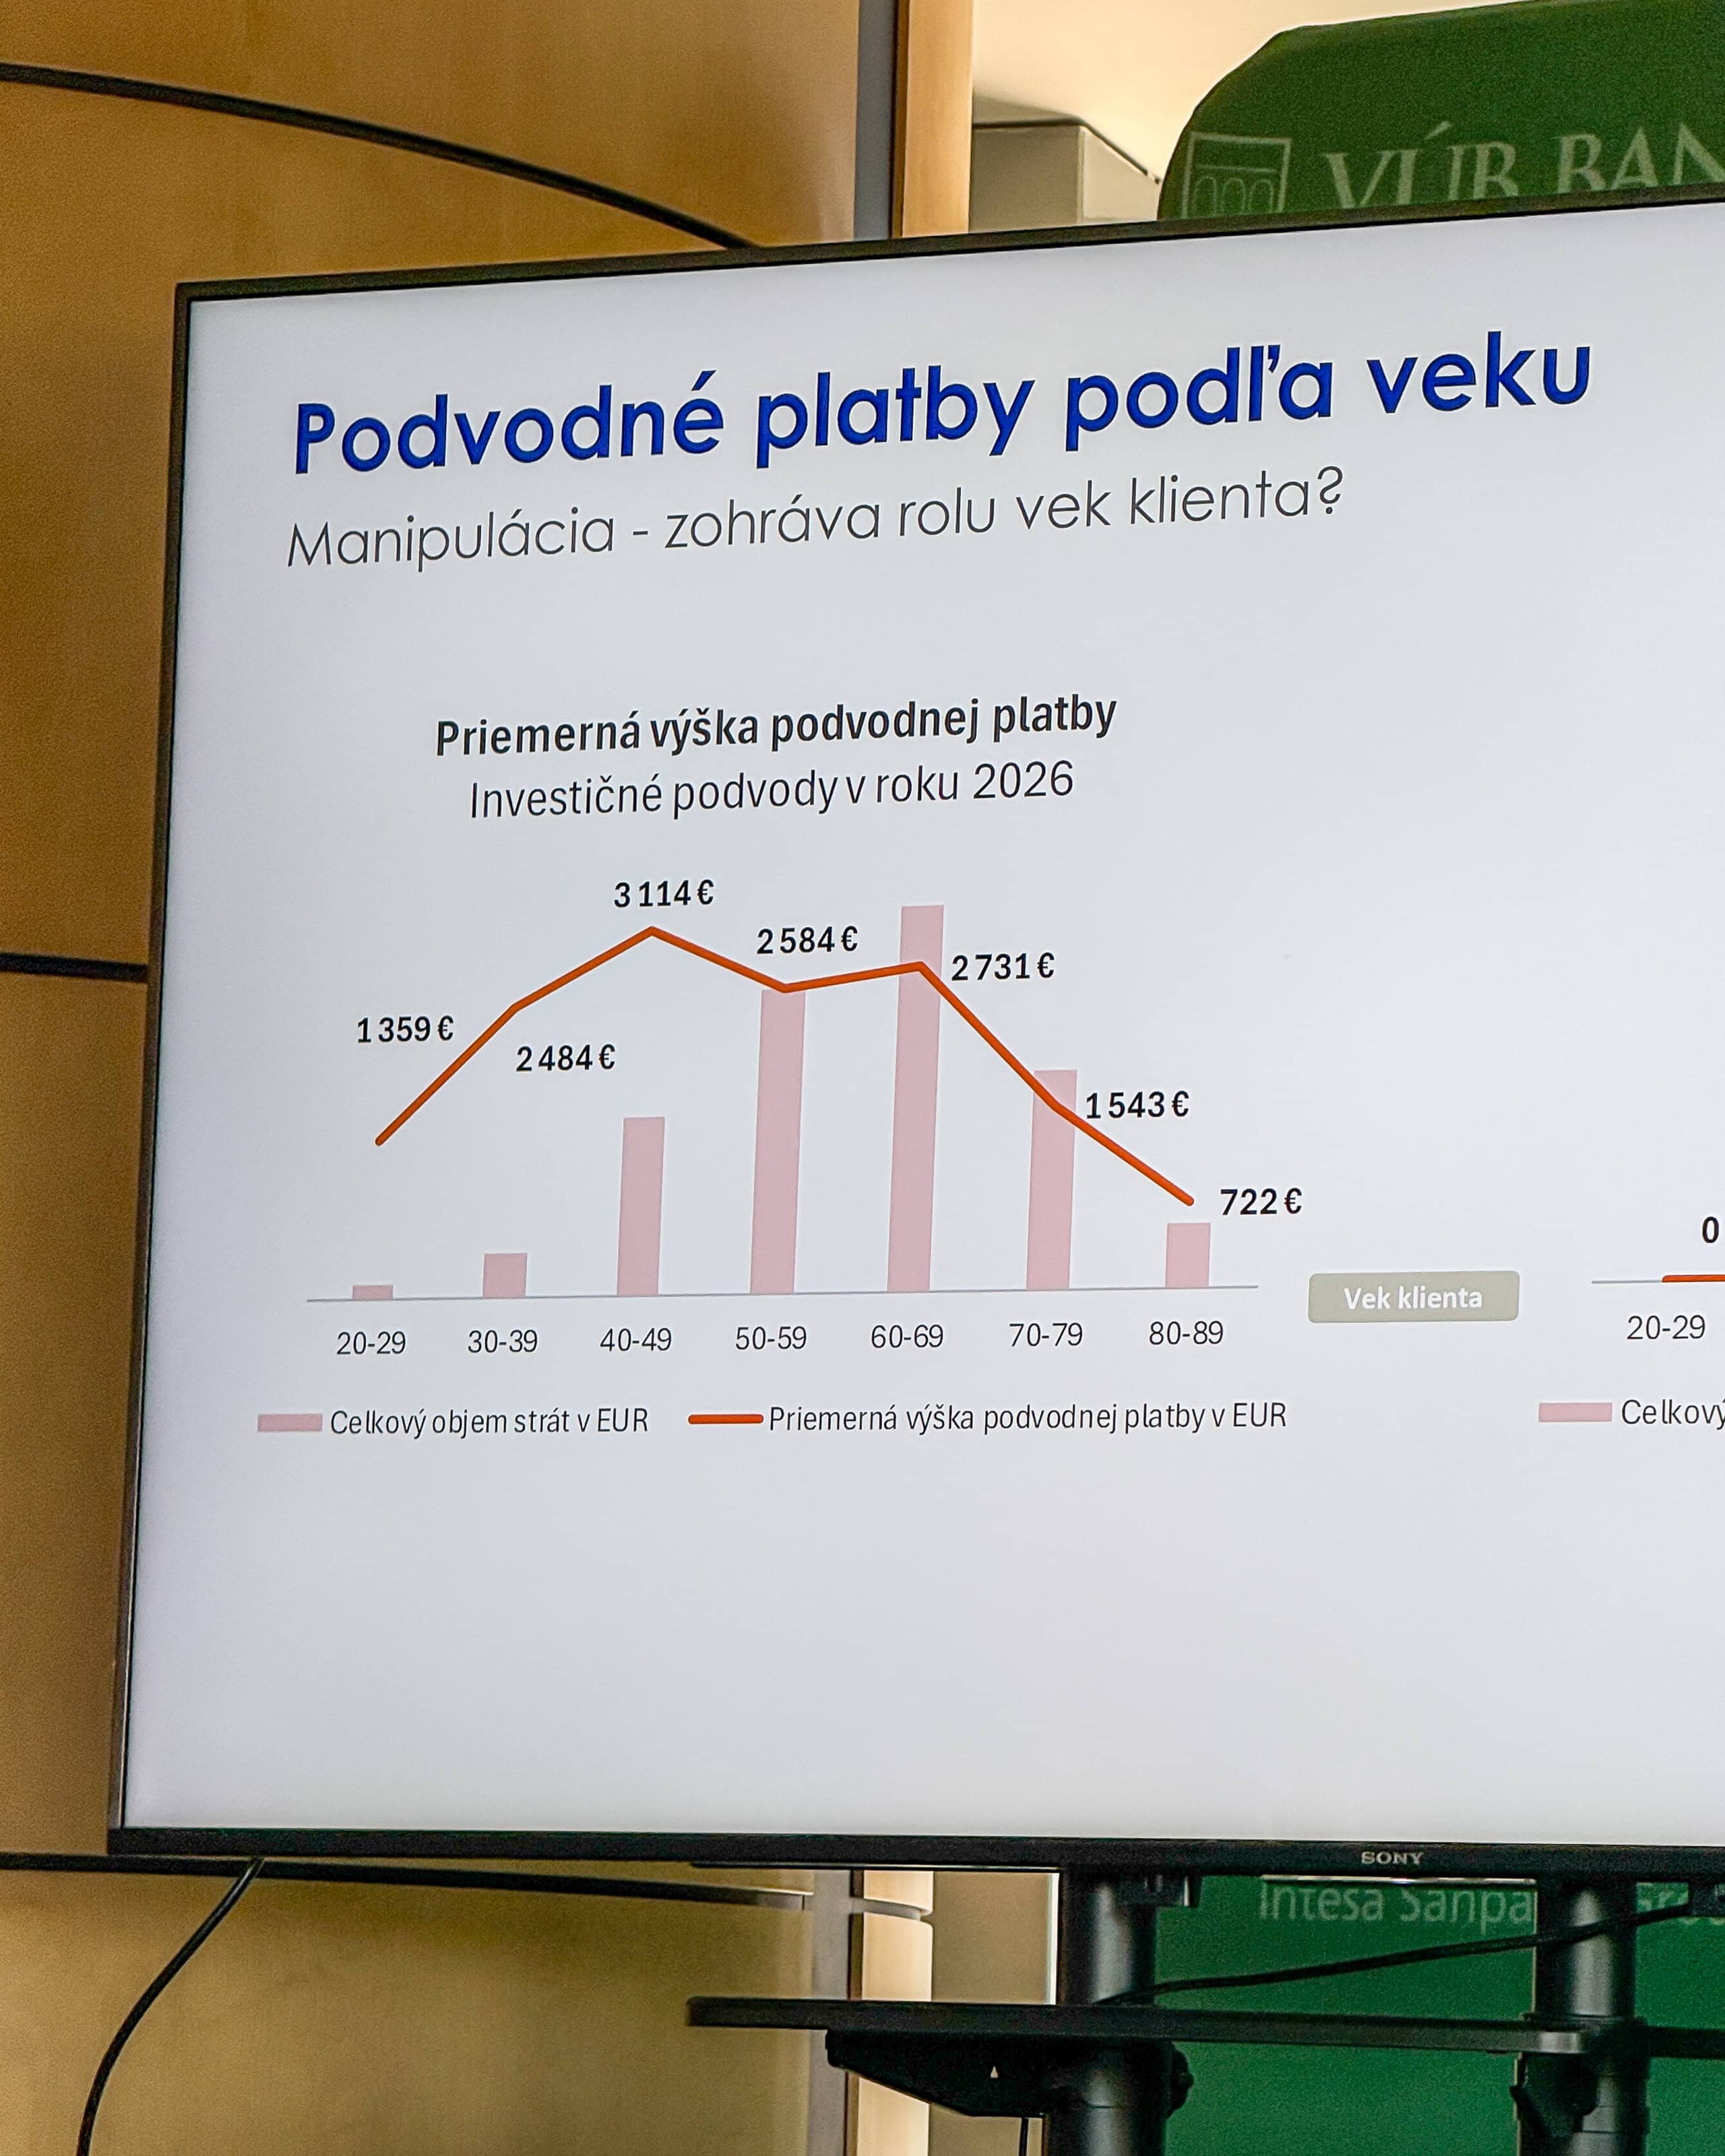
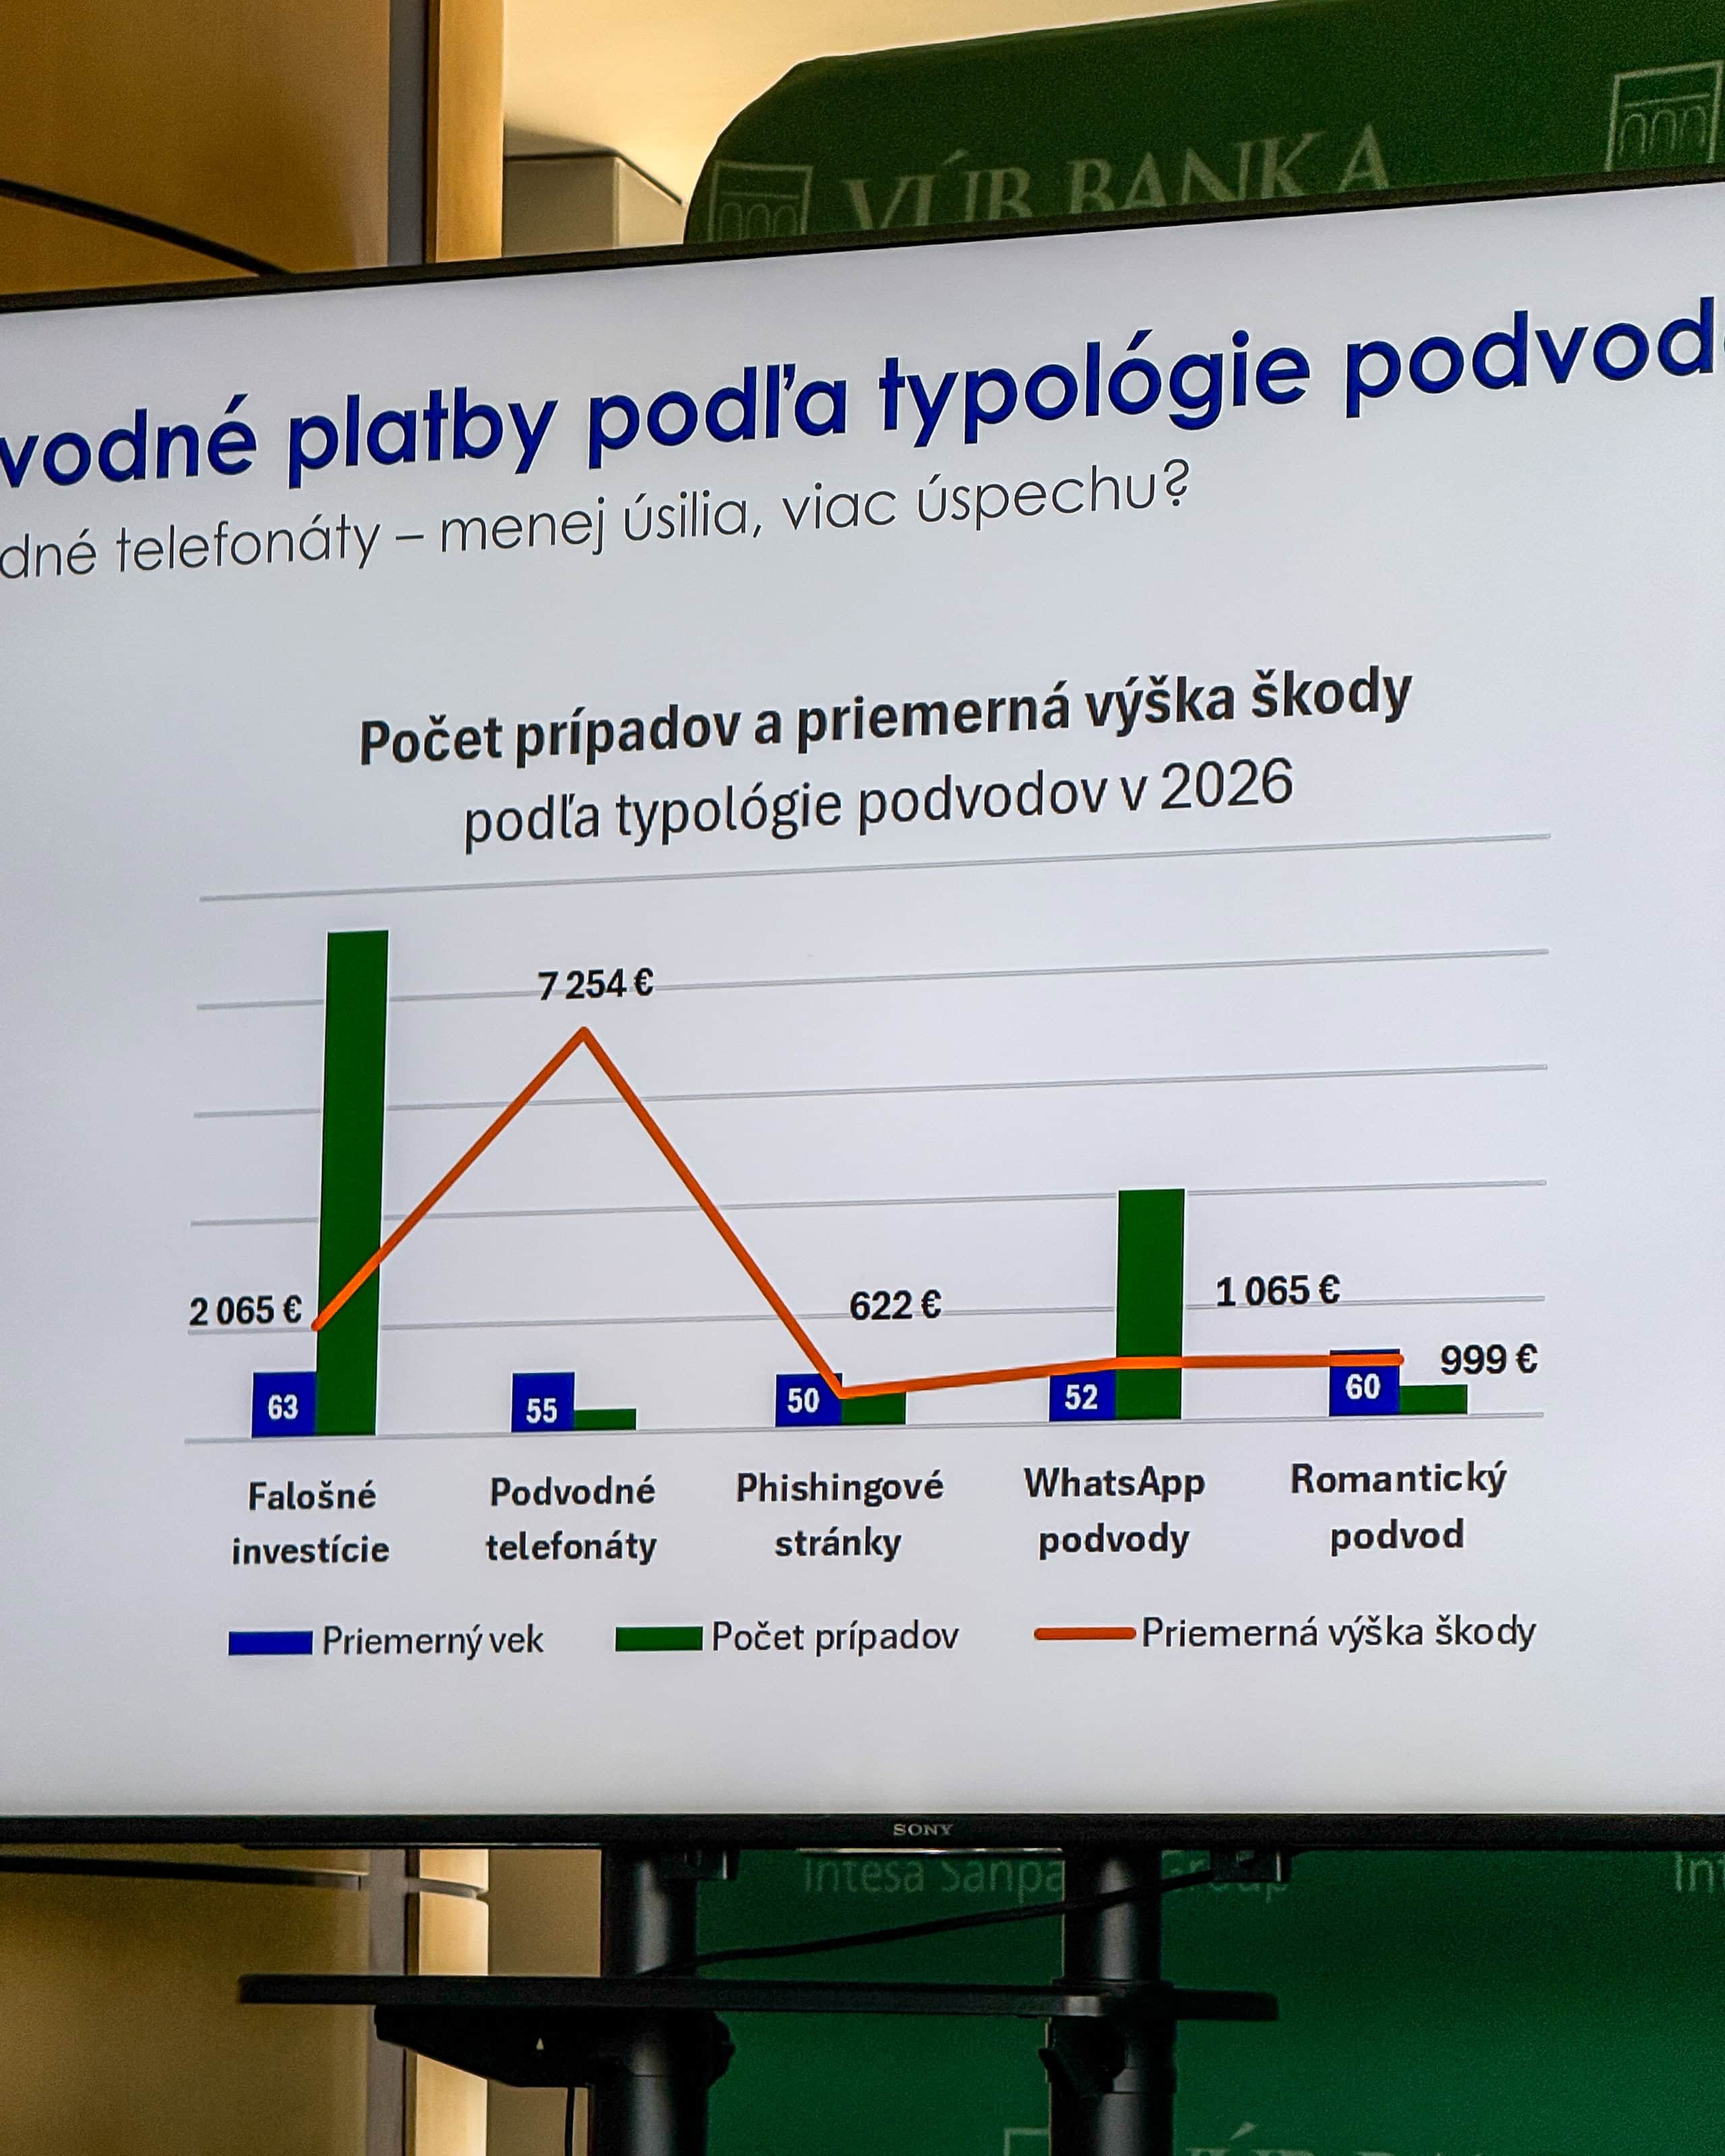
Investičné podvody dnes podľa VÚB spôsobujú najväčší celkový objem strát. Priemerný vek podvedeného klienta dosahuje 63 rokov a jeden úspešný prípad pripraví obeť v priemere o viac ako 2 000 €. Najviac zasiahnutou skupinou sú klienti nad 61 rokov. V roku 2025 dominovala veková skupina 61 až 66 rokov, v roku 2026 sa k nej počtom prípadov takmer dotiahli 67- až 71-roční klienti.


Dôvod nie je iba v horšej orientácii v technológiách. Ľudia v tomto veku majú často úspory, pravidelný príjem a možnosť získať úver. Používajú smartfóny, počítače a sociálne siete, takže podvodník ich môže osloviť rovnakými digitálnymi kanálmi ako kohokoľvek iného. Súčasne má v prípade úspechu čo ukradnúť. VÚB vo svojich dátach vidí najviac podvedených približne medzi 50 a 76 rokmi.
Typický investičný podvod sa začína reklamou na sociálnej sieti. Dnes už pokojne obsahuje deepfake video známej osobnosti alebo manažéra veľkej spoločnosti. Po kliknutí vyplníte formulár a sami odovzdáte telefónne číslo. Následne zavolá „investičný manažér“.
Prvá suma môže byť pomerne nízka. Na profesionálne vyzerajúcej stránke potom sledujete, ako vaša údajná investícia zarába. Lenže graf, účet aj zisk môžu byť úplne vymyslené. Podvodník vás pravidelne kontaktuje, nabáda k ďalším vkladom a môže vás presvedčiť aj na inštaláciu aplikácie na vzdialený prístup. VÚB eviduje prípady, keď klienti na pokyn podvodníkov banke vedome klamali o dôvode prevodov alebo tvrdili, že peniaze posielajú na vlastný účet.
V jednom prípade klient opakovane popieral, že investuje. Keď sa nakoniec ozval banke sám, priznal, že mu podvodníci prikázali skutočný účel platieb zatajiť. Tvrdili mu, že banka bude chcieť „výnosnú investíciu“ zastaviť.
Ak chcete investovať, spoločnosť si môžete preveriť v registri subjektov dohliadaných Národnou bankou Slovenska. Pekná stránka, logo známej firmy a tvár celebrity nie sú licencia na poskytovanie finančných služieb.
Falošný policajt je ešte drahší. Rekordná strata dosiahla 115-tisíc eur
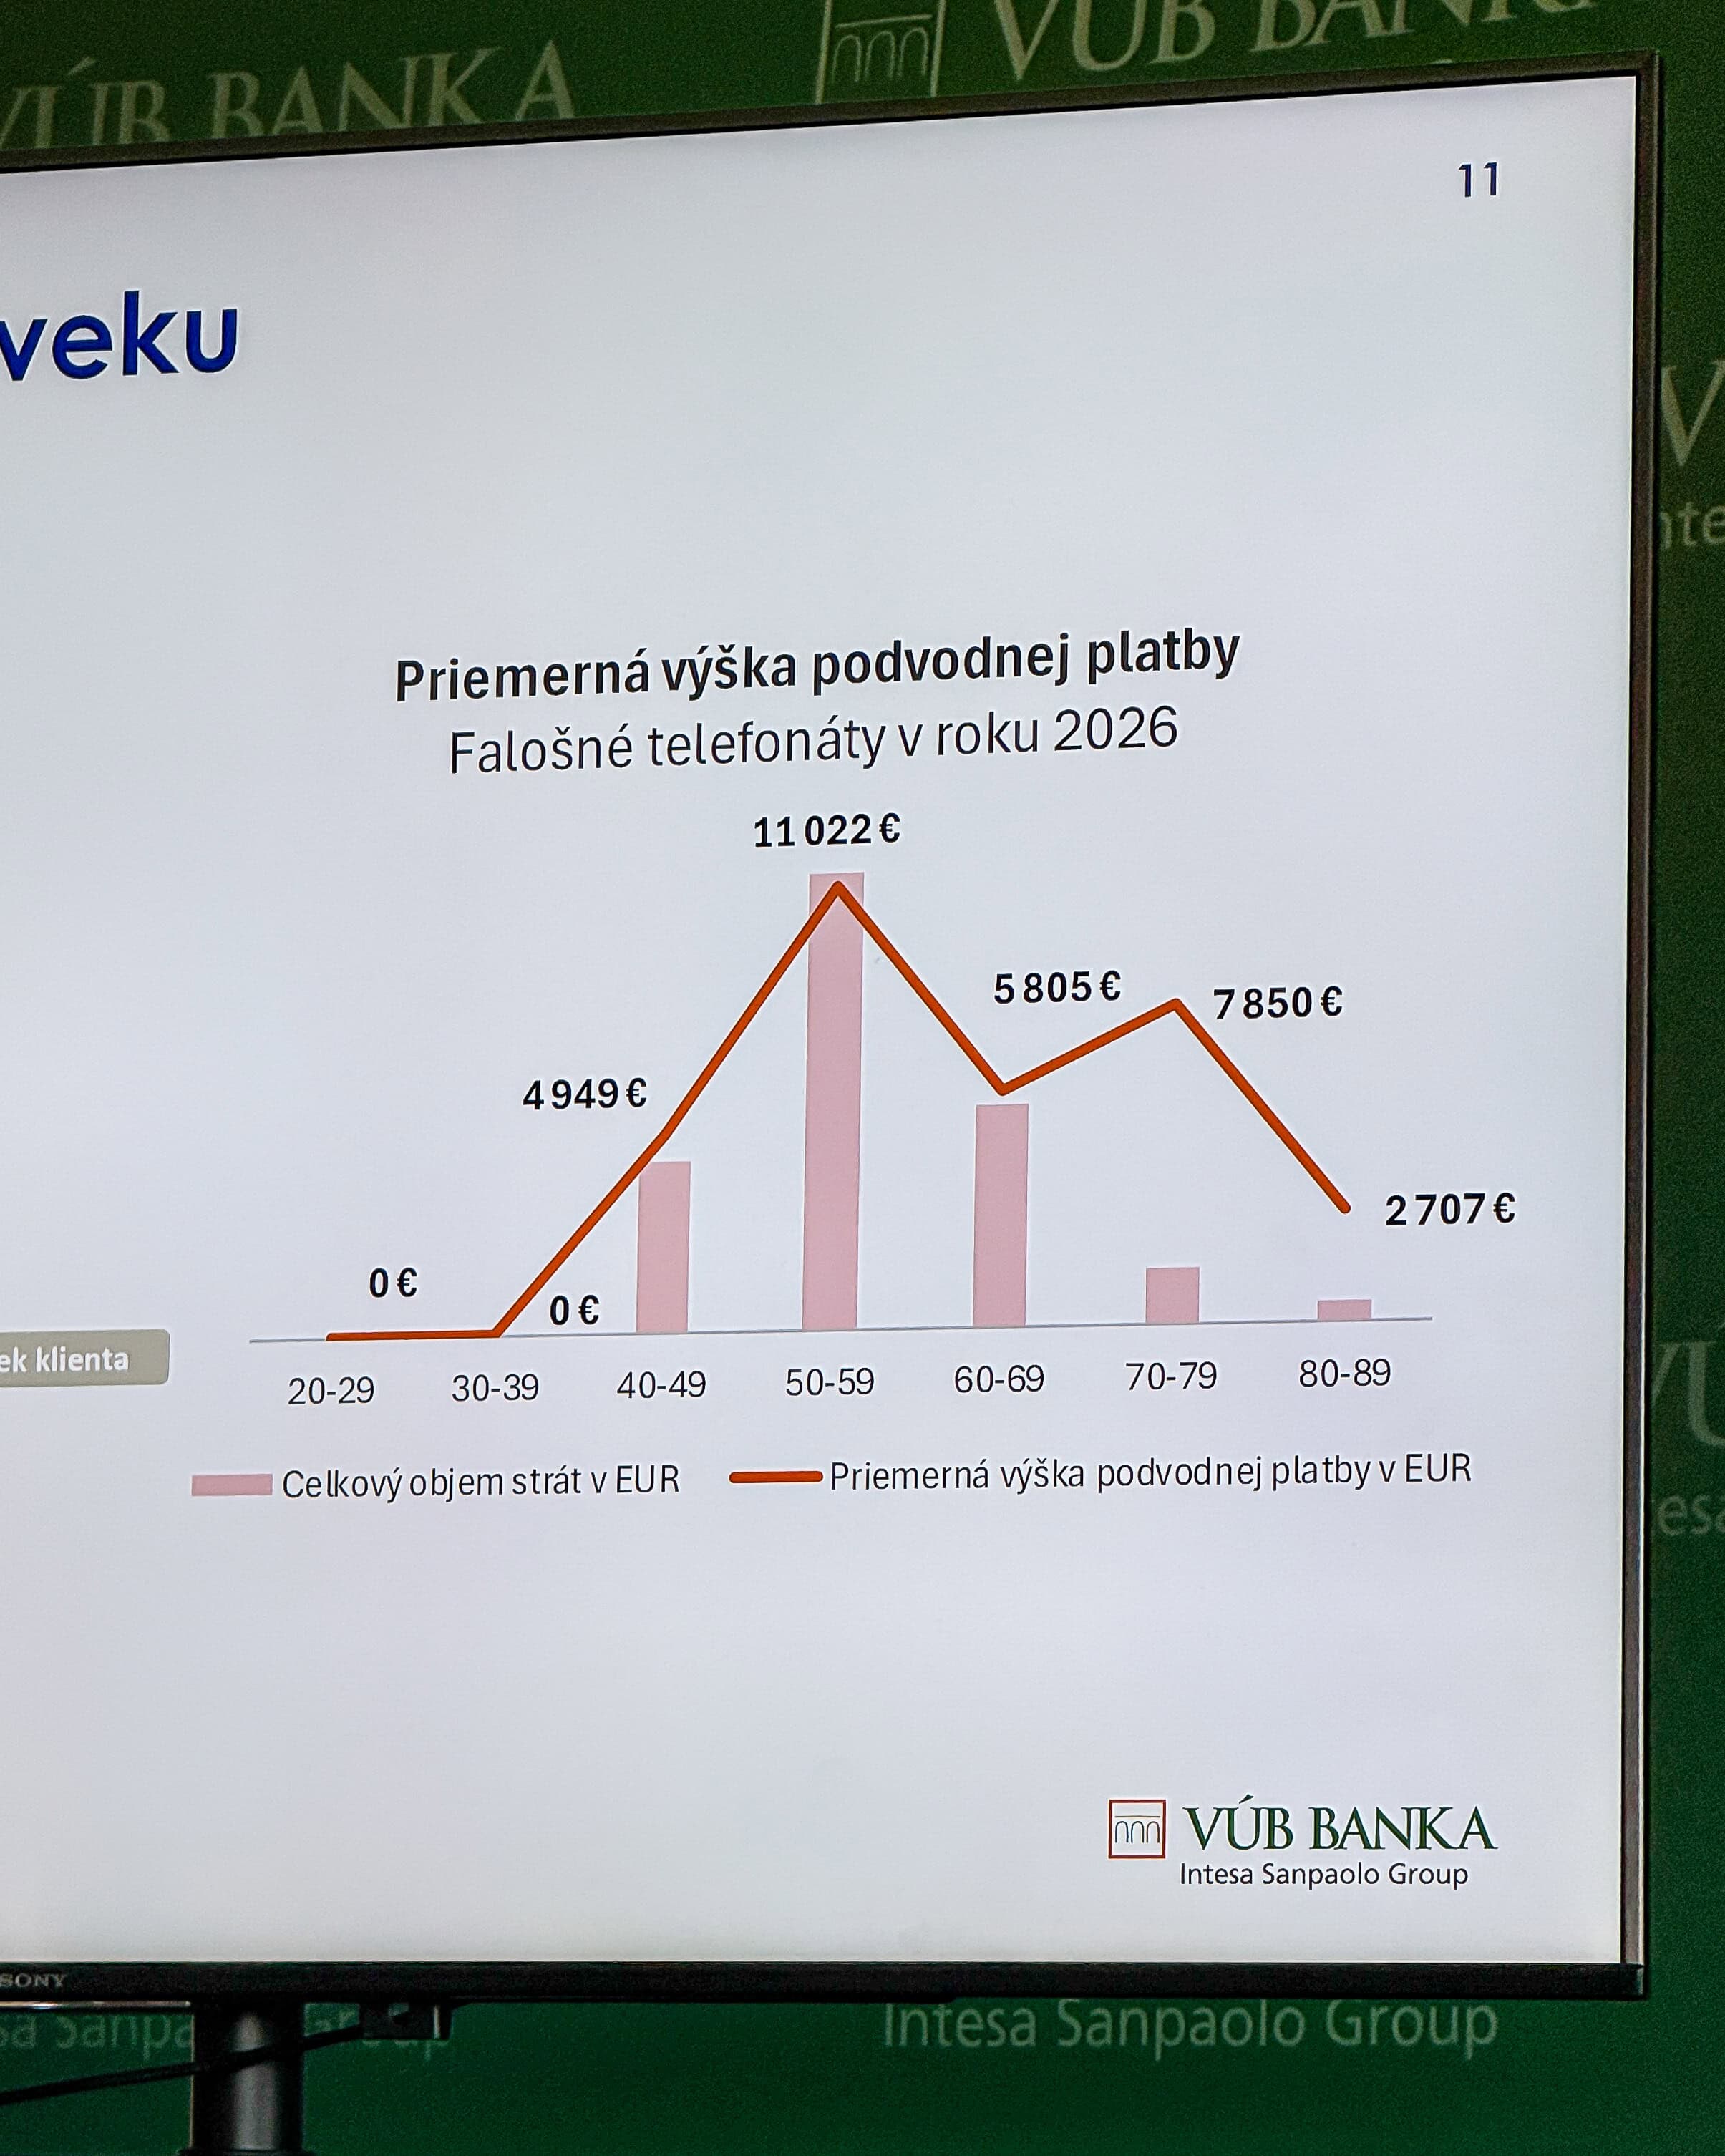
Z pohľadu priemernej straty na jeden prípad dopadajú ešte horšie podvodné telefonáty. Falošný policajt alebo pracovník NBS pripravil podľa dát VÚB v roku 2026 obeť priemerne o viac ako 7 250 eur. Najvyššia zaznamenaná individuálna strata dosiahla takmer 115 000 eur.
Scenár má premyslenú dramaturgiu. Zavolá vám človek, ktorý sa predstaví ako policajt, uvedie meno a identifikačné číslo a pokojne pošle fotografiu údajného policajného preukazu. Tvrdí, že niekto zneužil vaše údaje, pokúsil sa vo vašom mene zobrať úver alebo ohrozuje peniaze na účte.
Následne príde tlak. Vraj musíte spolupracovať, inak vám hrozia sankcie. O prípade nemôžete nikomu povedať, pretože ide o tajné vyšetrovanie. Ani rodine, ani banke. Do hovoru sa môže zapojiť ďalší človek vystupujúci ako pracovník NBS alebo banky. Výsledkom býva prevod na údajný „bezpečný účet“, výber hotovosti alebo dokonca osobné odovzdanie peňazí.
Jeden hovor, ktorý VÚB zdokumentovala, trval viac ako štyri hodiny. V inom prípade klient vybral v pobočke 10 000 eur v hotovosti a osobne ich odovzdal človeku podľa pokynov údajných policajtov a pracovníkov NBS. Ďalšiu klientku podvodníčka presvedčila, aby si sama vzala úver 40 000 eur a peniaze rozposlala na štyri účty. Tvrdila jej, že aj zamestnanci bánk sú zapojení do vyšetrovaného podvodu.
Tu platí jednoduché pravidlo: „bezpečný účet“, na ktorý máte pred zlodejmi previesť peniaze, neexistuje. NBS to výslovne uvádza vo svojom aktuálnom prehľade podvodov. Národná banka vám nebude telefonovať, aby zachraňovala vaše peniaze, nebude od vás žiadať PIN, údaje z karty ani prístup do internet bankingu.
NFC tunneling: kartu držíte doma, peniaze vyberá podvodník
Medzi novšie metódy patrí NFC tunneling, ktorý VÚB eviduje od roku 2025. Na prvý pohľad pôsobí absurdne. Platobnú kartu máte stále pri sebe, no podvodník s jej pomocou vyberá peniaze z bankomatu niekde inde.
Útok opäť začína manipuláciou. Podvodník často zavolá s tým, že vám chce vyplatiť zisk zo starej investície. Presvedčí vás, aby ste si do telefónu nainštalovali aplikáciu, ktorá má údajne zabezpečiť výplatu. V skutočnosti umožní prenášať NFC komunikáciu platobnej karty na diaľku. Podvodník ešte potrebuje PIN, ktorý z vás vyláka pod vhodnou zámienkou.
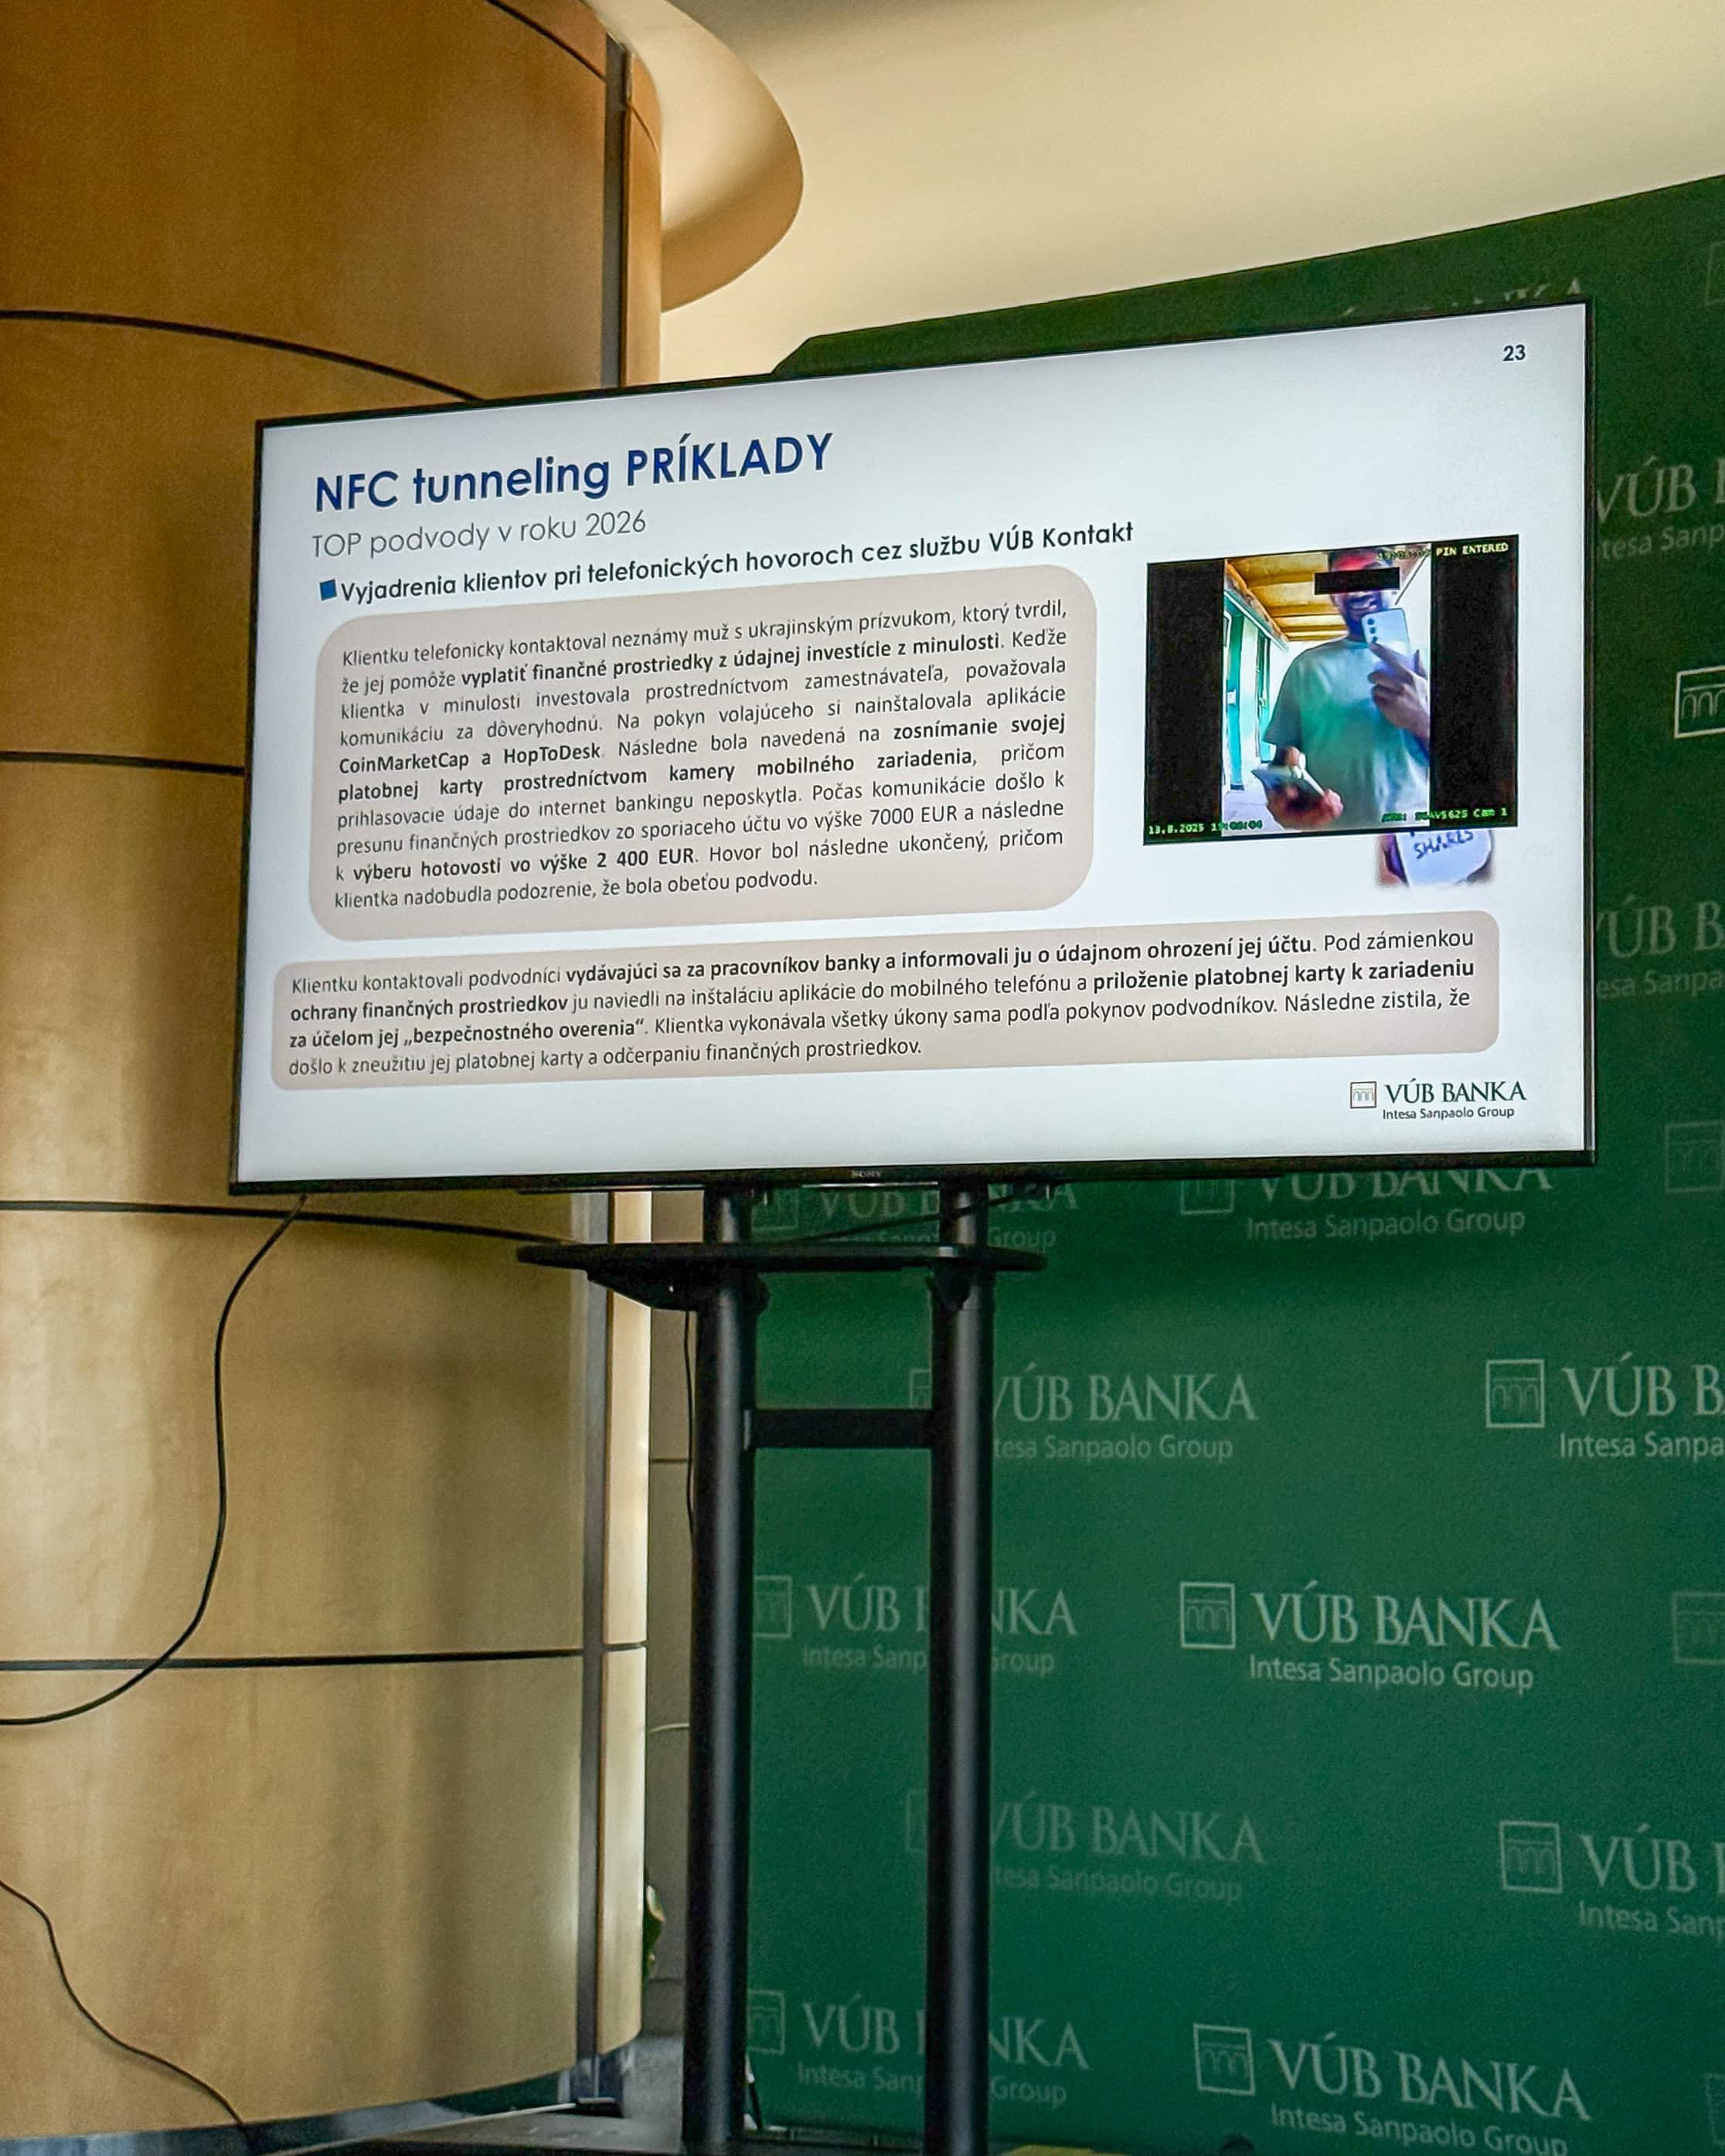
Potom vás požiada, aby ste kartu priložili k svojmu telefónu. Mobil zachytí NFC komunikáciu a v reálnom čase ju prenesie k zariadeniu podvodníka. Ten priloží svoj smartfón k bezkontaktnému snímaču bankomatu, zadá získaný PIN a bankomat môže komunikáciu vyhodnotiť tak, ako keby pri ňom bola vaša karta.
Dôležité je, že samotné NFC platenie mobilom týmto nie je „prelomené“. Útok potrebuje vašu spoluprácu, nainštalovanú aplikáciu, fyzické priloženie karty k telefónu a PIN. Ak vám niekto pri telefonáte vysvetľuje, že na prijatie peňazí musíte priložiť platobnú kartu k mobilu, nepotrebujete ďalšie vysvetlenie. Potrebujete ukončiť hovor.
Phishing nezmizol. Má SMS, QR kódy aj telefónnu podobu
ESET používa spoločné označenie „*ishing“, pretože klasický phishing už dávno nechodí iba e-mailom. Smishing využíva SMS alebo chat, qishing vás dostane na podvodnú stránku cez QR kód a vishing pracuje s hlasovým telefonátom.


Phishing tvorí podľa telemetrie ESET približne 21 % hrozieb zachytených na Slovensku. Globálne je to okolo 30 %. Medzi druhou polovicou 2025 a prvou polovicou 2026 počet phishingových detekcií na Slovensku klesol o 31 %, ale číslo netreba interpretovať tak, že problém mizne. Útočníci menia distribučné kanály a jednotlivé techniky kombinujú.
ESET ukázal napríklad veľmi vierohodný falošný e-mail napodobňujúci faktúru od energetickej spoločnosti. Útočníci využili aktuálnu tému zmien na energetickom trhu a prílohu pomenovali tak, aby vyzerala ako PDF faktúra, hoci išlo o ZIP súbor.


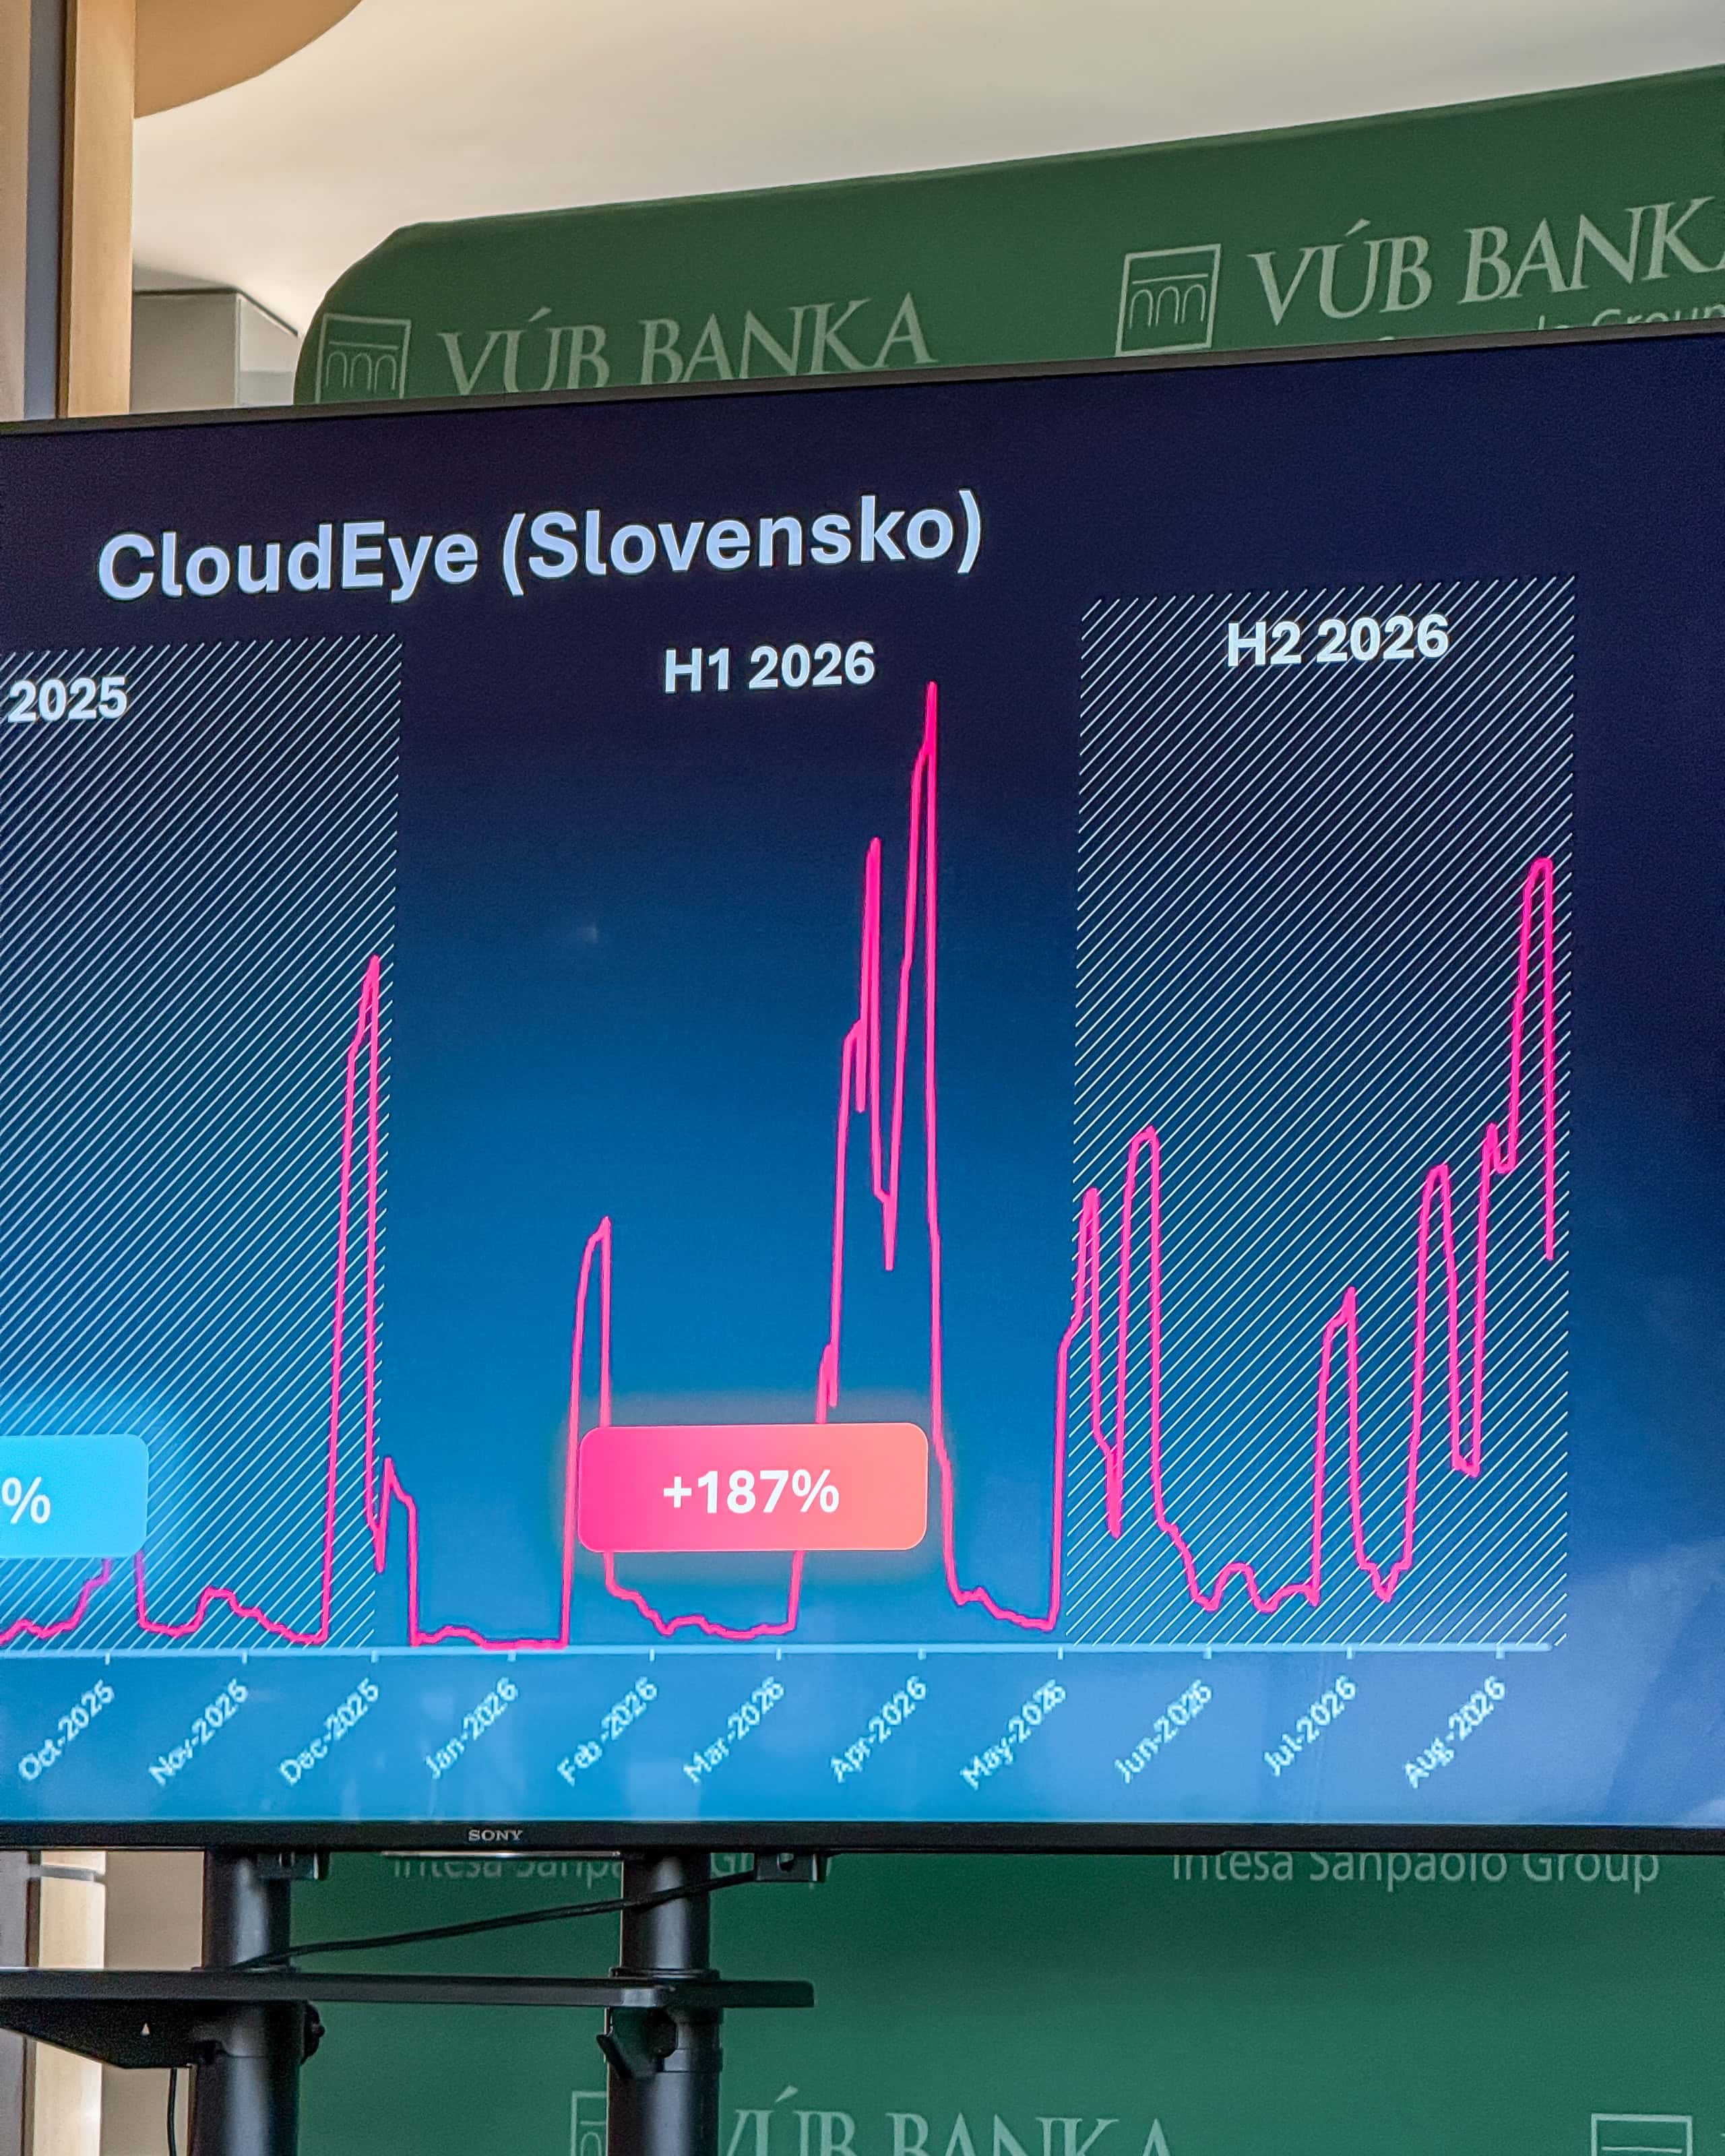
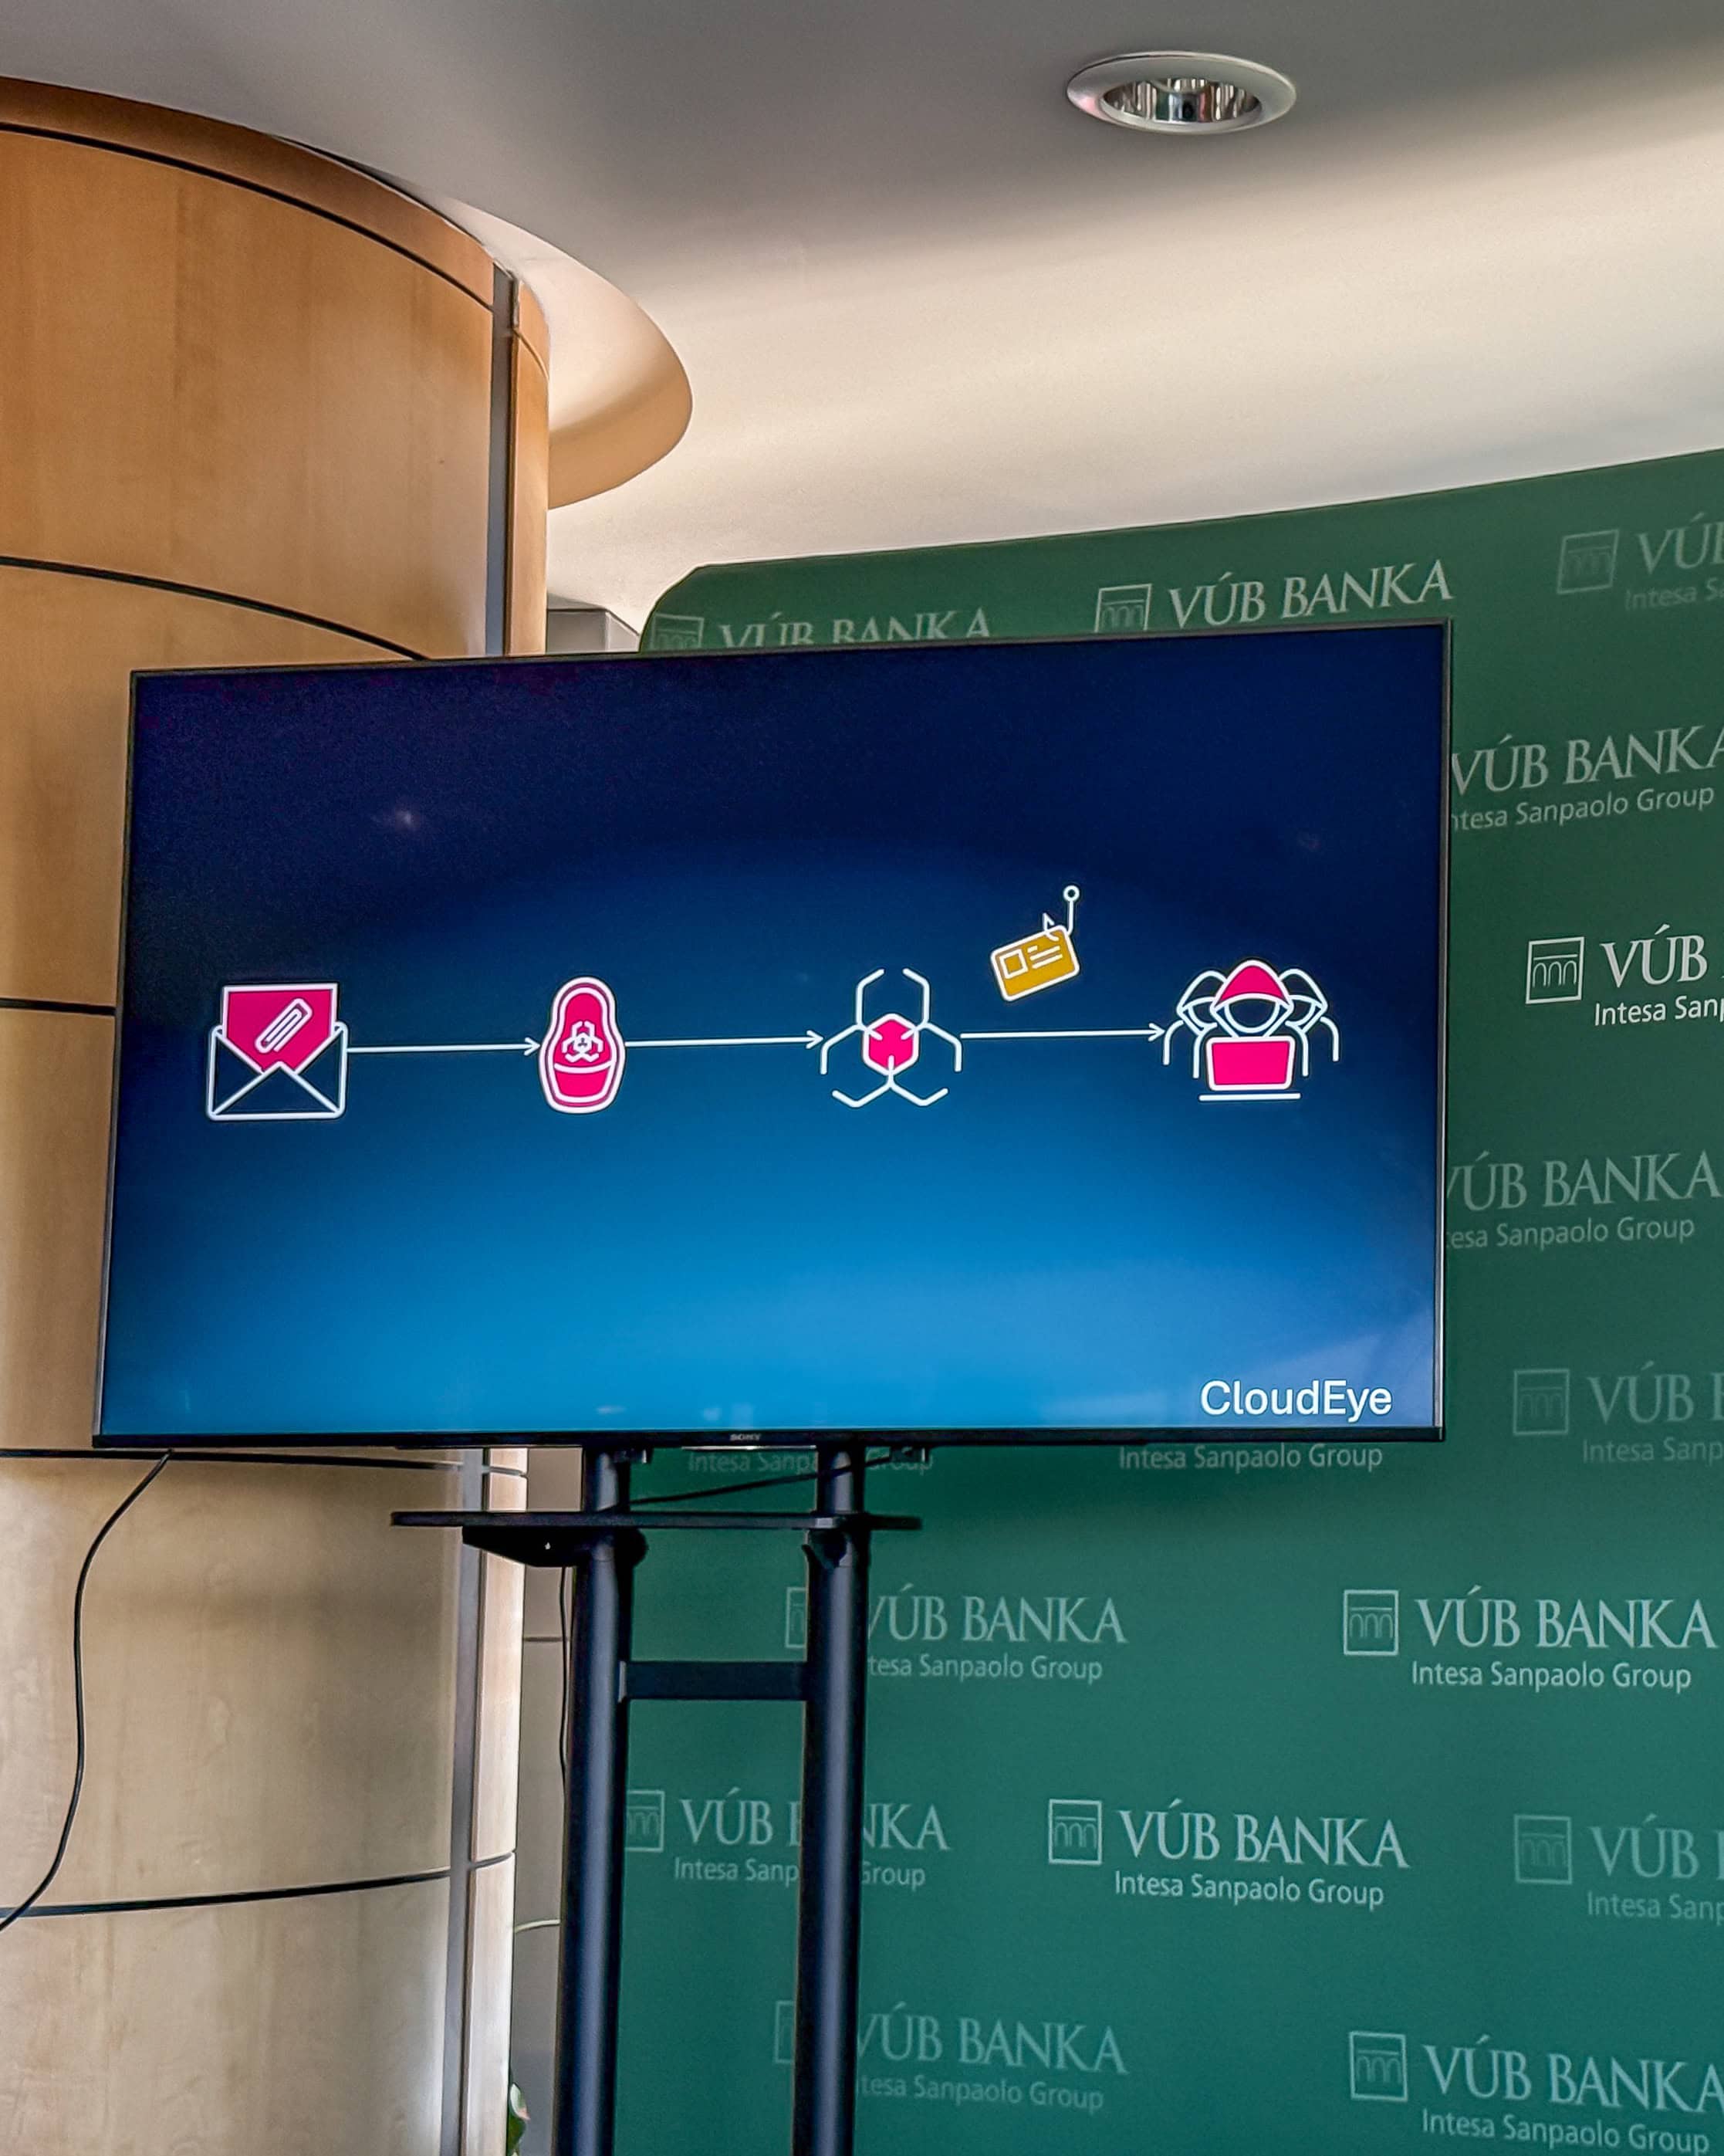
Takéto prílohy nemusia skončiť iba krádežou hesla. Do zariadenia môžu útočínci dostať malvér. ESET upozorňuje napríklad na CloudEyE, nástroj určený na ukrytie a doručenie ďalšieho škodlivého kódu vrátane infostealerov, ktoré následne kradnú heslá, cookies a ďalšie citlivé údaje. V slovenských dátach ESET zaznamenal pri CloudEyE oproti predchádzajúcemu sledovanému obdobiu nárast o 187 %.
Sextortion zarába milióny
Možno vám už prišiel e-mail, v ktorom niekto tvrdí, že prenikol do počítača, zapol webkameru a natočil vás pri návšteve pornografických stránok. Útočník hrozí rozoslaním videa rodine, priateľom a kolegom a chce napríklad 1 200 dolárov v bitcoinoch do 48 hodín.
V množstve prípadov žiadne video neexistuje. Podvodník nemusel napadnúť počítač a nemusí o vás vedieť prakticky nič. Spolieha sa na to, že pri miliónoch rozoslaných správ sa nájde malé percento ľudí, ktorých vystraší natoľko, že zaplatia.
A matematika mu, žiaľ, vychádza. ESET analyzoval od marca do augusta 2026 viac ako 3,5 milióna takýchto e-mailov. Výskumníci v nich našli tisíce bitcoinových adries používaných na vydieranie najmenej od roku 2017. Približne cez tisícku sledovaných peňaženiek prešlo 321 bitcoinov, čo ESET pri konzervatívnom prepočte vyčíslil približne na 3,5 milióna eur. Analyzovaná vlna pritom zatiaľ obsahovala iba anglické verzie správ.


Na Slovensku ESET v doterajšej druhej polovici 2026 zaznamenal oproti prvej polovici roka 36-percentný nárast sextortion správ. Ak by sa tempo udržalo, celá druhá polovica roka by mohla skončiť približne o 170 % vyššie.
Sextortion pritom ESET nezaraďuje medzi phishing. Pri phishingu chce útočník získať prihlasovacie, osobné alebo platobné údaje. Pri tomto type sextortionu vás chce predovšetkým vystrašiť a donútiť zaplatiť.
AI podvodníkom pomáha hlavne s tým, čo doteraz kazili
AI sama nemusí ukradnúť ani euro. Oveľa väčší problém predstavuje to, ako zvyšuje kvalitu a rýchlosť podvodu.
Jazykový model dokáže pripraviť prirodzene znejúci slovenský e-mail, upraviť text podľa konkrétnej banky alebo firmy a odstrániť gramatické chyby, podľa ktorých sme kedysi podvody odhaľovali. NBS už upozorňuje, že zlý strojový preklad prestal byť spoľahlivým varovným signálom, pretože automatické preklady dosahujú podstatne vyššiu kvalitu.
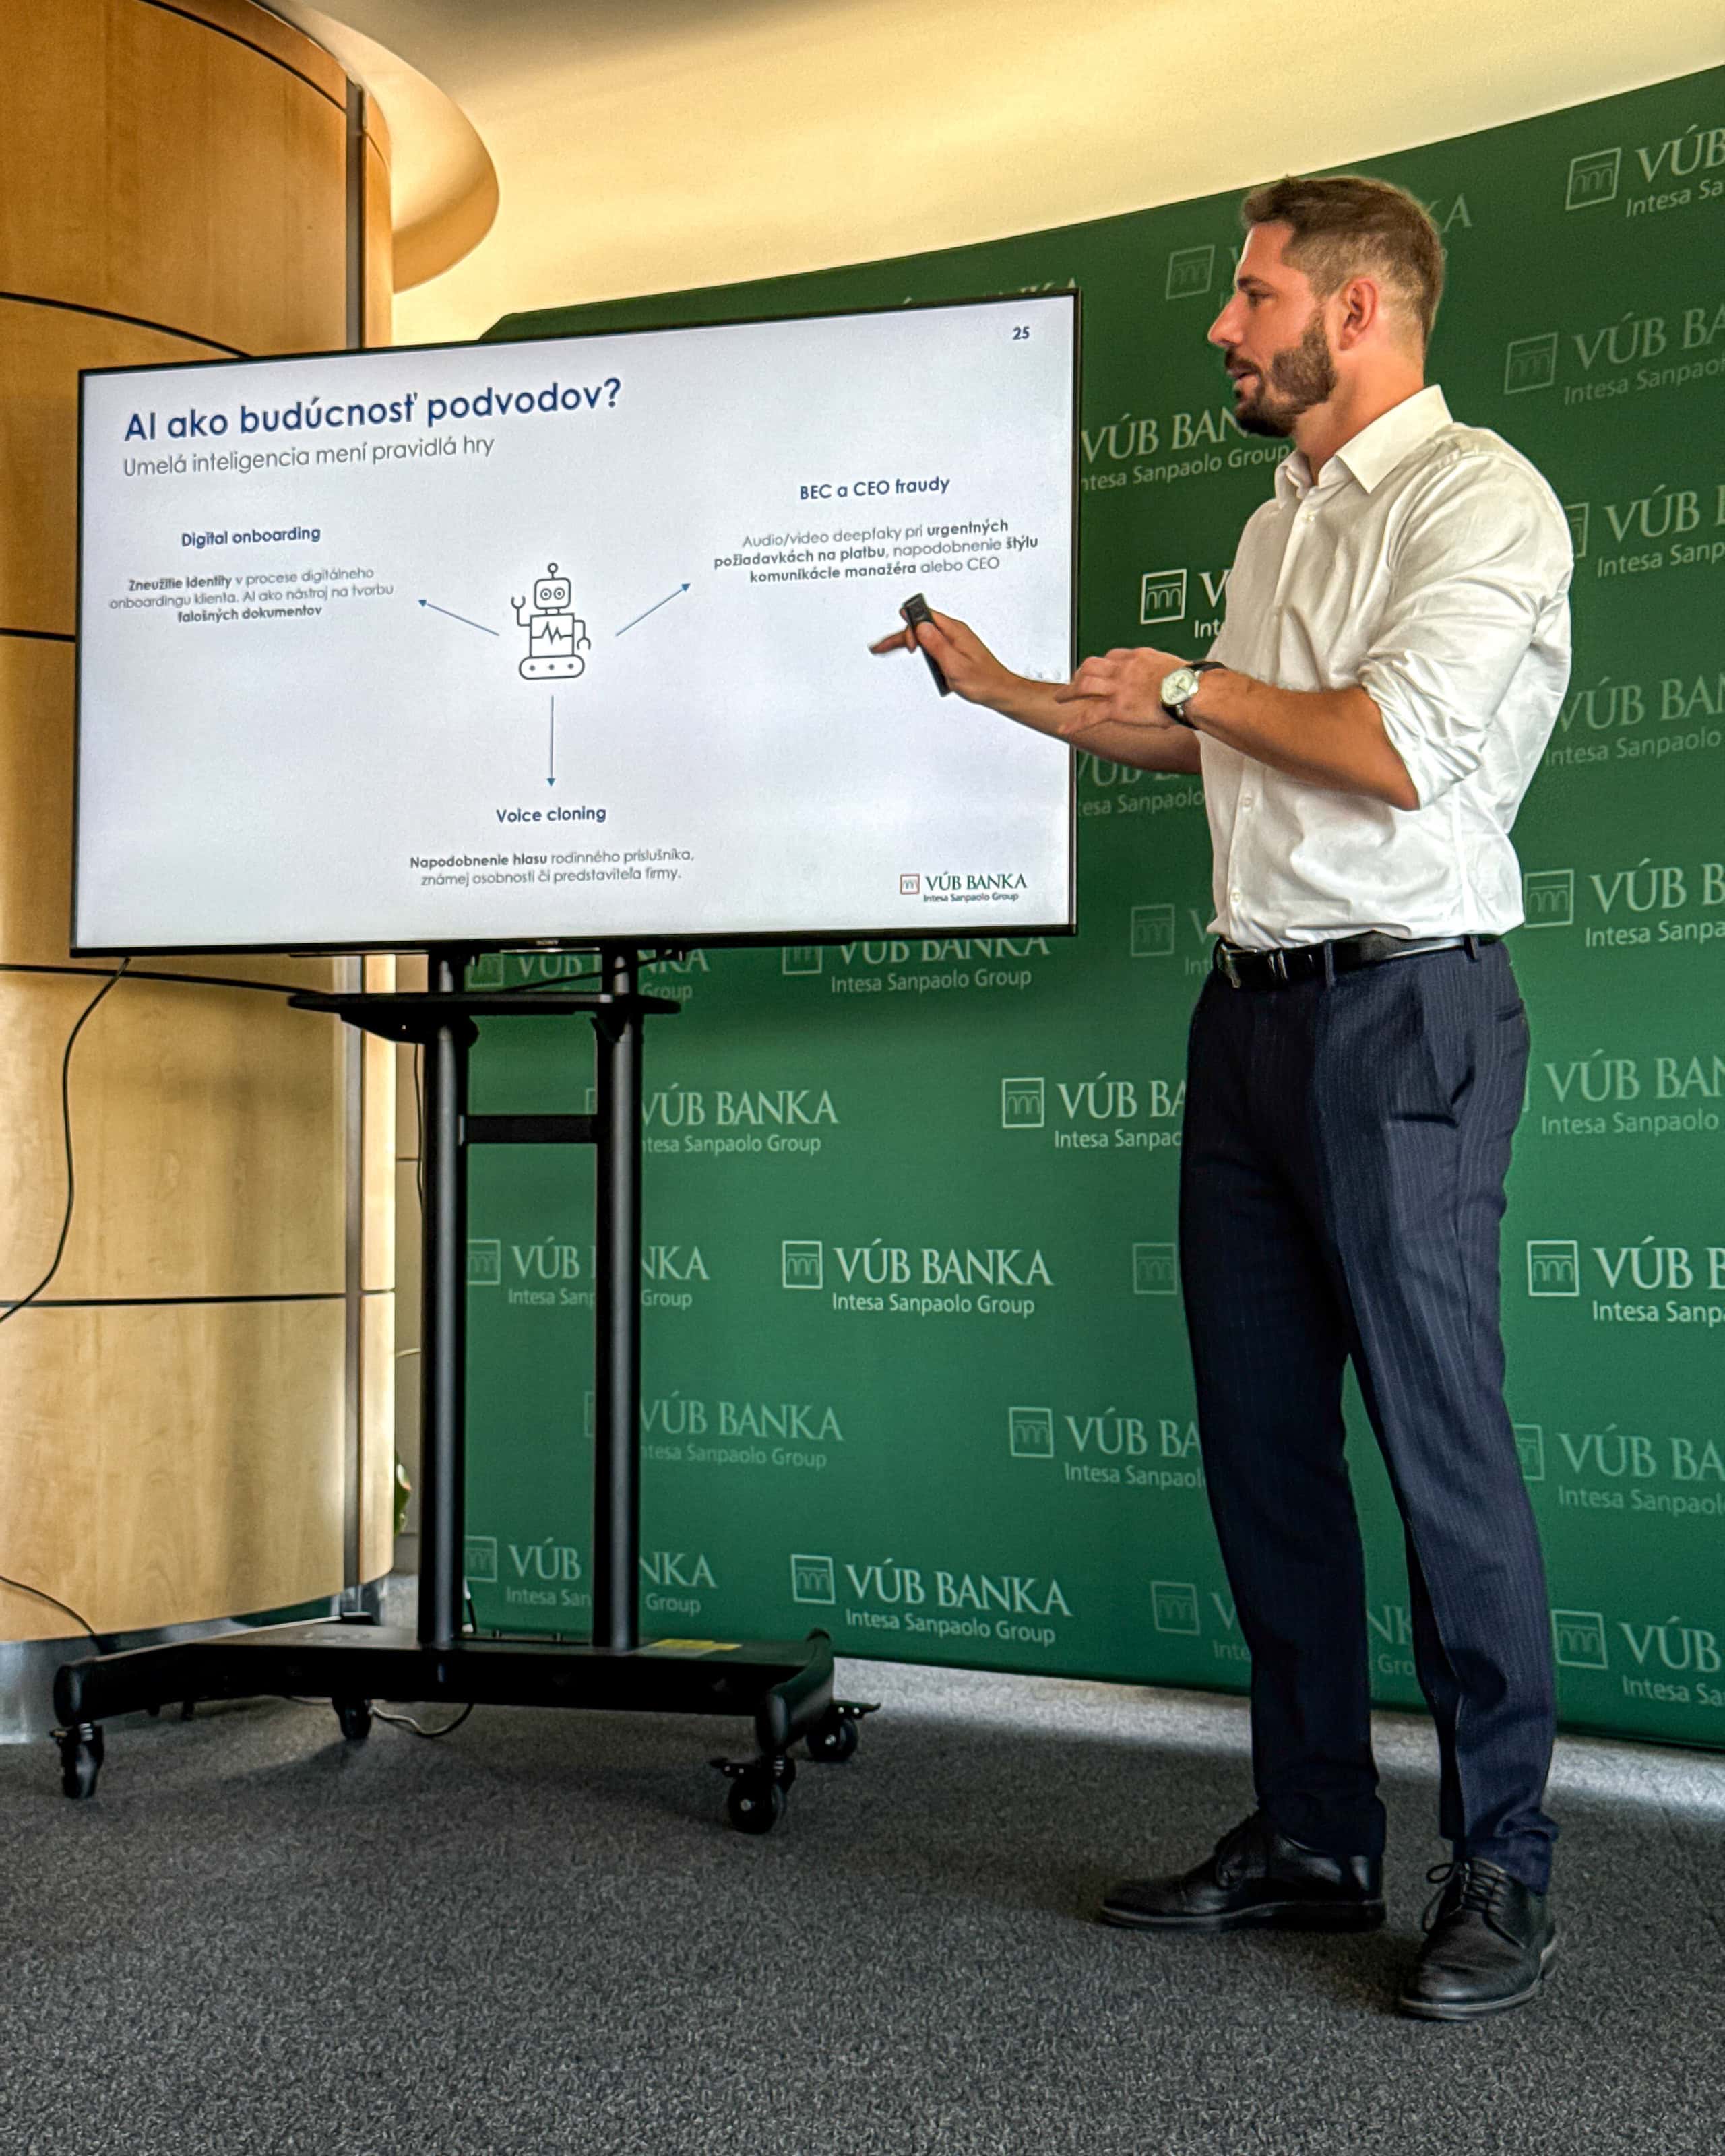
Generatívna AI dokáže vytvárať falošné dokumenty na zneužitie identity pri digitálnom onboardingu, napodobňovať hlas člena rodiny, známej osoby alebo riaditeľa firmy a vyrábať audio či video deepfaky pre CEO a BEC podvody. Podvodník môže napodobniť aj štýl komunikácie konkrétneho manažéra a následne od účtovníka žiadať urgentnú platbu.
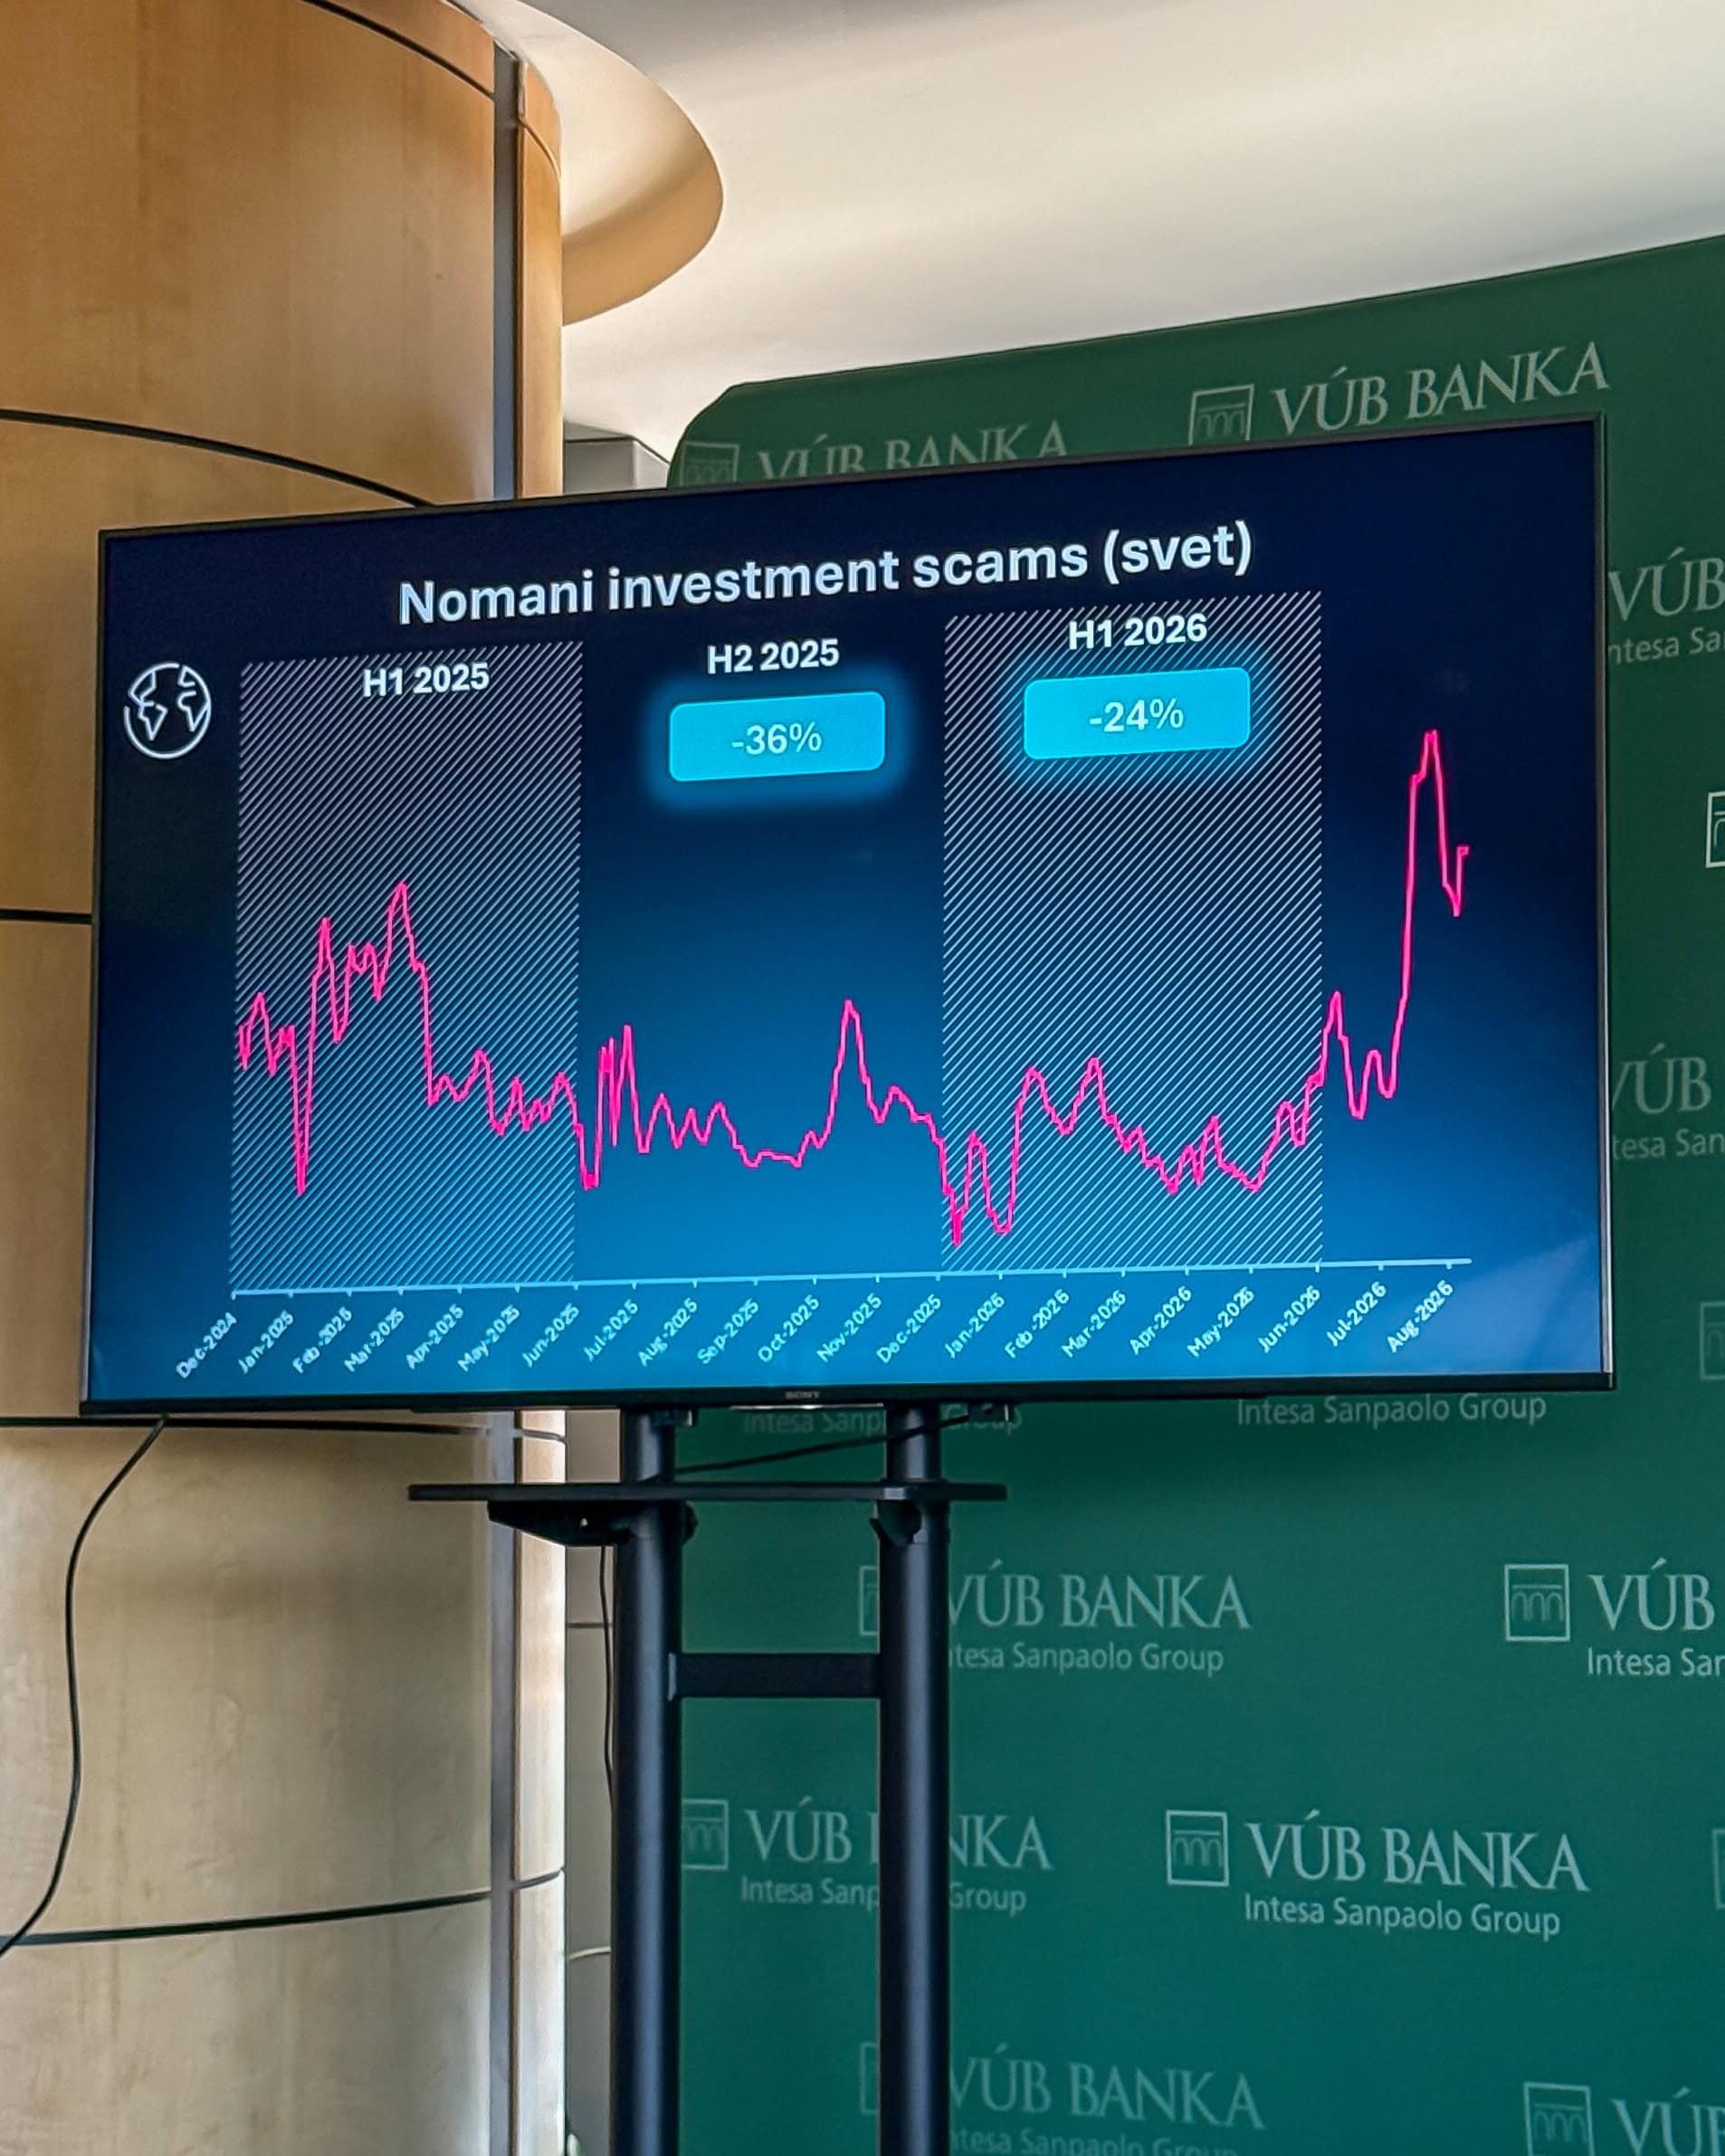
Pri investičných podvodoch Nomani už ESET pozoruje kvalitnejšie deepfaky, znaky AI generovaných phishingových stránok a čoraz kratšie reklamné kampane, ktoré sa snažia zmiznúť skôr, ako ich platforma alebo bezpečnostná firma zablokuje.
ESET v roku 2026 zablokoval vraj až takmer 50-tisíc URL spojených s týmito kampaňami. Na Slovensku vzrástli detekcie Nomani medzi rokmi 2024 a 2025 o 113 % a počas leta 2026 sa aktivita opäť zvýšila.
AI pomáha vyrábať aj falošné recenzie, meniť názvy investičných platforiem, prispôsobovať reklamu aktuálnym udalostiam a presnejšie cieliť konkrétne skupiny ľudí. Podvodný web dokonca môže obsahovať právne upozornenia a ďalšie prvky, ktoré by ste ešte pred pár rokmi považovali za známku serióznej stránky.
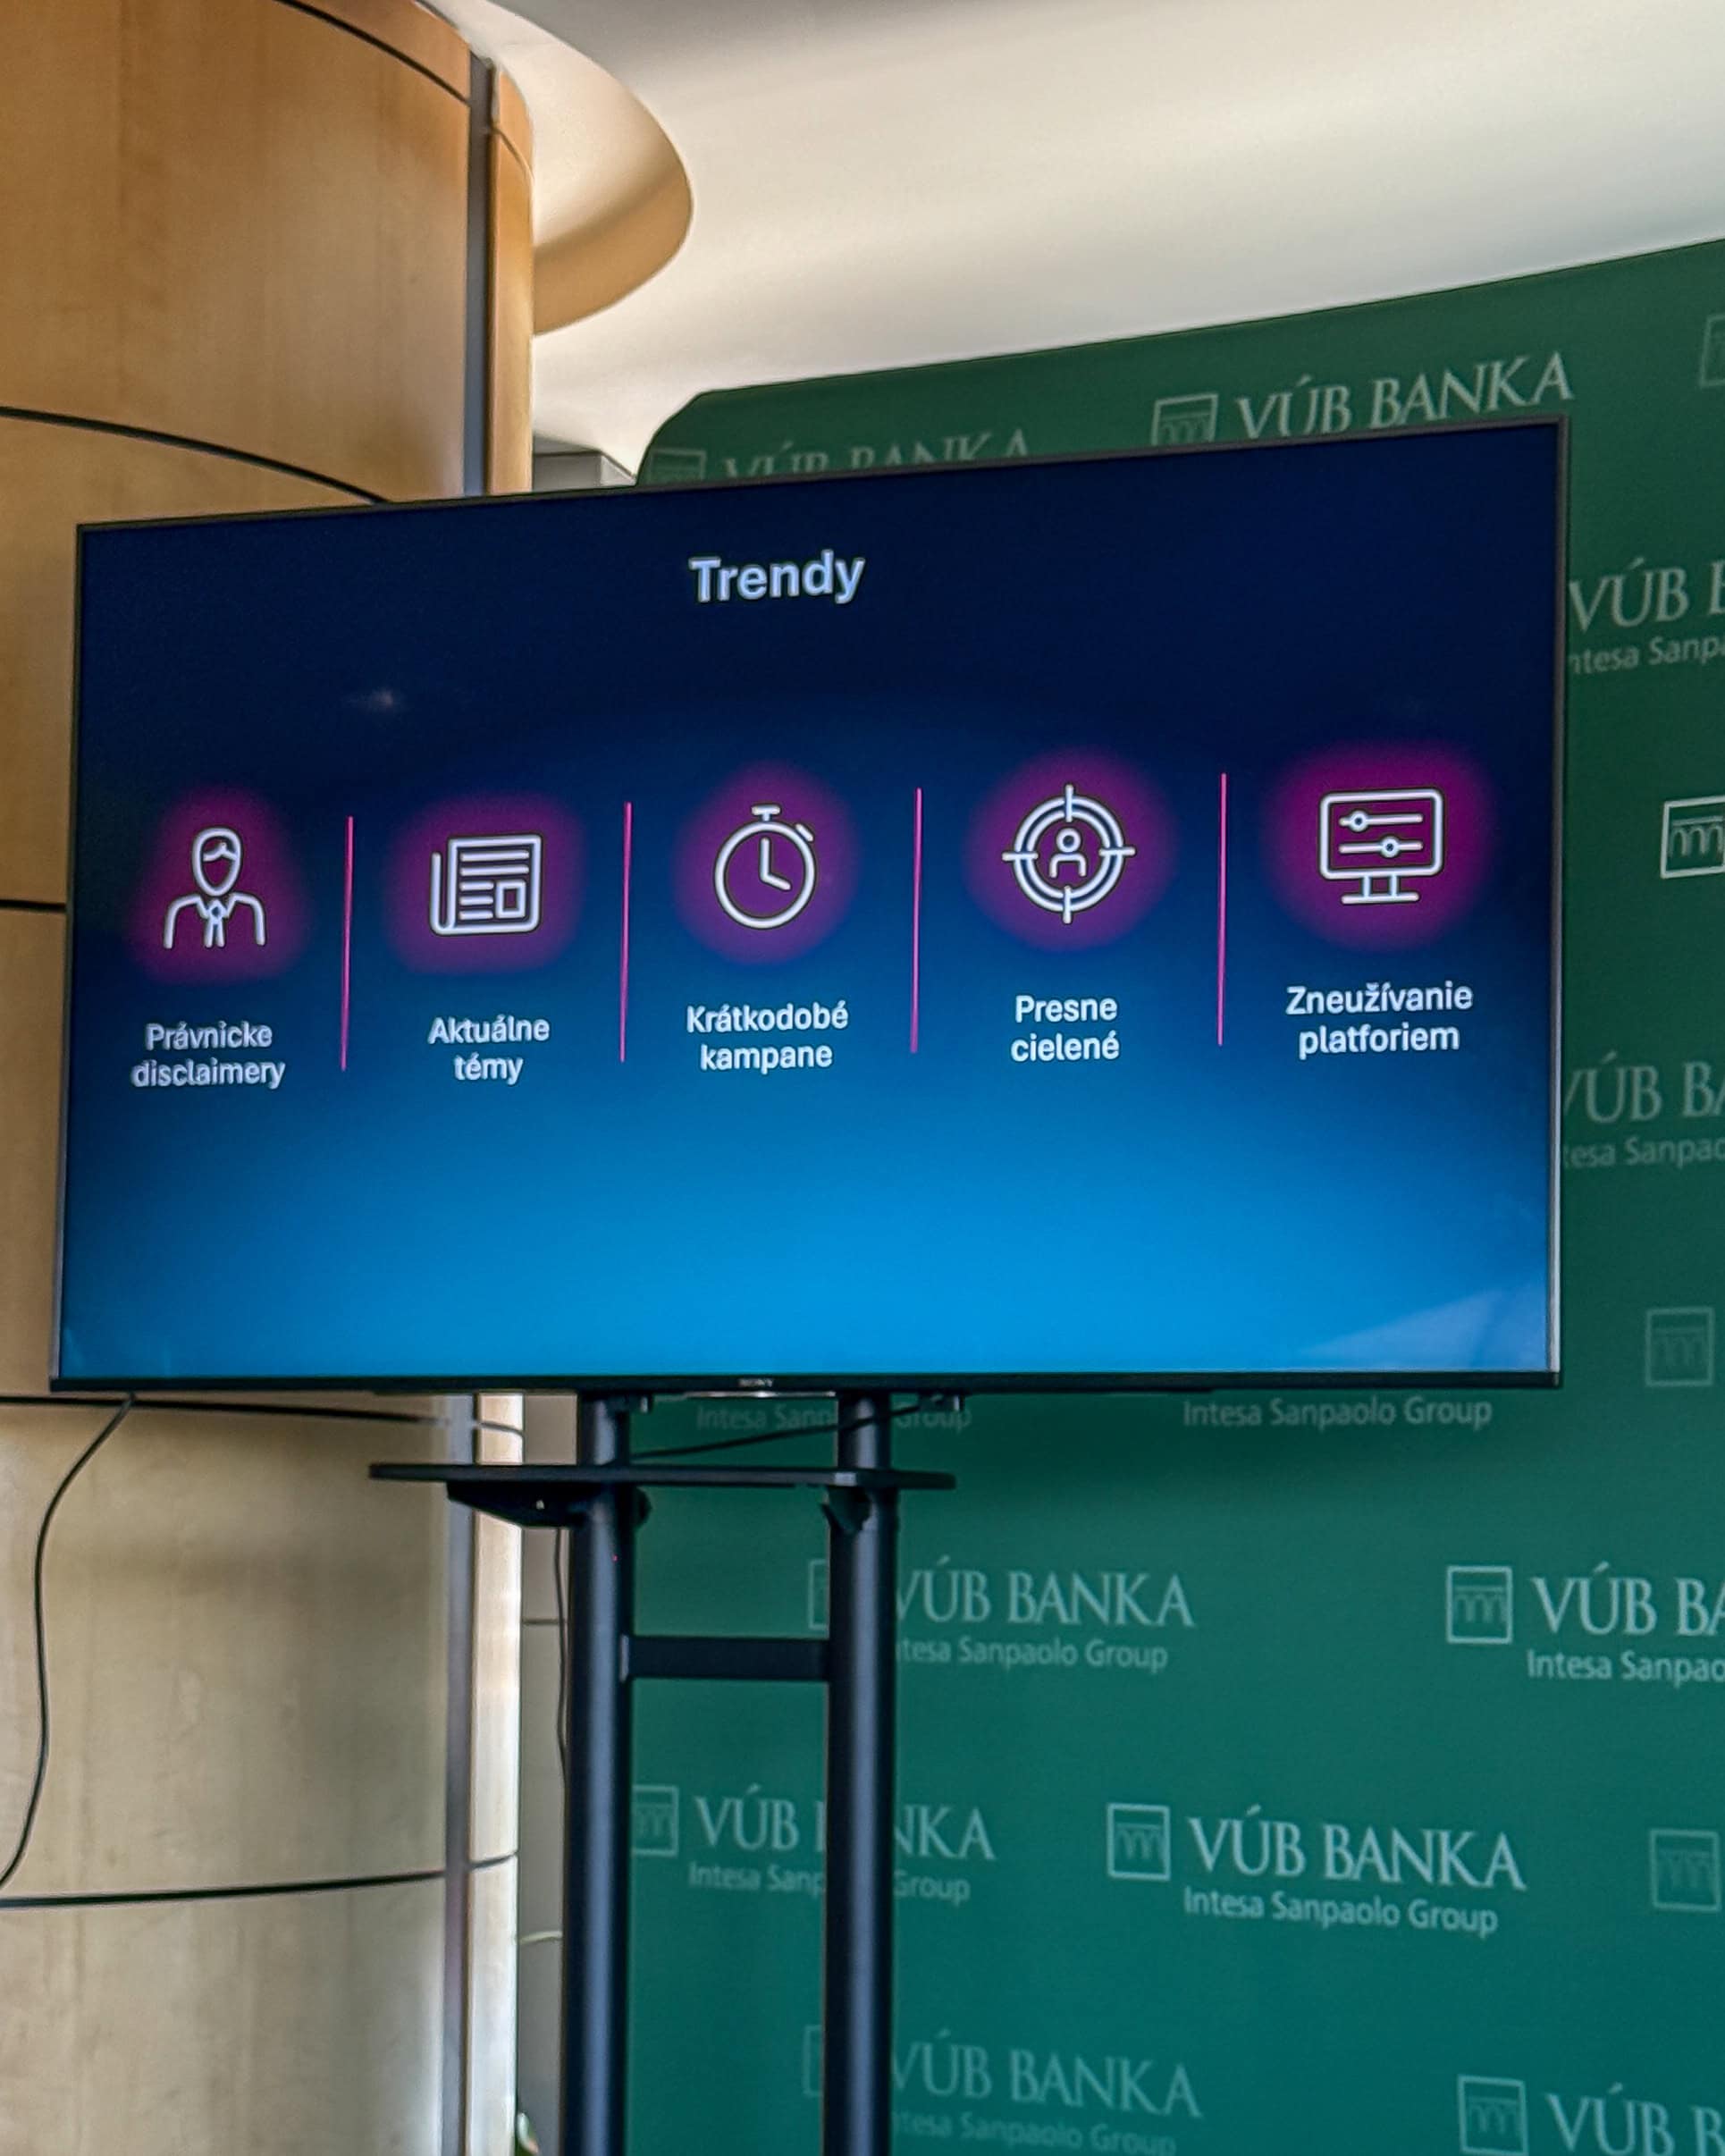
ESET medzi aktuálnymi trendmi uvádza právne disclaimery, krátkodobé kampane, využívanie aktuálnych tém, presné cielenie a zneužívanie veľkých platforiem.
Ako sa chrániť, keď už nemusíte veriť ani tomu, čo vidíte a počujete?
Najlepším filtrom už nie je hľadanie preklepov. Je ním proces overovania.
Ak vám zavolá banka, polícia, NBS, váš šéf alebo člen rodiny a žiada peniaze, hovor ukončite a kontaktujte daného človeka alebo inštitúciu samostatne. Nepoužívajte číslo, odkaz ani kontakt, ktorý vám poslal volajúci. Otvorte bankovú aplikáciu, napíšte adresu oficiálneho webu alebo použite telefónne číslo, ktoré už poznáte.


Neponáhľajte sa. Časový tlak patrí medzi najspoľahlivejšie znaky manipulácie. Ak vám niekto tvrdí, že máte päť minút na záchranu peňazí, poslednú možnosť investovať alebo zákaz komukoľvek zavolať, dôvod na spomalenie máte práve vy.
Nikdy neinštalujte program na vzdialený prístup na pokyn neznámeho človeka. Nikomu neposielajte prihlasovacie údaje, autorizačné kódy, PIN ani kompletné údaje platobnej karty. Pri potvrdzovaní bankovej operácie si prečítajte celú autorizačnú správu alebo push notifikáciu vrátane sumy a príjemcu. VÚB upozorňuje, že podvodníci sa spoliehajú aj na automatické odklikávanie potvrdzovacích okien.
Pri bankovom prevode si všímajte aj overenie príjemcu. Ak meno a IBAN nesedia, banka vás môže na nezhodu upozorniť. Platbu síce stále môžete odoslať, ale ignorovať takéto varovanie pri neznámom príjemcovi je veľmi zlý nápad. NBS vysvetľuje fungovanie tejto ochrany pri overení príjemcu.
Pri e-mailoch, SMS a QR kódoch kontrolujte cieľovú adresu. Ak vám banka alebo kuriér posiela odkaz na prihlásenie či platbu, bezpečnejšie je službu otvoriť samostatne cez známu aplikáciu alebo ručne zadanú adresu. Platený výsledok vo vyhľadávači automaticky neznamená dôveryhodnú stránku.
ESET odporúča udržiavať operačný systém aj aplikácie aktualizované, používať bezpečné pripojenie, chrániť súkromie, používať jedinečné heslá, viacfaktorové overovanie alebo passkeys, bezpečnostný softvér a zálohy dôležitých dát. Ďalšie aktuálne príklady a vysvetlenia zverejňuje ESET na portáli Bezpečne na nete.
Poslali ste peniaze? Každá minúta môže rozhodovať
Ak zistíte, že ste naleteli, nečakajte, či sa situácia nejako vyrieši sama. Okamžite kontaktujte banku cez oficiálny kontakt. Ak ste prezradili údaje platobnej karty, kartu zablokujte. Ak ste poskytli heslo alebo autorizačné údaje, zmeňte prihlasovacie údaje z dôveryhodného zariadenia a skontrolujte ďalšie účty, na ktorých používate rovnaké heslo.
Ak ste si na pokyn podvodníka nainštalovali neznámy program alebo vzdialený prístup, zariadenie odpojte od siete a nepoužívajte ho na ďalšie prihlasovanie do banky či e-mailu, kým ho nepreveríte. Uchovajte si správy, telefónne čísla, adresy stránok, čísla účtov, potvrdenia platieb a ďalšie dôkazy a kontaktujte políciu.
Čím skôr banka vie, čo sa stalo, tým väčšiu šancu má skúsiť platbu zastaviť, zablokovať ďalšie operácie alebo komunikovať s bankou príjemcu. VÚB pri podozrení odporúča okamžite kontaktovať banku a NBS rovnako radí podvod bezodkladne oznámiť finančnej inštitúcii a polícii.
Najväčšou zmenou teda nie je nový typ škodlivého kódu. Je ňou kvalita manipulácie. Podvodníci už nepotrebujú, aby ste uverili zle napísanému e-mailu od „riaditela banka“. Môžu vám ukázať tvár človeka, ktorého poznáte, zavolať hlasom, ktorý poznáte, a poslať vás na stránku, ktorá vyzerá profesionálne. Preto dnes platí jednoduchšie pravidlo než kedysi: keď niekto nečakane žiada peniaze, údaje, inštaláciu aplikácie alebo okamžité rozhodnutie, najprv si overte, s kým vlastne komunikujete.