
Pozrite si
- #Novinky
- 3 min.
- 8.10.2020
Kyberskupina kradla v Európe vládne dokumenty, pozornosti unikala od roku 2011
Výskumníci spoločnosti ESET odhalili doteraz neznámu kyberskupinu XDSpy, ktorá mala od roku 2011 kradnúť citlivé dokumenty z vládnych inštitúcií aj súkromných spoločností východnej Európy a Balkánu. Slovensko medzi cieľové krajiny podľa dostupných informácií patriť nemalo.
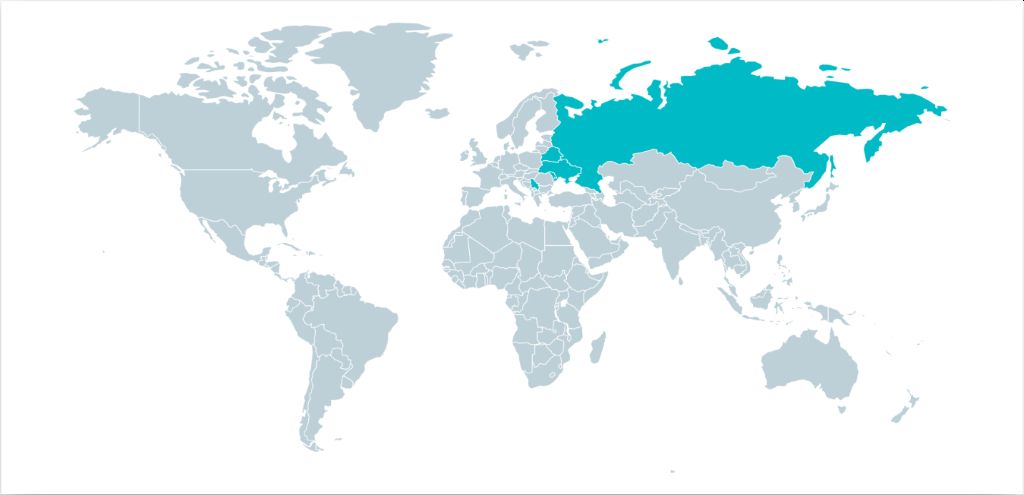
Cieľmi doteraz neznámej skupiny XDSpy mali byť väčšinou vládne organizácie vrátane armády a ministerstiev zahraničných vecí vo východnej a juhovýchodnej Európe. Útokom, pri ktorých boli použité najmä phishingové e-maily, sa však nevyhli ani súkromné spoločnosti.
Útočníci minimálne dvakrát v tomto roku využili na útok phishingové e-maily zneužívajúce súčasnú pandémiu COVID-19. Väčšinou išlo o bieloruské alebo rusky hovoriace ciele, ktoré mali touto cestou obdržať nebezpečnú prílohu alebo odkaz smerujúci na ZIP alebo RAR archív obsahujúci škodlivý skript.
Po stiahnutí archívu mal škodlivý script stiahnuť do počítača hlavný kód tejto skupiny – XDDown. Na konci júna 2020 prešli útočníci na nový spôsob útoku, pri ktorom zneužívali chybu zabezpečenia v prehliadači Internet Explorer s označením CVE-2020-0968.
Aj keď ide o chybu, ktorá bola odstránená už v apríli tohto roku, útočníci zrejme zneužívali fakt, že väčšina cieľov nepoužívala najnovšiu verziu tohto prehliadača. V prípade tohto útoku už škodlivý archív nahradil textový dokument vo formáte RTF, ktorý po otvorení stiahol do počítača hlavný HTML súbor.
Podľa bezpečnostnej spoločnosti ESET je nezvyčajné, že podobná skupina dokázala operovať bez povšimnutia celých deväť rokov. Skupinu sa napokon od jej vzniku v roku 2011 podarilo odhaliť až tento rok vo februári, kedy na jej aktivity upozornilo bieloruské národné centrum kybernetickej bezpečnosti.
„Pri analýze tejto hrozby sme nenašli žiadne časti kódu, ktoré by sa podobali iným známym skupinám malwaru. Ani sme nezaznamenali žiadne prvky sieťovej infraštruktúry, ktoré by táto skupina zdieľala s inou známou skupinou kybernetických útočníkov. Preto si myslíme, že sa jedná o doteraz neznámu skupinu útočníkov,“ vysvetľuje Matthieu Faou, výskumník spoločnosti ESET, ktorý škodlivý kód tejto skupiny analyzoval.
„Myslíme si, že útočníci pracujú v časovom pásme UTC+2 alebo UTC+3, čo sú časové pásma obetí. Pri analýze sme si taktiež všimli, že pracujú len od pondelka do piatku, čo naznačuje profesionálnu aktivitu,“ dodáva Faou.