Firmy zaoberajúce sa kybernetickou bezpečnosťou našli nový malware, ktorý sa používa pri ničivých útokoch proti ukrajinským sieťam, keď Rusko presúva svoje jednotky do oblastí Ukrajiny. Malvér úmyselne zničí údaje v zariadení, aby boli údaje neobnoviteľné a operačný systém prestal správne fungovať. (Bleeping Computer)
Výsledky vyhľadávania malware
122
výsledkov
Bezpečnostná firma Malwarebytes zistila, že americkou vládou dotované lacné smartfóny UMX U686CL (za cca 35 $) obsahujú predinštalovaný vírus. Nachádza sa v aplikácii Wireless Update a obsahuje malvér Adups, ktorý bol objavený v roku 2017. „Od chvíle, keď sa prihlásite do mobilného zariadenia (UMX U686CL), program Wireless Update spustí automatickú inštaláciu aplikácií,“ uviedli bezpečnostní technici z Malwarebytes. „Neexistuje žiadny súhlas používateľa, ktorý by to povolil, žiadne tlačidlá na odsúhlasenie inštalácie.“ Okrem malvéru Adups sa v appke Nastavenia našiel ďalší škodlivý kód. Ten je kódovaný tak, aby dokázal spustiť nebezpečný advér HiddenAds.
Google odstránil zo svojho obchodu ďalších 24 aplikácií šíriacich malware. Spolu si ich stiahlo až pol milióna používateľov. Výskum ukazuje, že malware „Joker“ v týchto infikovaných appkách bol schopný tajne prihlásiť ľudí na prémiové predplatné služby, ukradnúť SMS správy, kontakty a dokonca získať informácie o kľúčovom zariadení, ako sú sériové čísla a čísla IMEI.
Spoločnosti ESET sa podarilo odhaliť prvý clipper malware v Google Play Store. Ide o škodlivý softvér, ktorý zmení kopírovaný text za iný. V tomto prípade sa jednalo o krypto peňaženku MetaMask (táto služba ale zatiaľ oficiálnu aplkáciu nemá), ktorá pri kopírovaní odkazu majiteľovej krypto peňaženky vymenila odkaz za iný. Bola tak schopná ukradnúť Bitcoin a Etherum.
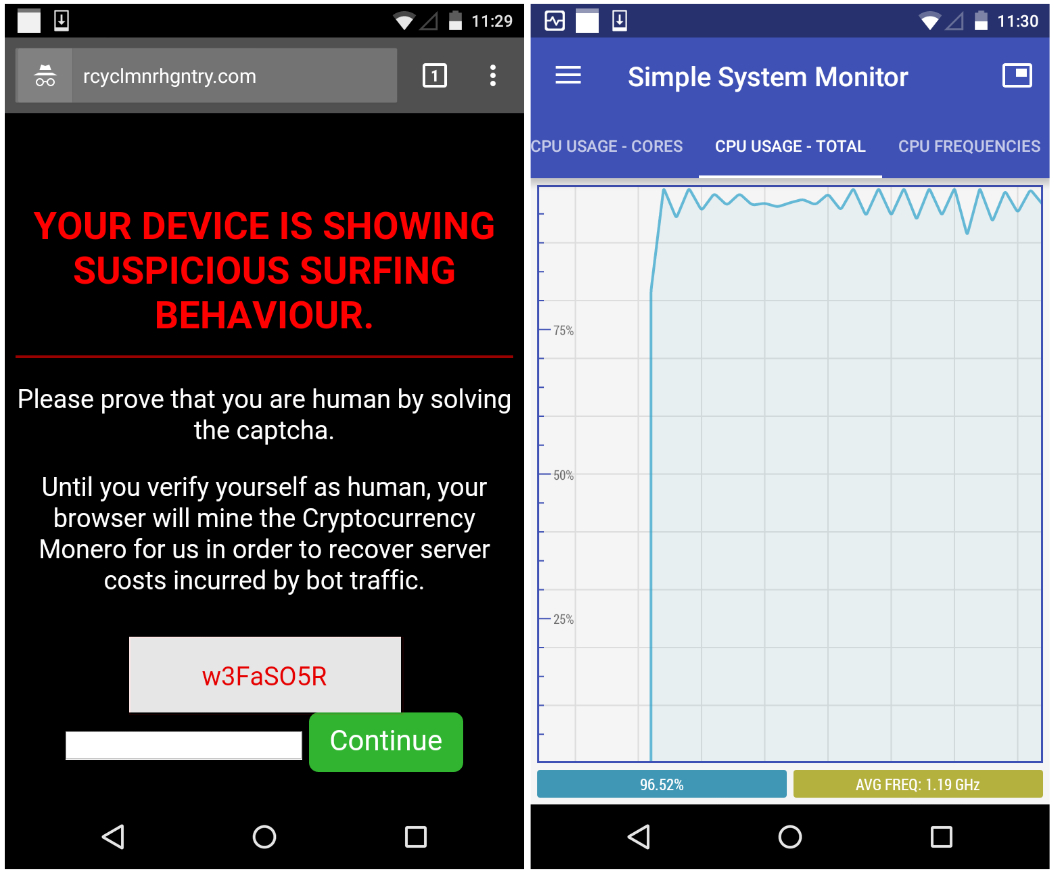
Spoločnosť Malwarebytes odhalila stránku, ktorá na zariadeniach s Androidom ťažila kryptomenu Monero. Stránka dokonca používateľov informovala o tom, že ich smartfón je práve využívaný na ťaženie. Na zastavenie ťaženia stačilo používateľovi zadať kód captcha.
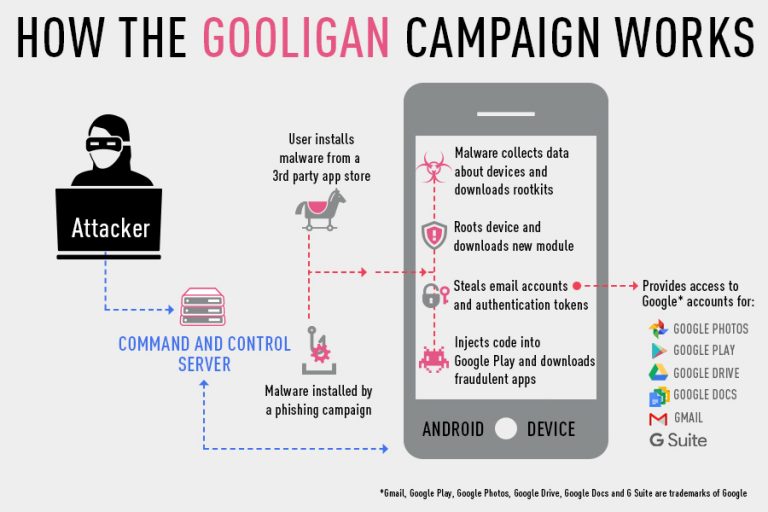
Malware zaútočil na Android obchod Google Play a infikoval viac ako milión mobilných zariadení. Nové telefóny by mali byť v bezpečí, no dávajte si pozor, čo inštalujete. Google na odstránení problému pracuje, no naďalej sa hovorí o 13 000 infikáciách denne.
Výskumníci zo Gen odhalili nový 64-bitový malware Remus, ktorý nadväzuje na známy Lumma Stealer. Objavil sa vo februári 2026 krátko po zásahu proti jeho tvorcom. Remus kradne heslá z prehliadačov, cookies aj údaje o kryptopeňaženkách a využíva pokročilé techniky obchádzania zabezpečenia. Podľa expertov ide o evolúciu existujúcich hrozieb s vyššou mierou sofistikovanosti.
V nezabezpečenej databáze sa objavilo až 149 miliónov prihlasovacích údajov, medzi nimi aj zhruba 900-tisíc účtov od Apple. Údaje však nepochádzajú z priameho úniku zo systémov Apple, ale zo starších krádeží a malware kampaní. Odborníci odporúčajú zmeniť heslá a zapnúť dvojfaktorové overenie.