Pozrite si
Bezpečnosť na internete sa veľmi rýchlo presunula z technickej témy do úplne bežného života. Dnes už nejde len o ochranu počítača či smartfónu, ale o ochranu účtov, peňazí, identity, súkromia a často aj rodiny.
Zároveň sa zmenil aj spôsob útokov. Už to nie sú len technické pokusy o prelomenie systémov, ale najmä zneužívanie ľudskej dôvery. Podvody na bazároch, falošné správy na sociálnych sieťach, napodobňovanie známych osôb či deepfake hovory robia z každého bežného používateľa cieľ.
Aj preto sa bezpečnosti venujeme v tomto seriáli. Nie ako téme pre odborníkov, ale ako praktickému návodu na situácie, ktoré riešime každý deň. V prvej časti sme sa venovali heslám, druhá časť bola o dvojfaktorovej autentifikácii, tretia o prístupových kľúčoch, štvrtá o správcovi hesiel, piata o podvodoch na bazároch, šiesta o verejnom Wi-Fi, siedma o zneužívaní Wi-Fi routerov, ôsma o mikroplatbách na Bazoši, deviata o nabúranom účte, desiata o psychologických praktikách útočníkov, jedenásta o deepfake hovoroch, dvanásta o deepfake videu, trinásta o prihlasovaní sa cez Google alebo Facebook, štrnásta o oversharingu, pätnásta o stratenom či ukradnutom smartfóne, šestnásta o zdieľaní fotografií na internete, sedemnásta o falošných SMS, osemnásta o povoleniach aplikácií a devätnásta o histórii polohy. Dnes bude hlavnou témou quishing.
Obsah pokračuje pod reklamou
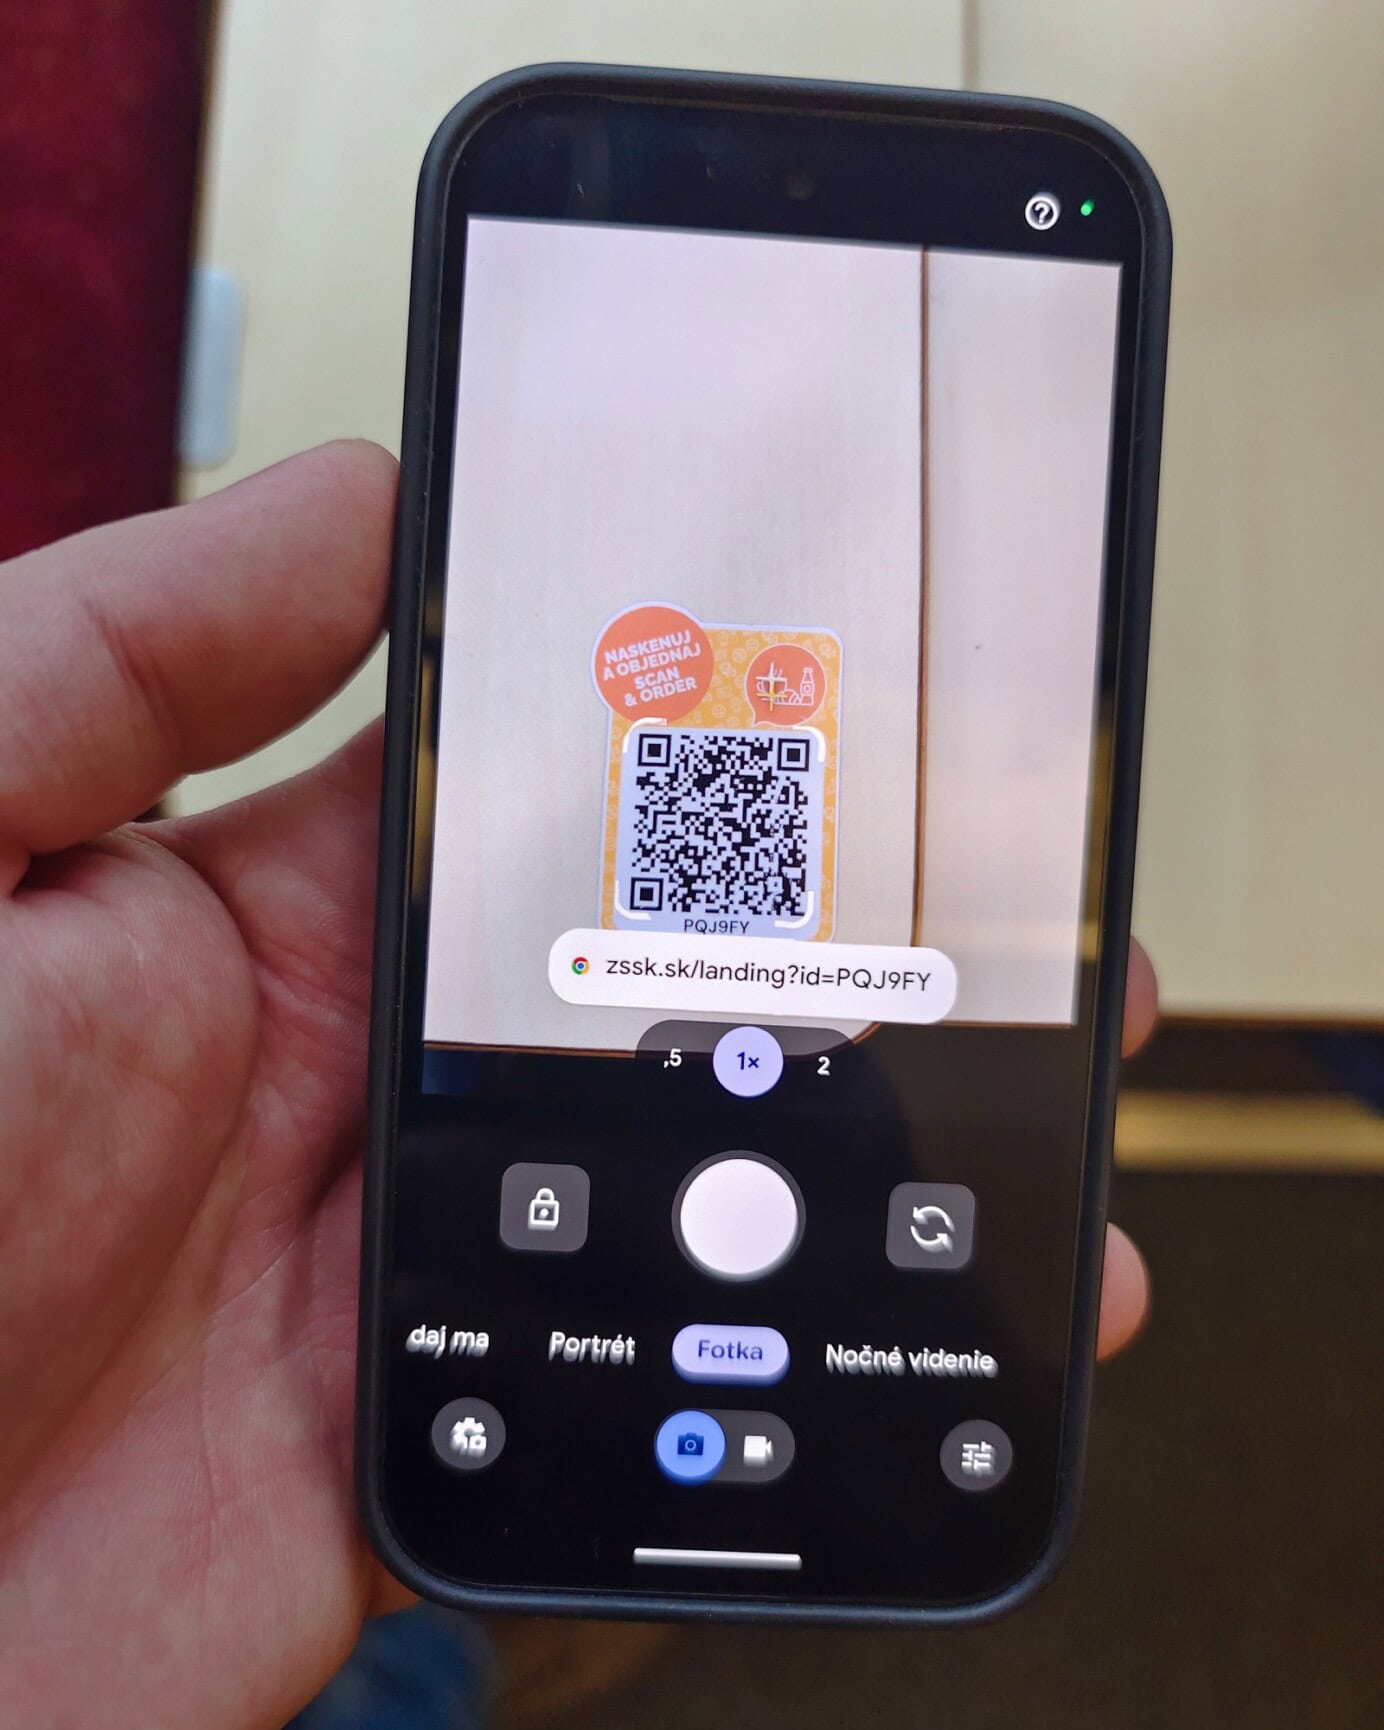
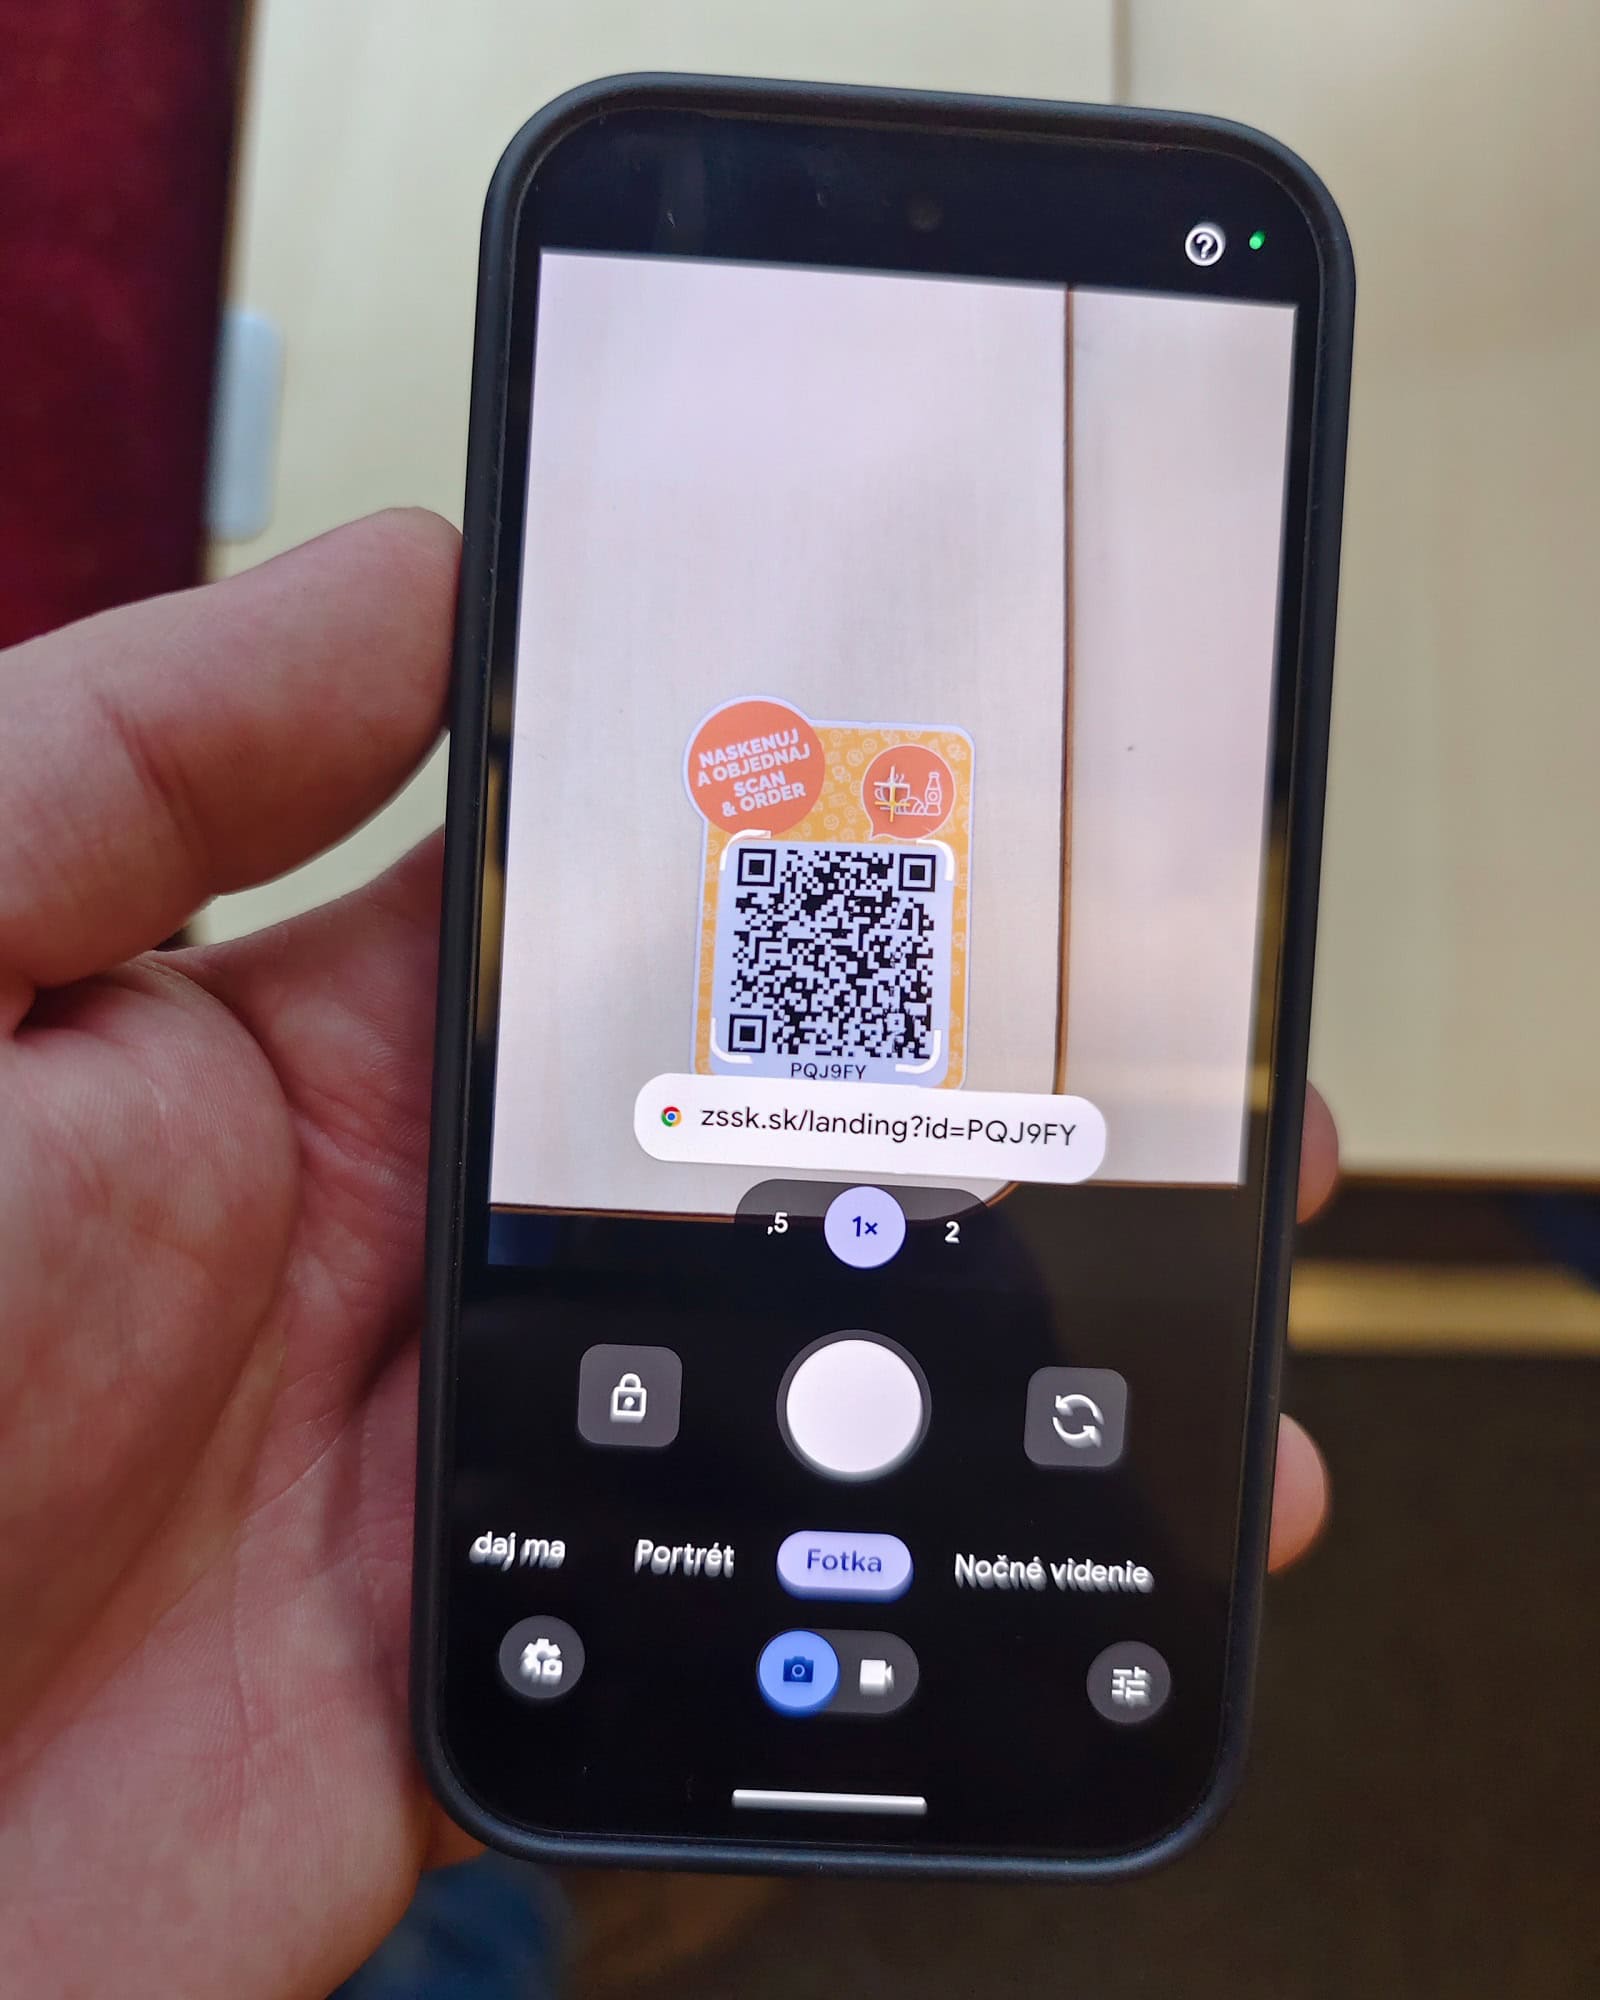
Stačí namieriť fotoaparát, klepnúť na oznámenie a za pár sekúnd ste na webovej stránke, zaplatíte parkovanie alebo si otvoríte jedálny lístok. Práve jednoduchosť je dôvodom, prečo sa QR kódy stali takými populárnymi. Rovnakú vlastnosť však využívajú aj podvodníci.
Tento typ útoku sa označuje ako quishing. Ide o spojenie slov QR a phishing. Namiesto podvodného odkazu v e-maile alebo SMS vás útočník presmeruje na falošnú stránku pomocou QR kódu.
Na prvý pohľad pritom nič nepôsobí podozrivo. QR kód neobsahuje text, ktorý by ste si mohli prečítať. Kým ho nenaskenujete, neviete, kam vedie. A práve to je jeho najväčšia slabina.
Jedným z najčastejších miest, kde sa s QR kódmi stretávame, sú reštaurácie a kaviarne. Mnohé už nemajú klasické papierové menu a hosť si jedálny lístok otvorí naskenovaním kódu na stole. Vo väčšine prípadov je to úplne bezpečné, no ak by niekto nalepil vlastnú nálepku cez pôvodný QR kód, návštevník sa môže dostať na podvodnú stránku bez toho, aby si to uvedomil.
Podobná situácia môže nastať pri parkovacích automatoch. Stačí, aby podvodník prekryl originálny QR kód vlastným. Používateľ si myslí, že platí za parkovanie mestu alebo prevádzkovateľovi parkoviska, no v skutočnosti zadáva údaje z platobnej karty na podvodnej stránke.
Niektoré útoky sú ešte sofistikovanejšie. QR kód vás môže presmerovať na stránku, ktorá vyzerá ako prihlasovanie do internetbankingu, e-mailu alebo známej služby. Ak zadáte svoje údaje, odovzdáte ich priamo útočníkovi.
Mnoho ľudí si pritom neuvedomuje, že dnešné smartfóny robia celý proces veľmi pohodlným. Po naskenovaní QR kódu často automaticky zobrazia tlačidlo na otvorenie odkazu. V rýchlosti tak väčšina používateľov ani nekontroluje, kam stránka vedie. A práve to je najväčšia chyba.
Pred otvorením odkazu si vždy pozrite webovú adresu. Ak vidíte zvláštnu doménu, preklepy, náhodné znaky alebo názov, ktorý nesedí s tým, čo očakávate, stránku radšej neotvárajte. Pozornosť venujte aj samotnému QR kódu. Ak je vytlačený na samostatnej nálepke, ktorá vyzerá novšie než zvyšok informačnej tabule, alebo je nalepená cez iný kód, tak spozornite.
Dobrou správou je, že samotné QR kódy nie sú nebezpečné, pretože sú len nosičom informácie. Riziko vzniká až vtedy, keď bez rozmýšľania otvoríme stránku alebo zadáme citlivé údaje. Rovnako ako pri e-mailoch alebo SMS správach dnes už nestačí veriť tomu, čo vidíme. Aj QR kódy sa stali nástrojom podvodníkov.
Čo spraviť dnes? Nabudúce, keď budete skenovať QR kód v reštaurácii, na parkovacom automate alebo na plagáte, venujte pár sekúnd kontrole odkazu. Pozrite sa, na akú webovú adresu vás vedie, a skontrolujte, či QR kód nevyzerá ako dodatočne nalepená nálepka. Niekoľko sekúnd navyše môže zabrániť strate vašich údajov alebo peňazí.