
Pozrite si
- #Novinky
- 3 min.
- 16.2.2018
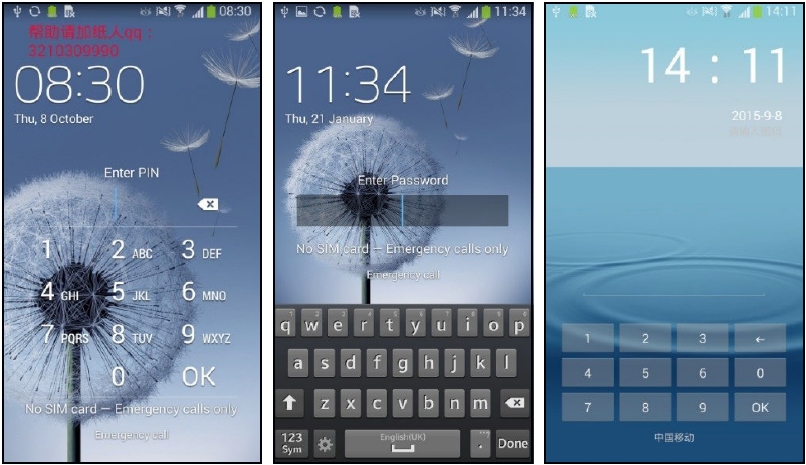
Najrozšírenejšie Android ransomwary blokujú mobil pop-up oknami alebo PIN-om
Bezpečnostná spoločnosť ESET sa pozrela na prípady Android ransomwaru, ktoré za posledný rok analyzovala. Z výskumu vyplynulo, že najrozšírenejším typom Android ransomwaru boli škodlivé kódy, ktoré zablokujú zariadenie tak, že monitor prekryjú vyskakovacím oknom alebo na ňom zmenia PIN.
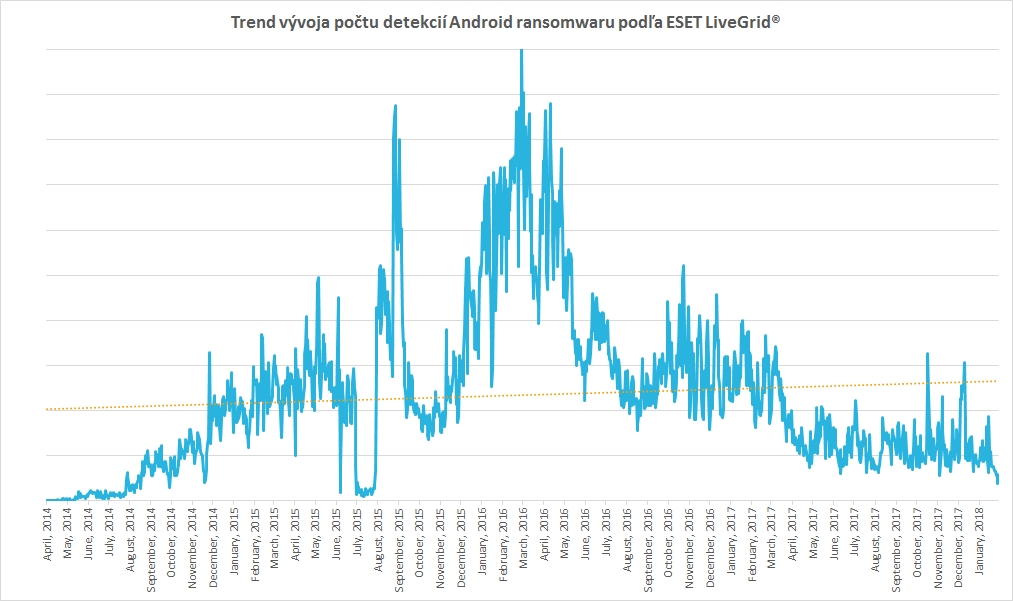
Za odblokovanie mobilu následne požadujú výkupné. Ransomware je pritom akýkoľvek typ škodlivého kódu, ktorý za sprístupnenie infikovaného zariadenia požaduje peniaze.
Rok 2017 bol bez pochýb rokom ransomwaru. Bežní používatelia ale aj nadnárodné organizácie museli čeliť masívnym útokom, akými boli Petya alebo WannaCryptor. Operačný systém Android čelí trom kategóriám tohto škodlivého kódu: lock-screen ransomwaru, PIN lockerom a crypto ransomwaru.
Okrem svojej hlavnej funkcie dokáže Android ransomware aj:
- premazať obsah zariadenia
- resetnúť PIN alebo heslo do zariadenia
- otvoriť v prehliadači stránku
- zaslať SMS správu na akýkoľvek kontakt alebo všetky kontakty
- uzamknúť alebo odomknúť zariadenie
- ukradnúť prijaté SMS správy
- ukradnúť kontakty
- zobraziť správu od útočníkov o výkupnom za zablokované dáta
- aktualizovať sa na novšiu verziu
- zapnúť alebo vypnúť mobilné dáta
- zapnúť alebo vypnúť Wi-Fi
- sledovať GPS polohu infikovaného mobilného zariadenia
Ransomware sa šíri tak, že sa vydáva za legitímnu aplikáciu. Na zvýšenie šancí, že si obeť stiahne do mobilu škodlivý kód, útočníci ransomware zabaľujú ako obľúbené hry alebo pornografické aplikácie.
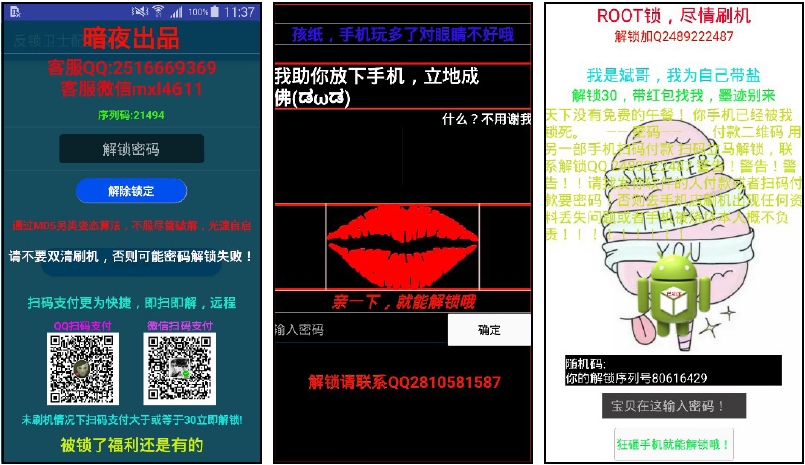
Hoci Google vo svojom obchode s aplikáciami využíva vlastné ochranné mechanizmy na to, aby sa doň nedostala aplikácia infikovaná škodlivým kódom, ESET výskumníci Googlu nahlásili už stovky vzoriek škodlivého kódu prítomného v jeho obchode, ktorému sa podarilo obranné mechanizmy obísť. Preto je potrebné využívať bezpečnostné riešenia, ako napríklad ESET Mobile Security.
Celú správu o Android ransomwari s názvom „Android Ransomware: From Android Defender to DoubleLocker“ nájdete v PDF na tejto stránke.
Pozn. redakcie: Portál TECHBOX.sk je partnerom Denníka N, ktorého investormi sú aj šiesti spoluzakladatelia ESET-u.
Zdroj